


使えるねっとは2026年11月7日、同社システムへの不正アクセスにより、契約管理・サービス購入用の「使えるポータル」で管理する顧客情報の漏えいが判明したと発表しました。影響は契約情報だけではありません。一部の共有サーバーでも不正アクセスが確認され、バックアップからの復元によって11月2日のバックアップ取得後から11月7日早朝までのWebサイト更新データと送受信メールが失われたと案内されています。
利用者が最初に行うことは、「使えるポータル」のパスワードと二要素認証の再設定、自分の契約サービスへの影響の確認です。共有サーバー利用者は更新データとメールの欠落、VPS利用者は個別の通知を確認してください。本記事は2026年11月8日確認時点の公式発表を基にしています。
何が起きた?情報漏えいとサービスへの影響
| 確認項目 | 公式発表の内容 |
|---|---|
| 発覚 | 2026年11月6日に管理サーバーの異常を確認 |
| 公表 | 2026年11月7日 |
| 使えるポータル | 顧客情報の漏えいが判明。項目・件数・実際に取得された範囲は調査中 |
| パスワード | 保存パスワードは暗号化されているが、解読された可能性があるとして再設定を案内 |
| クレジットカード | 使えるポータルでは保存しておらず、同ポータルからのカード情報漏えいはないと説明 |
| VPS | 不正アクセスが確認された収容機に関連する127件を調査中 |
| 共有サーバー | 一部で不正アクセスを確認。11月2日バックアップ取得後から11月7日早朝までの更新データ・送受信メールが消失 |
| 侵入経路・期間 | 調査中 |
「VPS127件が情報漏えいした」という意味ではありません。 127件は不正アクセスが確認された収容機に関連する調査対象であり、それぞれのVPS内部への侵入や保存データの漏えいが確定した件数ではありません。対象となる契約者には同社が個別に案内するとしています。
また、共有サーバーのデータ消失は一部の環境についての説明です。使えるねっとの全サービスやすべての共有サーバーが同じ状況にあると解釈しないでください。
使えるポータルのパスワードを再設定する方法
使えるねっとは不正利用防止のため、使えるポータルのログインパスワードをリセットしました。公式に案内されている手順は次のとおりです。
- メールのリンクを安易に開かず、普段のブックマークなどから使えるねっと公式サイトへアクセスする。
- 「使えるポータル」のログイン画面で「パスワードを忘れた」を選ぶ。
- 画面の案内に従って新しいパスワードを設定する。
- 新しいパスワードでログインし、画面の案内に従って二要素認証(2FA)も再設定する。
- 同じパスワードをほかのサービスやメールアカウントで使っていた場合は、そちらも異なるパスワードに変更する。
使えるねっとは、特にメールアカウントのパスワード変更を呼びかけています。迷惑メールを装った再設定案内が届くおそれがあるため、パスワードや認証コードをメール・電話・SMSの返信で教えないようにしてください。
共有サーバーでメールが届かない・Webサイトの更新が消えた場合
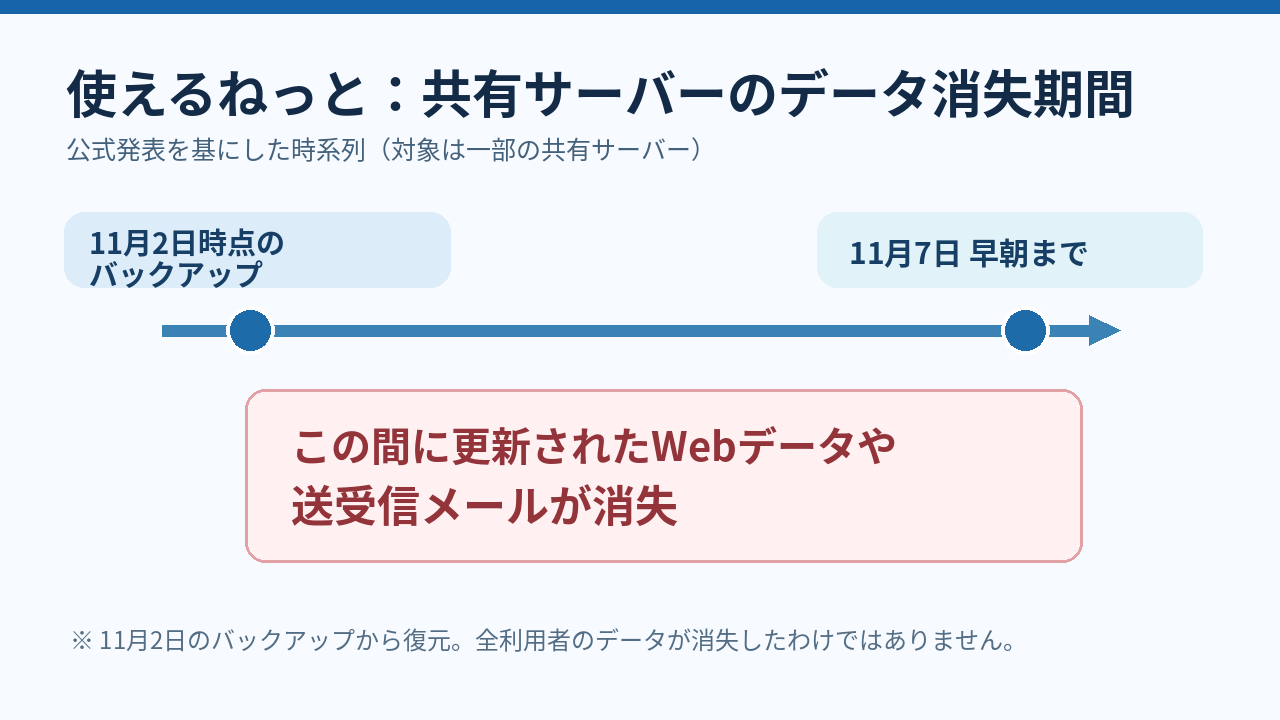
公式発表では、11月2日時点のバックアップから復元したことで、そのバックアップ取得後から11月7日早朝までに更新されたWebサイト等のデータと送受信メールが失われたとしています。これはバックアップから復元したデータの時点と、その後の実運用との間に差が生じる問題です。
共有サーバー利用者・サイト管理者は、まず次の項目を確認してください。
- 11月2日以降に投稿・修正した記事、商品情報、フォーム設定、画像などが現在のWebサイトに残っているか。
- 11月2日から11月7日早朝までの送受信メールで、手元のOutlookなどのメールソフトに残っているものとサーバー上の状態に差がないか。
- メールフォームや注文通知の受信に欠落がないか。必要に応じて取引先に重要な連絡の再送を依頼する。
- 事故発生前に取得した自社管理のバックアップや公開済み原稿、メールソフト上のローカル保存データなどが残っていないか。
- 独自に復旧操作を行う前に、現状のファイル、メール、ログなどを可能な範囲で保存する。
バックアップへの再復元や大量のファイル上書きは、残っている証跡や更新内容を失わせることがあります。 事業者からの案内を確認し、必要なデータを保全してから行ってください。
VPS利用者が確認したいこと
VPSとは、1台の物理サーバーの資源を仮想的に分割して利用する仕組みです。収容機(ホスト)への不正アクセスが確認されたからといって、ただちに各仮想サーバー内のファイルが盗まれたとは限りません。影響の有無は、仮想化基盤・管理権限・アクセス状況などにより異なります。
今回、公式発表から個々のVPS内部への侵入経路やデータ閲覧の有無を判断することはできません。管理者は対象の個別案内を確認し、次のような事実確認を進めることが重要です。
- VPSの管理画面や使えるポータルに不審なログイン履歴・設定変更がないか。
- OS・アプリケーションの認証ログ、管理者権限の変更、見覚えのないユーザーやタスクがないか。
- SSH鍵、APIトークン、デプロイ用資格情報、バックアップ用アカウントを見直す必要がないか。
- 監視・バックアップが正常に動作しているか。調査に必要なログが確保できているか。
これらは一般的な確認項目で、今回の侵入経路がSSHや脆弱性悪用であったことを示すものではありません。
なぜ「契約情報の漏えい」と「サーバー内データ」の話は別なのか
今回の公式発表は、使えるポータルの顧客情報と、VPS・共有サーバーの内部データを分けて説明しています。
使えるポータルは契約やサービス購入に使う管理系システムです。一方、VPS・共有サーバーには利用者のWebコンテンツやメールなどが保存されます。管理系への侵入が判明しても、個々のサービス領域がどこまで影響を受けたかは別途調査が必要です。
さらに、共有サーバーのデータ消失は不正アクセスだけでなく、復旧に使用したバックアップ時点に起因します。バックアップがある場合でも、バックアップ以降の変更分を完全には取り戻せない場合があります。事業者に任せきりにせず、重要データについては別系統のバックアップと復元テストを検討する必要があります。
よくある質問
Q. 使えるねっとの全利用者の情報が漏えいしましたか?
漏えいが確認されたのは「使えるポータル」で管理する顧客情報です。ただし、漏えいした情報項目や件数、取得範囲は調査中で、全利用者が対象と確定したわけではありません。
Q. VPS127件すべてに侵入されたのですか?
いいえ。127件は調査対象数です。各VPS内部への侵入や情報漏えいが確認された件数ではありません。
Q. クレジットカードを再発行する必要はありますか?
同社は、使えるポータルではカード情報を保管しておらず、同ポータルからのカード情報漏えいはないと説明しています。今回の発表だけを根拠に一律の再発行が必要とはいえません。
Q. 消えたメールや更新データは元に戻りますか?
公式発表では消失を報告していますが、個々のデータが今後どこまで回復できるかまでは明らかにしていません。自分の端末に残るメールや独自バックアップの確認と、サポートへの問い合わせが必要です。
まとめと公式情報
利用者が優先すべきことは、使えるポータルのパスワード・2FAの再設定、共有サーバーのデータ欠落確認、VPSの個別案内確認です。侵入経路、漏えいした個別の情報項目・件数、復旧の詳細は継続調査中のため、続報が出たら本記事を更新します。
出典:使えるねっと公式「不正アクセスおよびお客様情報の漏えいに関するお詫びとご報告」(2026年11月7日) / 使えるねっとサービス稼働状況
確認日:2026年11月8日(日本時間)。記事内容は公表済みの情報に基づきます。








