


2026年11月7日確認|実際の操作画面を使用。認証コード・電話番号などの個人情報は加工しています。Amazonの画面表示はアプリのバージョンや端末によって異なる場合があります。
Amazonにログインしていないのに「Amazonのワンタイムパスワードです。誰とも共有しないでください」というSMSが届いたら、まずコードを入力・共有せず、公式アプリからアカウントを確認してください。 SMSが届いたことだけで、パスワード漏えいや不正ログインの成立は断定できません。
- 今すぐ確認:注文履歴・支払い方法・配送先・ログインとセキュリティ
- 不審なSMS内のリンクからは操作せず、Amazonの公式アプリを直接開く
- パスワードを変更し、2段階認証と「ワンタイムパスワードの入力が不要なデバイス」を確認する
- 不正注文や登録情報の改変が見つかった場合は、公式アプリからAmazonに連絡する
筆者自身、Amazon専用の複雑なパスワードを使っており、他サイトで使い回していませんでした。それでも身に覚えのないOTPがSMSで1通だけ届いたため、パスワードを変更し、さらにOTP入力を省略できるデバイス登録を一括解除しました。以下に操作画面を示します。
ログインしていないのにAmazonのOTPが1通届いた
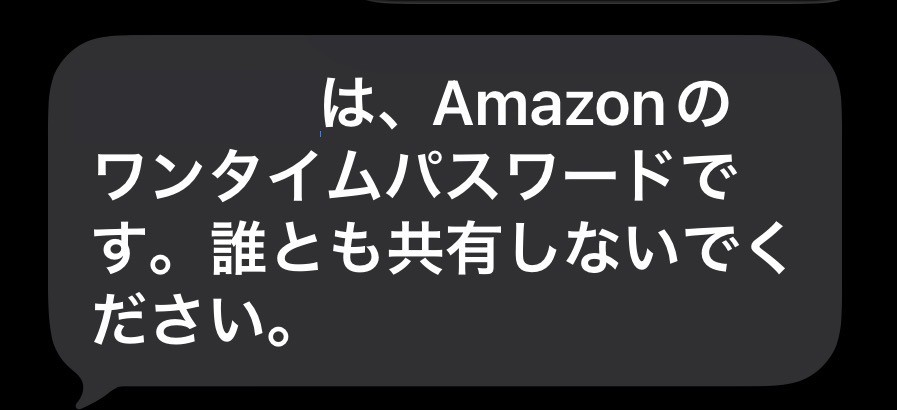
本文は「Amazonのワンタイムパスワードです。誰とも共有しないでください。」という短い内容です。こちらからログインや認証操作はしておらず、受信は1通のみでした。SMSの送り主表示だけでは送信元の真正性を確定できないため、本文にURLがあっても開かないことが基本です。
複雑なパスワードなのに、なぜSMSが届く?
パスワードを長くランダムにしていれば、総当たり(ブルートフォース)で偶然正解される確率は極めて小さくなります。しかし、そのことと「OTPが届かないはず」は同義ではありません。認証コードが送られる経路には、通常ログインの追加認証のほか、再設定や別の認証操作、連携サービスの再認証などがあります。
| 考えられる原因 | このSMSだけで分かること |
|---|---|
| 第三者によるログイン試行 | 可能性はあるが、正しいパスワードを入力したとまでは確認できない |
| パスワード再設定などの認証操作 | サービスの認証経路により、コードが送られる場合がある |
| 外部サービスの連携更新 | 利用している場合は連携先の再認証状況も確認する |
| 電話番号の誤入力・偽装SMS | 本人のAmazonアカウントへの侵入と無関係な可能性もある |
Amazon自身も要求していないOTPに対して、パスワード変更とアカウントに不審な変更がないかの確認を勧めています。今回の受信原因や、Amazonの認証システムから実際に送信されたかどうかは確認できていません。「Amazonの会員データが流出した」とする情報も、このSMSからは導けません。
手順1|Amazon公式アプリからパスワードを変更
SMSからは操作せず、日頃使用しているAmazon公式アプリを開きました。「お客様」(人型のアイコン)から「アカウントサービス」→「ログインとセキュリティ」へ進みます。再認証を求められる場合は画面に従います。
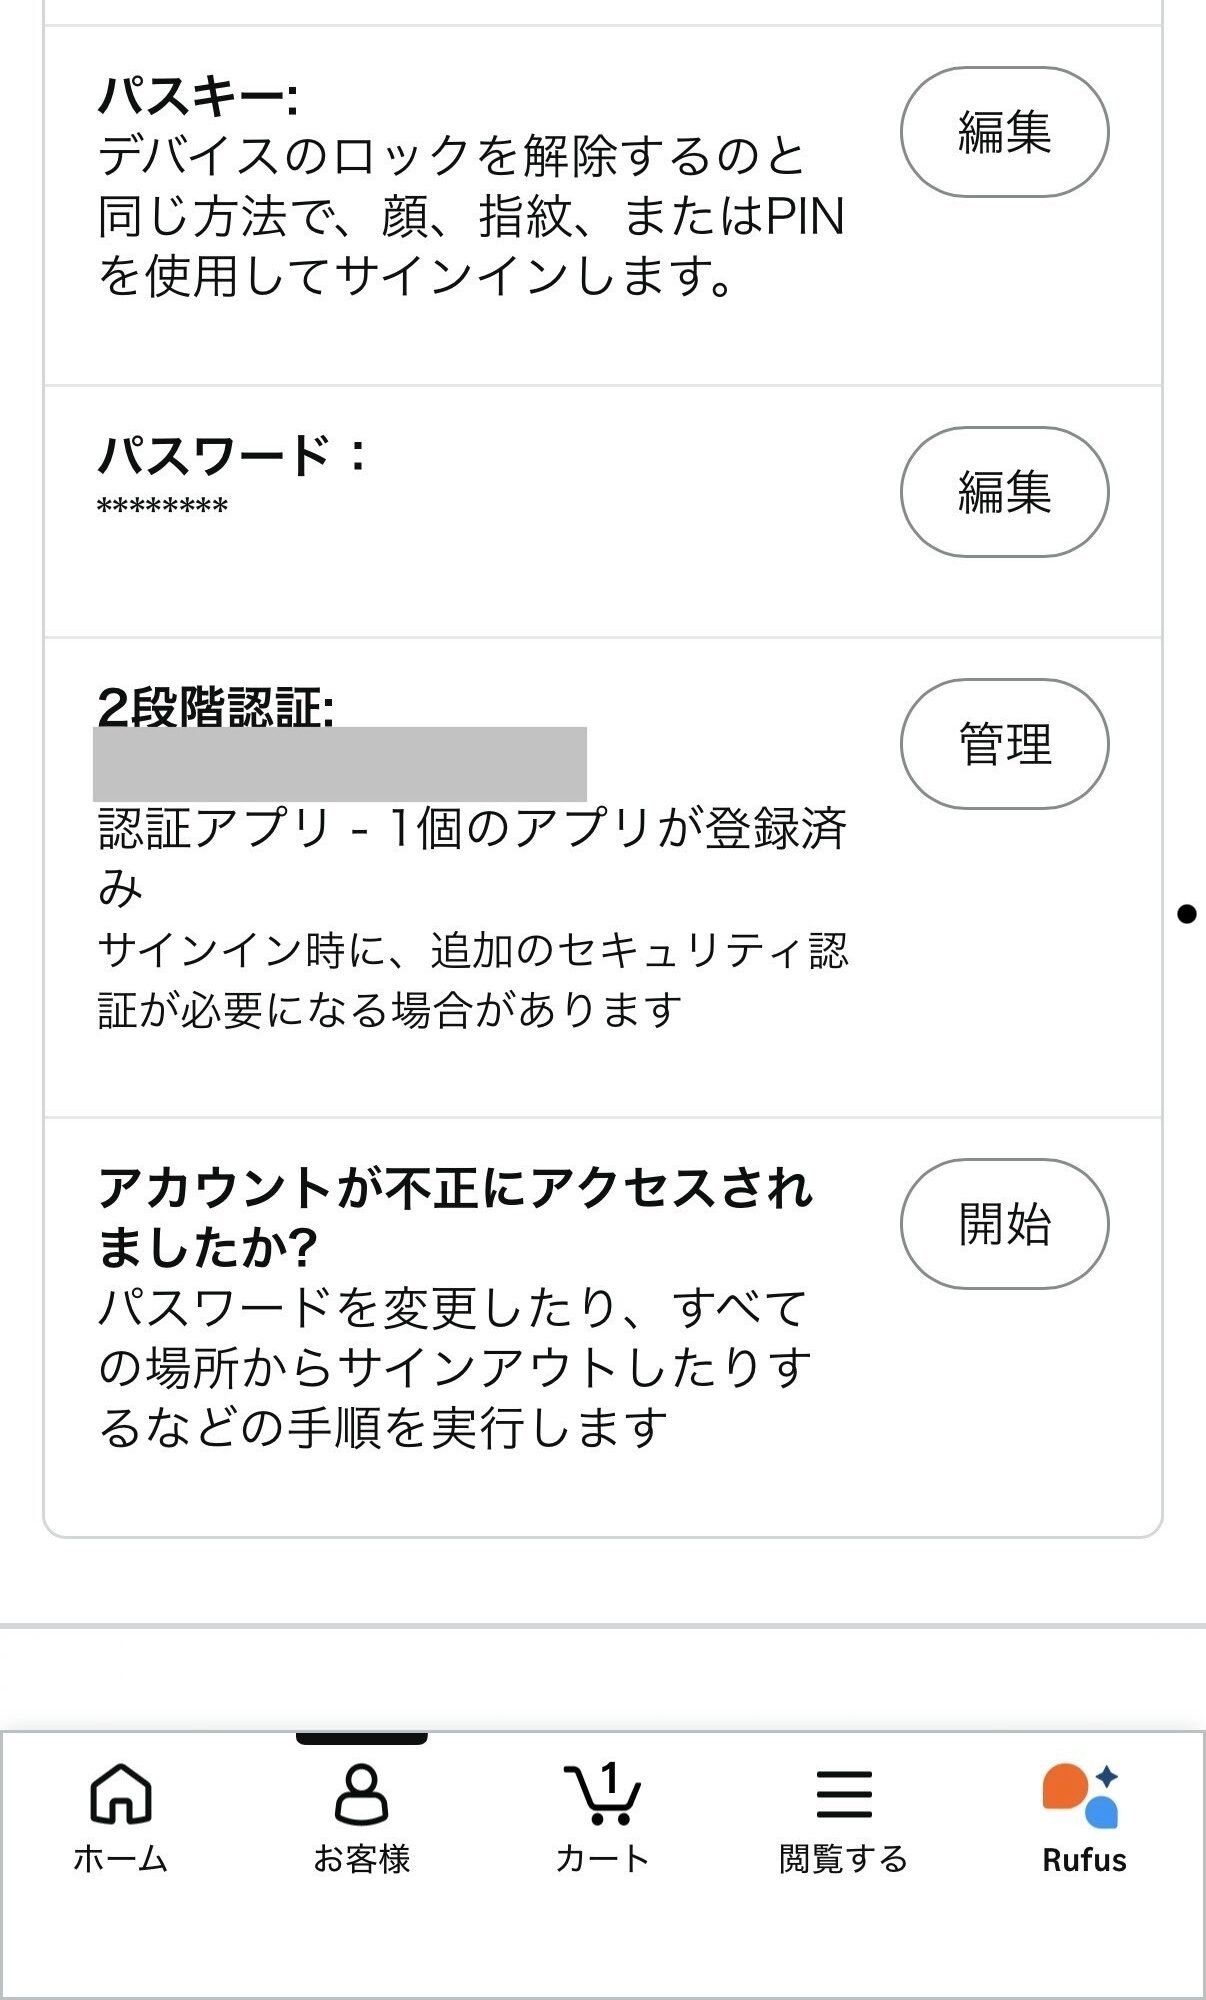
「パスワード」の右にある「編集」を選び、表示されたフォームに現在のパスワード、新しいパスワード、新しいパスワードの再入力を行います。
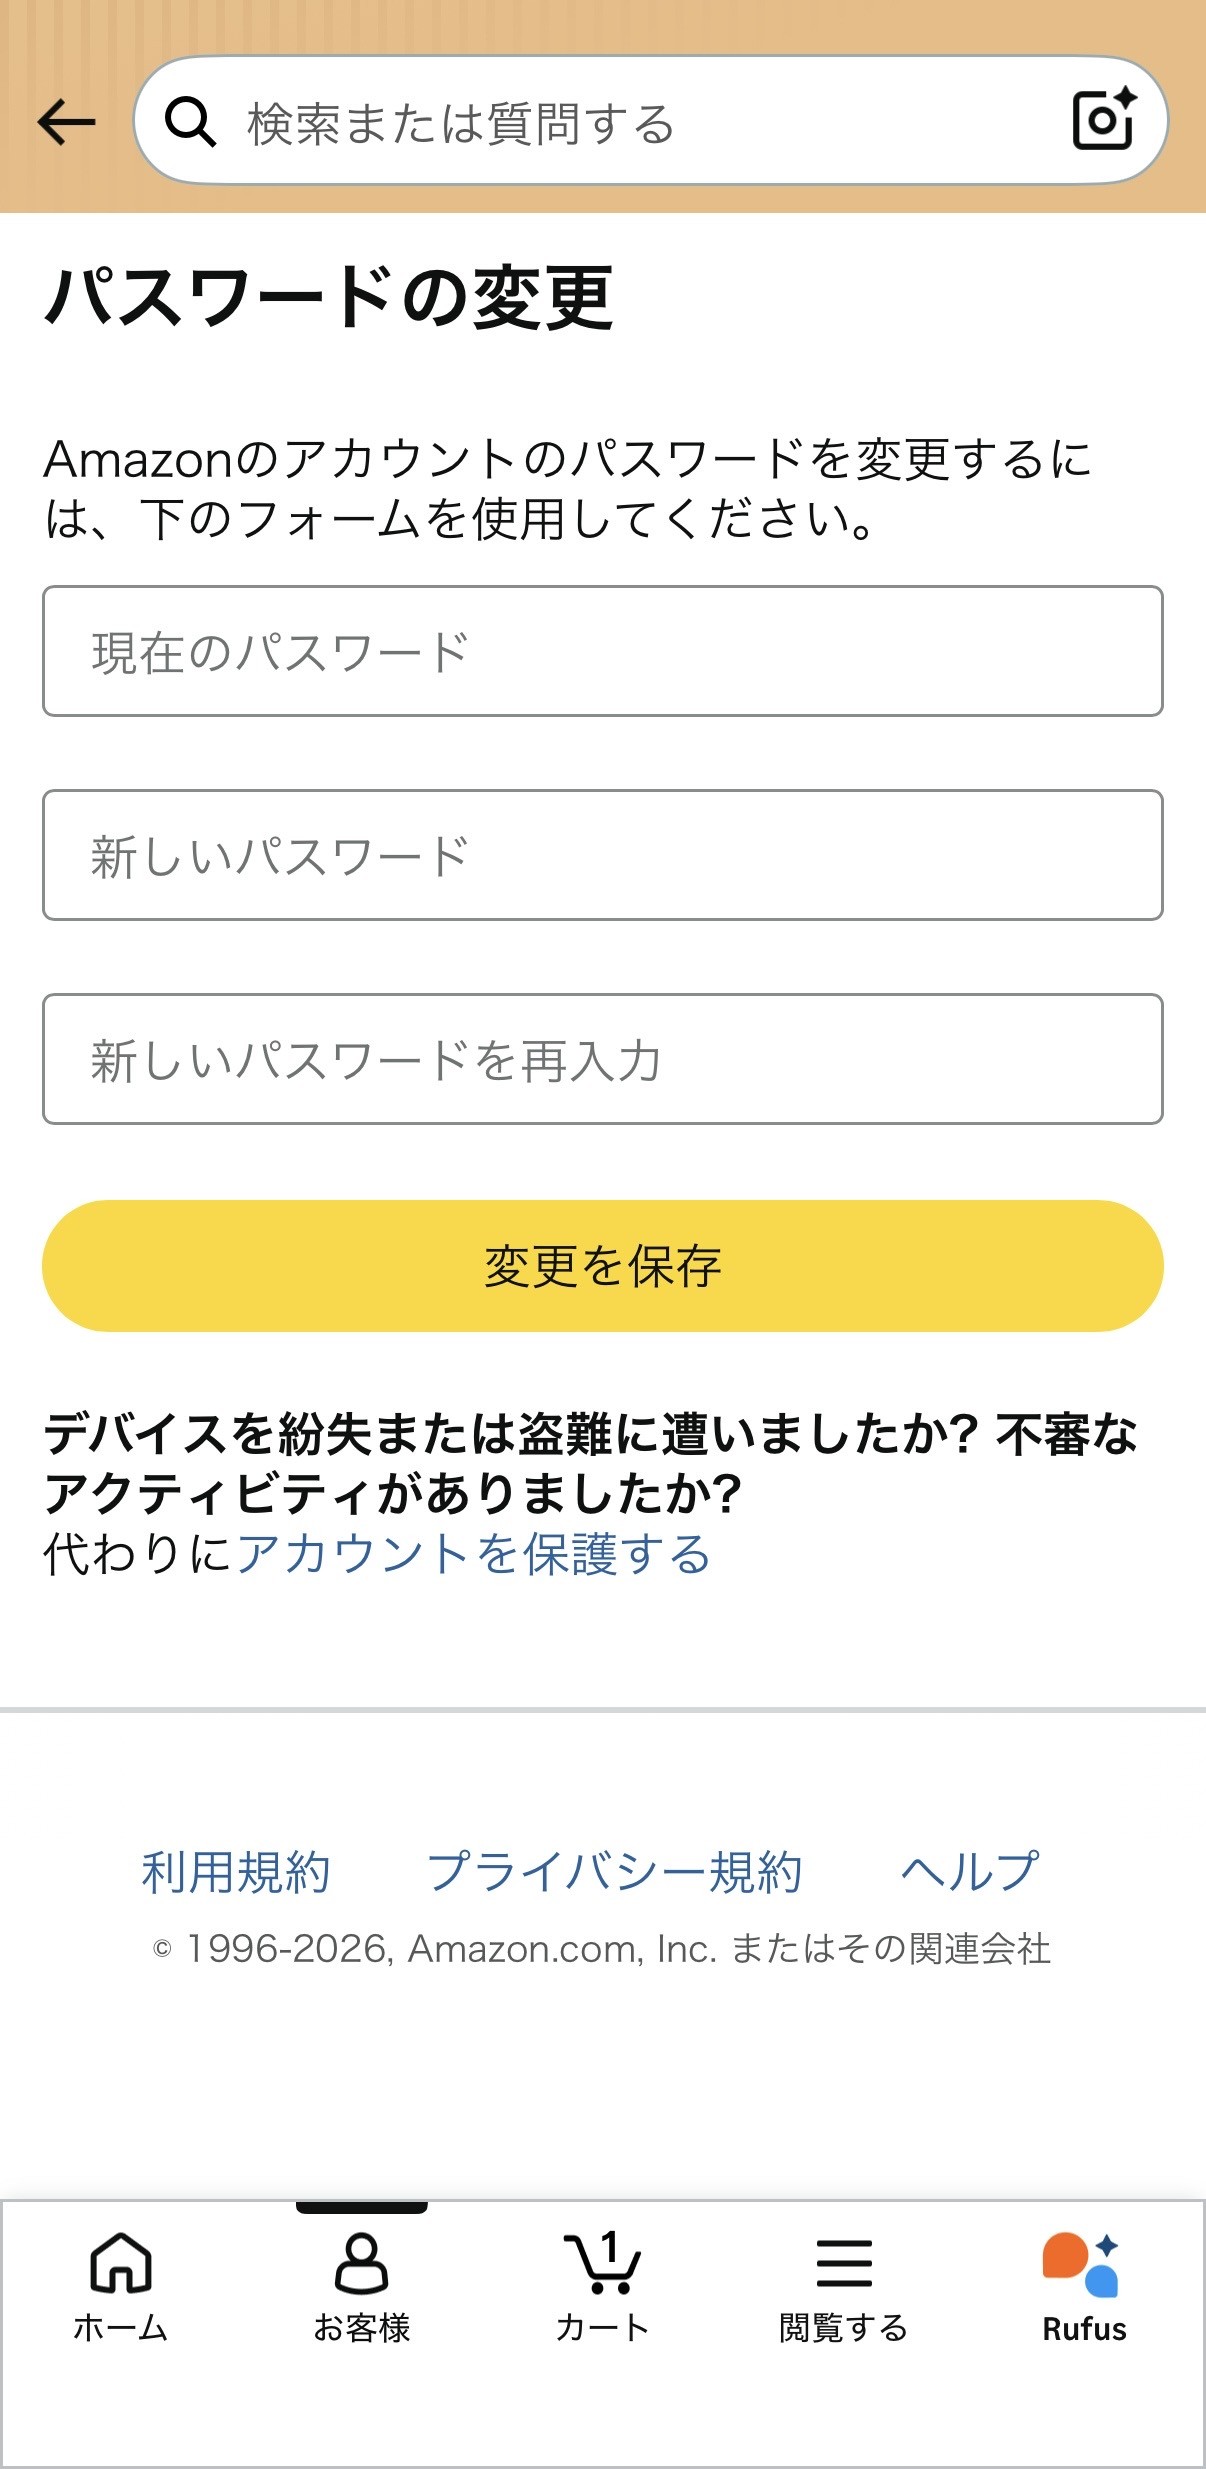
使い回しのない十分に長いランダムなパスワードへ変更し、「変更を保存」を選択します。パスワードマネージャーでの生成・保存が便利です。
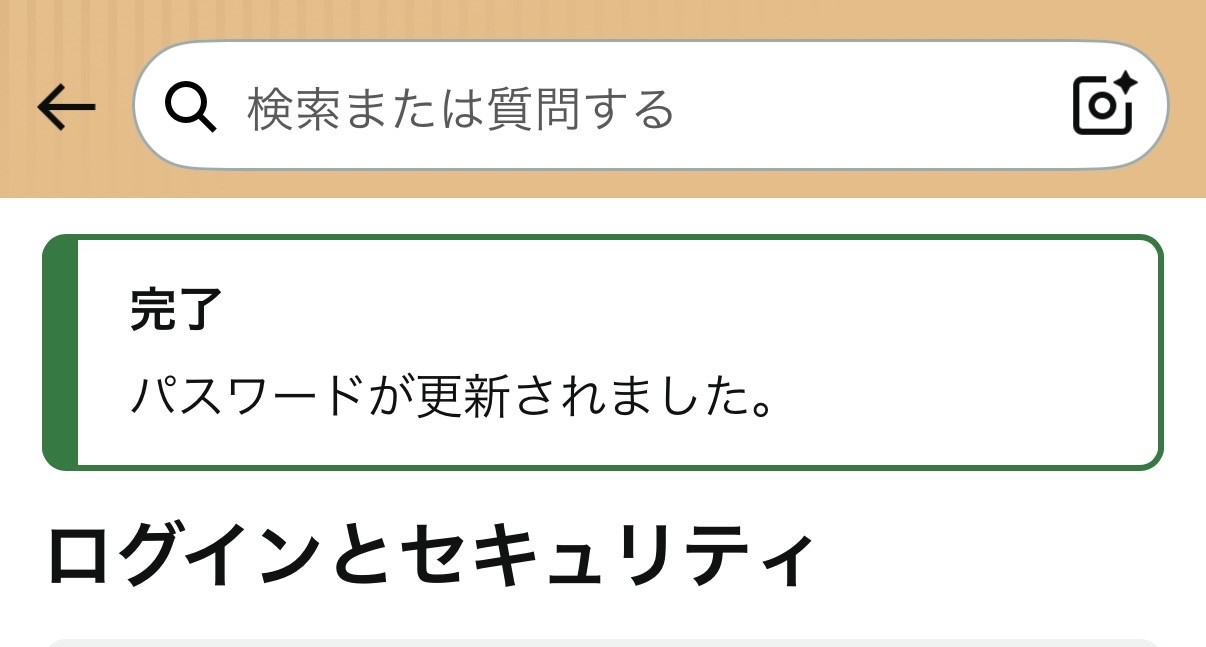
ここまででパスワードの変更は完了です。 ただし、変更しただけで「以前ログイン済みのすべてのセッションが終了した」とは断定できません。不正アクセスを疑う場合は、後述するアカウント保護手順も確認します。
手順2|2段階認証が有効か確認する
「ログインとセキュリティ」に戻り、「2段階認証」の「管理」(画面によっては「編集」)を開きます。筆者の環境では、変更前から2段階認証が「有効」で、第一手段はSMS、バックアップ手段として認証アプリが1個登録されていました。
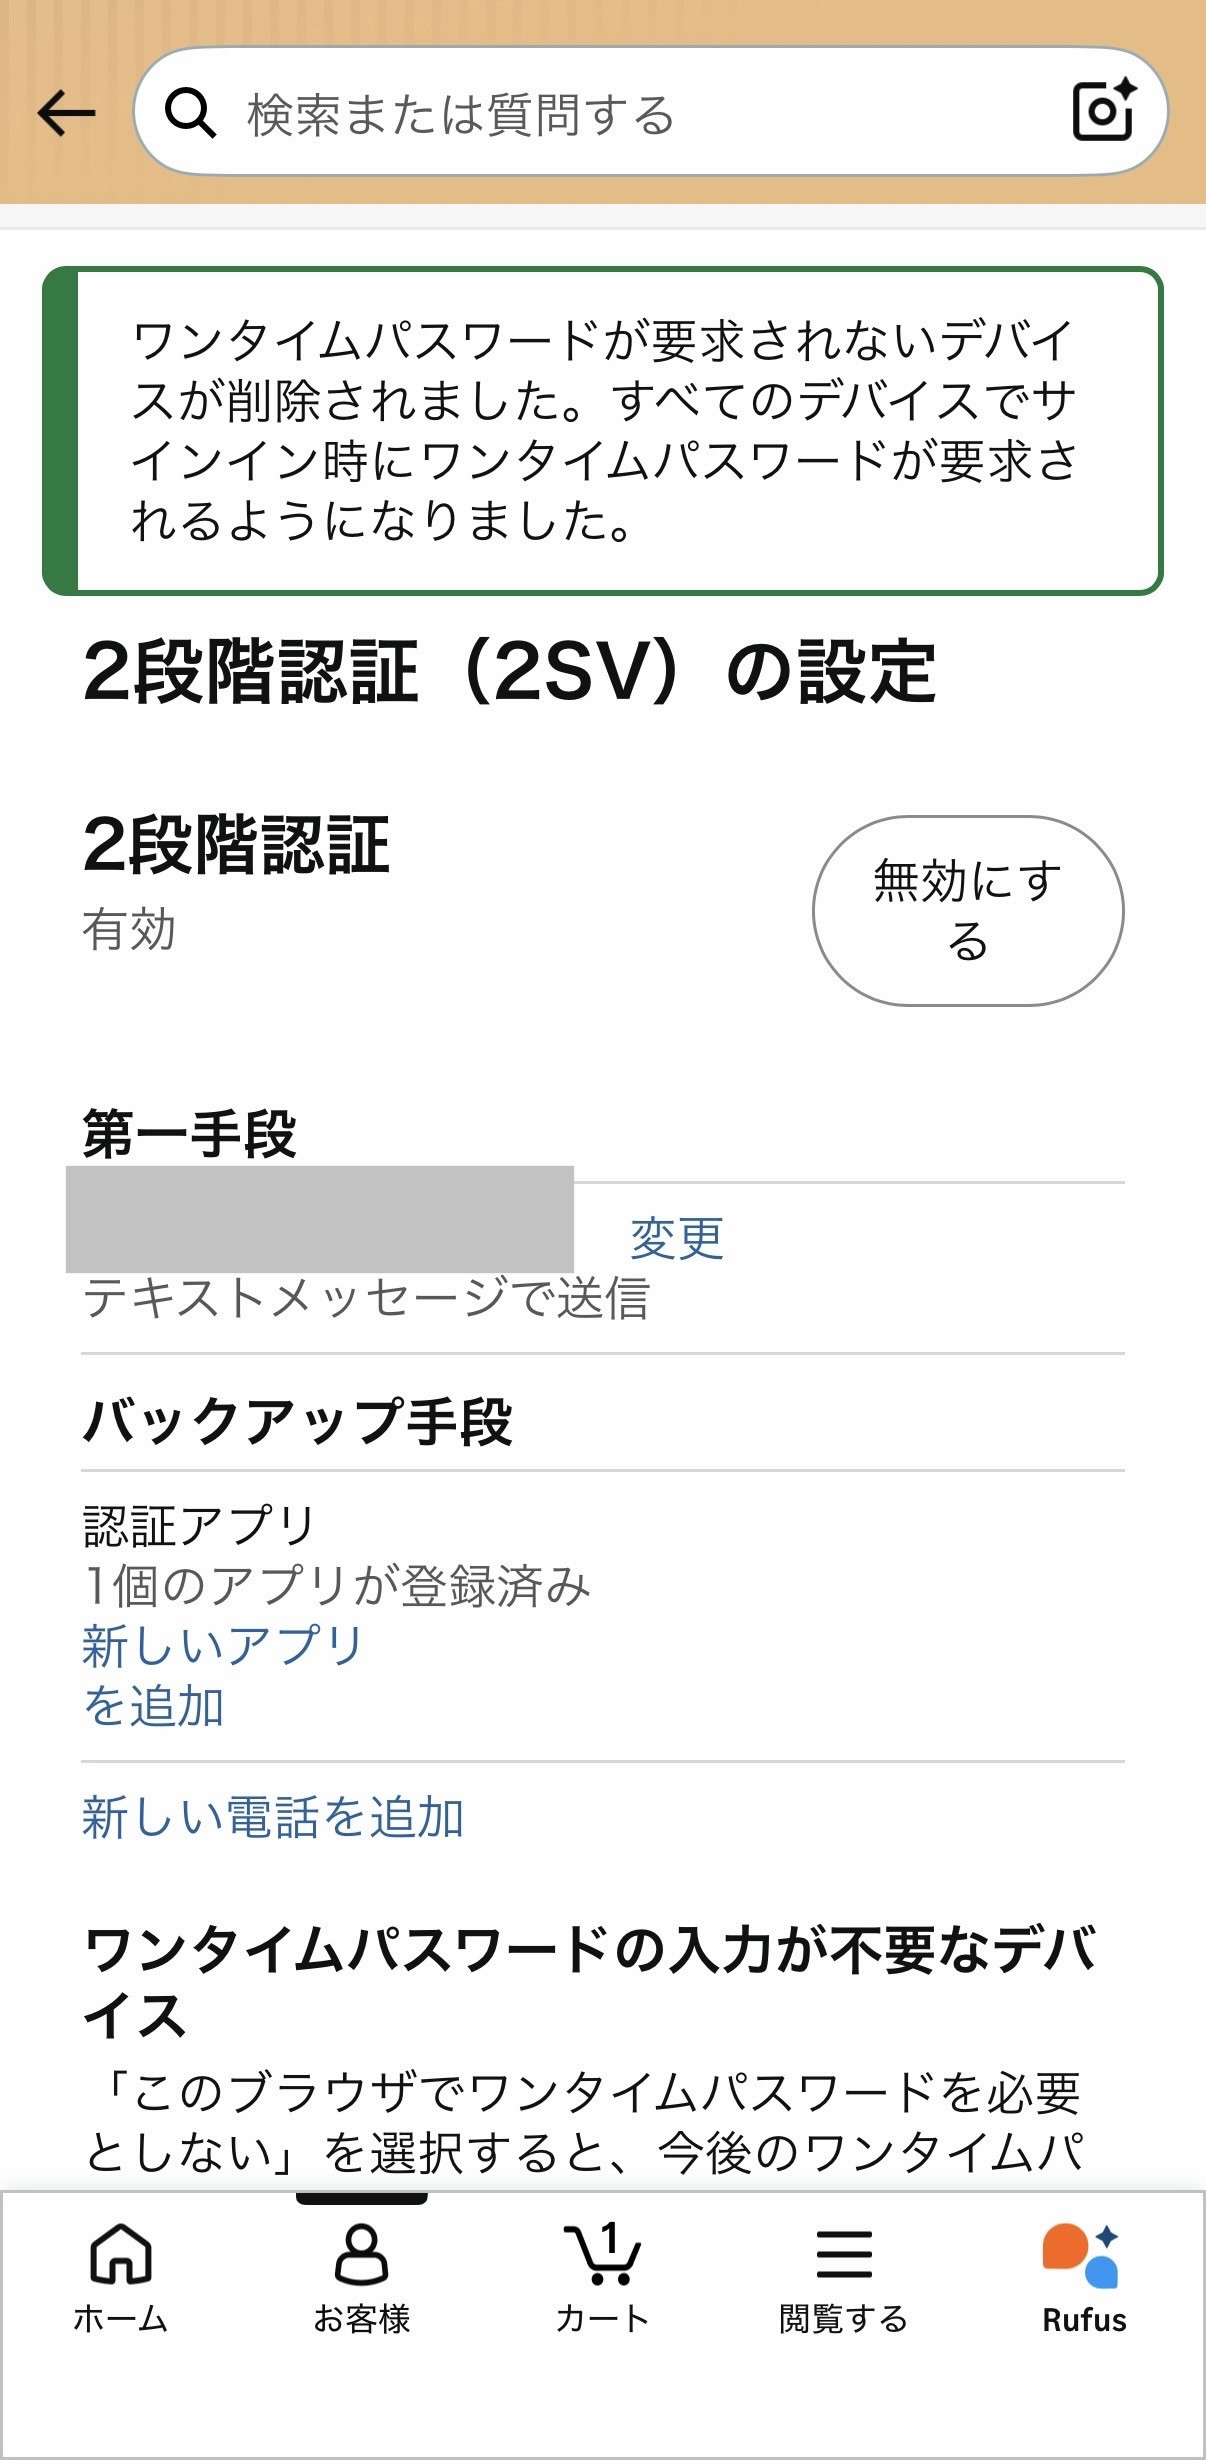
認証アプリは、SMSを受信できないときのバックアップにも使えます。認証アプリに切り替えるかどうかは、自分が継続的に利用できる端末・復旧手段を確認して決めましょう。SMS認証はSIMの不正再発行などの影響を受ける場合があります。設定時には復旧できなくなることのないようバックアップ手段を確保してください。
手順3|「ワンタイムパスワードの入力が不要なデバイス」を0にする
今回、パスワード変更とあわせて重視したのが、この設定です。 2段階認証を有効にしていても、過去に「このブラウザでコードを要求しない」などを選んだ環境では、以後のOTP入力を省略できることがあります。
筆者のアカウントでは、変更前にOTP入力を省略できる登録が21件と表示されていました(本人が操作前に確認した数値。操作前の一覧画像はありません)。登録数はブラウザ等の認証省略の記録であり、21台の実機や21件の不正ログインがあったことを意味しません。
- Amazonアプリの「ログインとセキュリティ」→「2段階認証」の管理画面を開く
- 下方の「ワンタイムパスワードの入力が不要なデバイス」を探す
- 「すべてのデバイスでワンタイムパスワードを要求する」を選び、確認があれば実行する
- 画面のメッセージと、入力不要デバイスの件数が0になったことを確認する
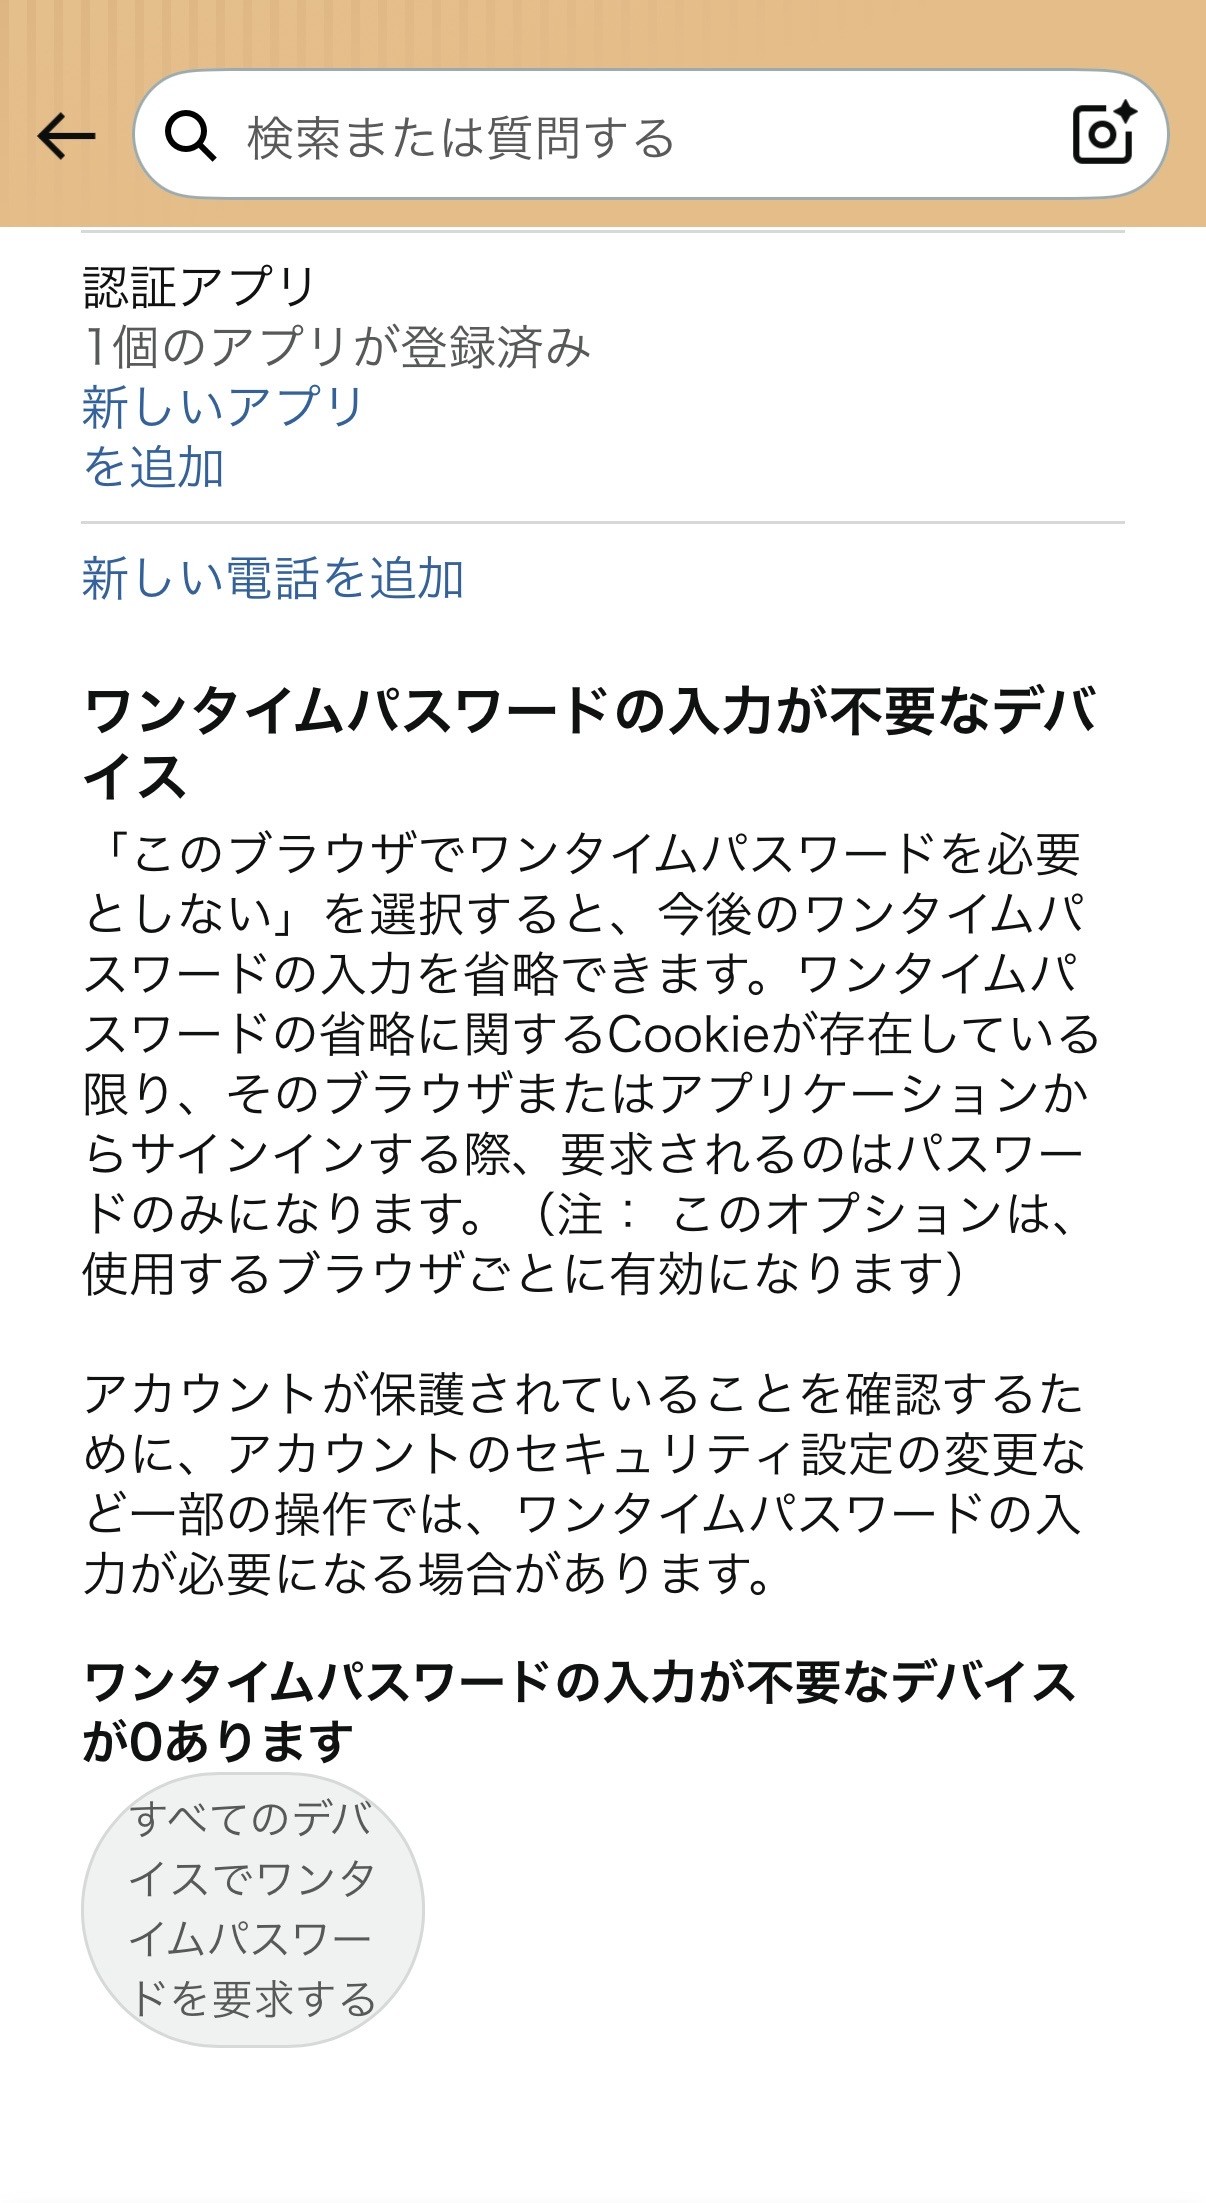
表示には「すべてのデバイスでサインイン時にワンタイムパスワードが要求されるようになりました」とあります。ただし、これは過去に登録したOTP省略の設定を解除したことの確認です。すでに有効なすべてのログインセッションの強制終了や、パスキーなど別方式を含めたあらゆる認証で必ずSMSが届くことを保証するものではありません。また、後日あらためてOTP省略を許可すれば登録される可能性があります。
技術解説|OTP省略登録の削除と「すべてサインアウト」は別
Amazonの設定画面によると、「このブラウザでワンタイムパスワードを必要としない」を選択した場合、OTPの省略を示すCookieなどがある間は、そのブラウザからのサインインで通常パスワードだけを求められる場合があります。これは2段階認証そのものを無効化する設定ではなく、特定のブラウザ等を例外扱いする設定です。
| 操作 | 主に何を変えるか |
|---|---|
| パスワード変更 | 今後のパスワードによる認証で使う秘密情報を更新する |
| OTP入力不要デバイスの一括解除 | 過去のOTP省略登録を無効にし、次のサインインで追加認証を求める状態にする |
| 「アカウントが不正にアクセスされましたか?」からのサインアウト | 有効なセッションの終了など、アカウント保護のための追加操作を行う |
| パスキーの管理 | 端末に登録したパスキーの認証方法を管理する。OTPの省略登録とは別 |
すでにサインイン中の端末を含めて確認したい場合は、「ログインとセキュリティ」に表示される「アカウントが不正にアクセスされましたか?」→「開始」から保護手順を確認してください。画面には、パスワード変更と、すべての場所からのサインアウトなどを実行する旨が案内されます。これは追加の確認事項であり、筆者が今回その手順を実行したことを示すものではありません。
パスワードを変えた後に確認したい4つのこと
- 注文履歴:購入した覚えのない商品やデジタルコンテンツの注文がないか
- 配送先・支払い方法:登録していない住所やカードが追加されていないか
- アカウント情報:メールアドレスや電話番号、パスキー、認証アプリに覚えのない変更がないか
- 連携サービス:Amazonの再認証を行う外部アプリを利用していないか
心当たりのない注文や登録情報の変更を見つけた場合は、Amazon公式アプリ内のカスタマーサービスへ相談してください。クレジットカードに不明な請求がある場合はカード会社にも連絡します。
よくある質問
Q. SMSが1通だけなら無視してよい?
1通だけでも、それが第三者による試行か誤操作かは判断できません。コードを使わず、公式アプリで注文履歴や登録情報を確認し、必要に応じてパスワードを変更するのが安全です。
Q. 複雑なパスワードが漏えいした証拠ですか?
いいえ。OTPが届いた事実だけでは、パスワード漏えいも、正しいパスワードでのログイン成功も確認できません。総当たりが困難なパスワードであっても、再設定処理や連携サービスなど別の要因が考えられます。
Q. 21件という数字は、21人にログインされたという意味?
違います。今回の21件はOTP入力を省略できるデバイスの登録数です。1人が複数のブラウザや環境を使っている場合もあります。不正ログイン件数・ログイン中の人数・物理的な端末台数を表す数字ではありません。
Q. 0件にすれば今ログインしている端末からもログアウトされる?
そうとは限りません。OTP省略登録の解除と、ログイン済みセッションのサインアウトは別操作です。不審なアクセスを疑うときは「アカウントが不正にアクセスされましたか?」も確認してください。
Q. 認証アプリが登録済みならSMSは届かない?
登録しているだけでSMSが必ず停止するわけではありません。第一手段とバックアップ手段の設定、認証の場面によって違います。現在の設定は2段階認証の管理画面で確認します。
まとめ|今回実施したのは「パスワード更新+OTP省略登録の解除」
身に覚えのないAmazonのOTPがSMSで1通届きましたが、受信原因を特定できたわけではありません。Amazon専用の複雑なパスワードを使っていたため総当たり突破は考えにくいものの、念のため新しいパスワードへ変更し、2段階認証が有効であることを確認。さらにOTP入力不要の登録を21件から0件にしました。
最も大切なのは「SMSが来た=Amazonからパスワードが漏れた」と決めつけず、読者自身が安全に確認できる手順を取ることです。パスワード変更、OTP省略の解除、必要に応じたサインアウトは役割が異なります。
公式情報・参考資料
- Amazon公式:フィッシング詐欺を防ぐポイント(不審なSMSや公式経路での問い合わせ)
- Amazonセラーセントラル:リクエストしていないOTPへの注意喚起(出品者向けだが、変更・確認の基本方針として参照)
- Amazon KDP公式:2段階認証の説明(KDP特有の適用条件に注意)
- マネーフォワード ME公式:Amazon連携時の2段階認証(連携サービスによる認証操作の例)
更新履歴:2026年11月7日 初版。筆者の操作画像6枚、Amazon公式情報、過去の同様事例を照合して作成。SMS受信の原因と不正ログインの有無は未確認です。








