
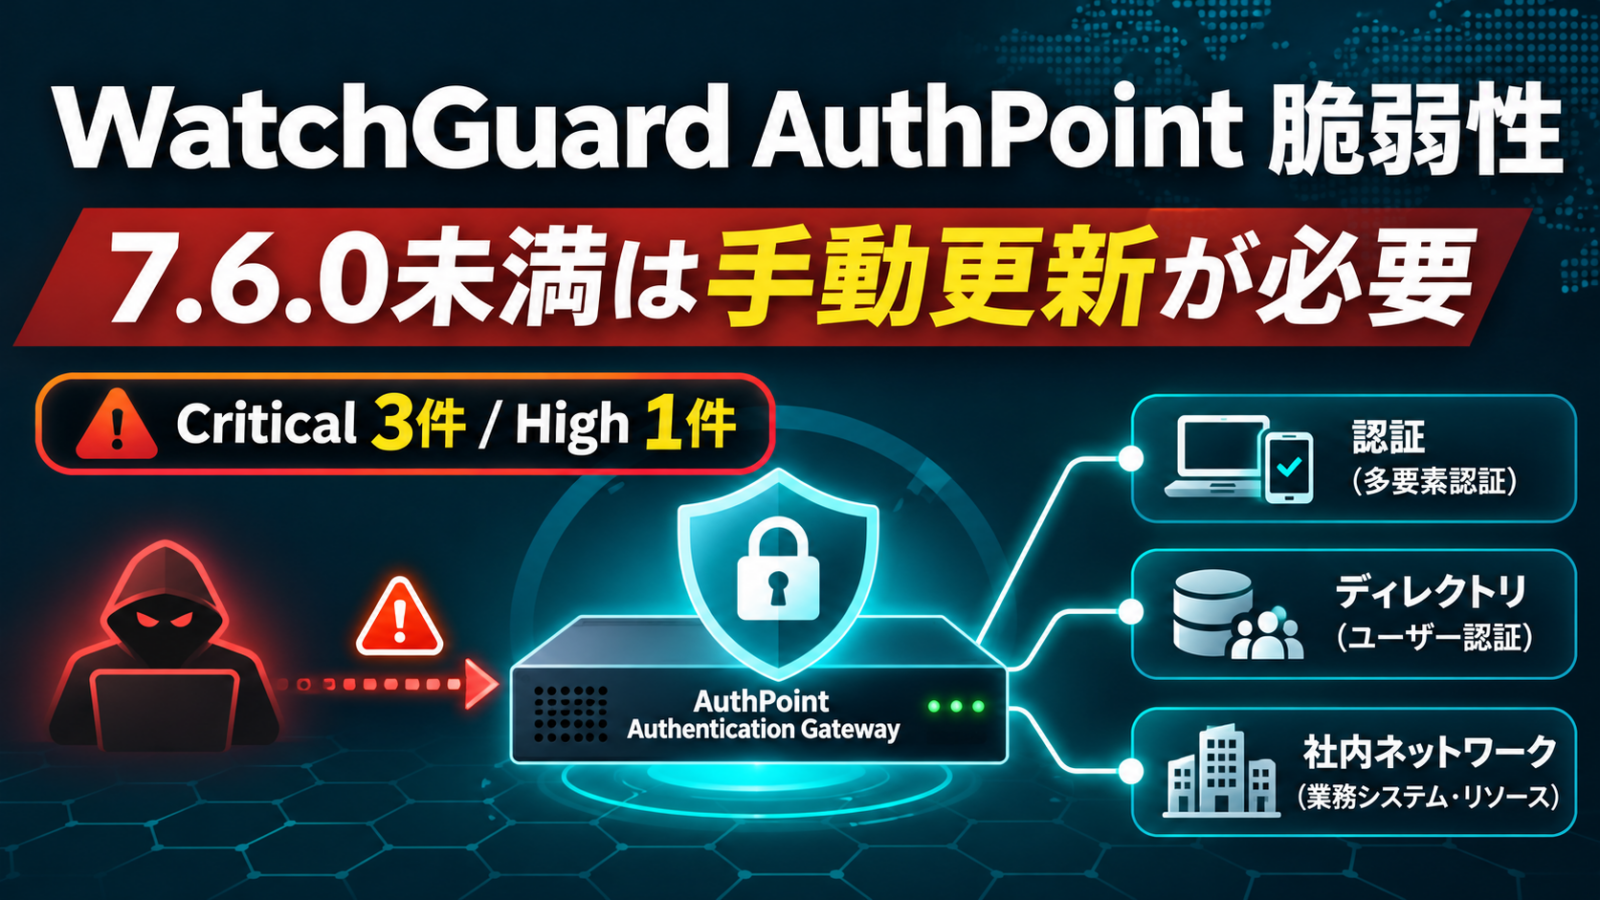


WatchGuard AuthPointで使う「Authentication Gateway」に、認証停止や通信の傍受・改ざんなどにつながる4件の脆弱性が公表されました。影響を受けるのはバージョン7.6.0未満です。修正版は7.6.0。Gatewayは自動更新されないため、社内の認証システムを管理する担当者による確認と手動更新が必要です。
2026年11月6日時点で、WatchGuardは4件とも実際の攻撃での悪用を把握していないとしています。ただし、悪用未確認は安全を意味しません。特にActive Directory/LDAPと連携している組織は、Gatewayの配置と通信可能な範囲を確認し、更新を優先してください。
| 確認項目 | 結論 |
|---|---|
| 対象製品 | WatchGuard AuthPoint Authentication Gateway(クラウドのAuthPoint全体やFireboxファームウェアと混同しない) |
| 影響バージョン | 1.0以上、7.6.0未満 |
| 対策済みバージョン | 7.6.0以上 |
| 公開日 | 2026年11月4日(WatchGuardセキュリティ情報) |
| 脆弱性 | CVE-2026-121639/121638/121640/121637 の4件 |
| 重要度 | Critical 3件、High 1件/CVSS v4.0 最大9.2 |
| 悪用状況 | メーカーが把握している実際の悪用はなし(11月6日確認) |
自社は対象?まずAuthPoint Gatewayのバージョンと構成を確認
AuthPoint Authentication Gatewayは社内ネットワークに導入するソフトウェアで、AuthPointとActive Directory/LDAP、RADIUS、ADFSなどの認証基盤をつなぐ役割を持ちます。WatchGuardの説明では、Gateway一覧から各Gatewayのバージョン・IPアドレス・稼働状況を確認できます。
- AuthPoint管理画面のGateway一覧を開き、登録されたGatewayを洗い出す。複数台ある場合はすべて確認する。
- 各Gatewayのバージョンを確認する。7.5.1など7.6.0未満であれば更新対象。
- 各Gatewayが利用するLDAP/Active Directory、RADIUS、ADFSの設定を確認する。脆弱性ごとに必要な構成が異なる。
- Gatewayを設置したサーバーに、管理外のネットワークから到達可能な経路がないか点検する。
AuthPoint Cloudだけを利用し、当該Gatewayを設置していない場合には、今回のGatewayソフトウェアの更新操作は該当しません。ただし構成を確認せずに『自社は対象外』と判断しないでください。
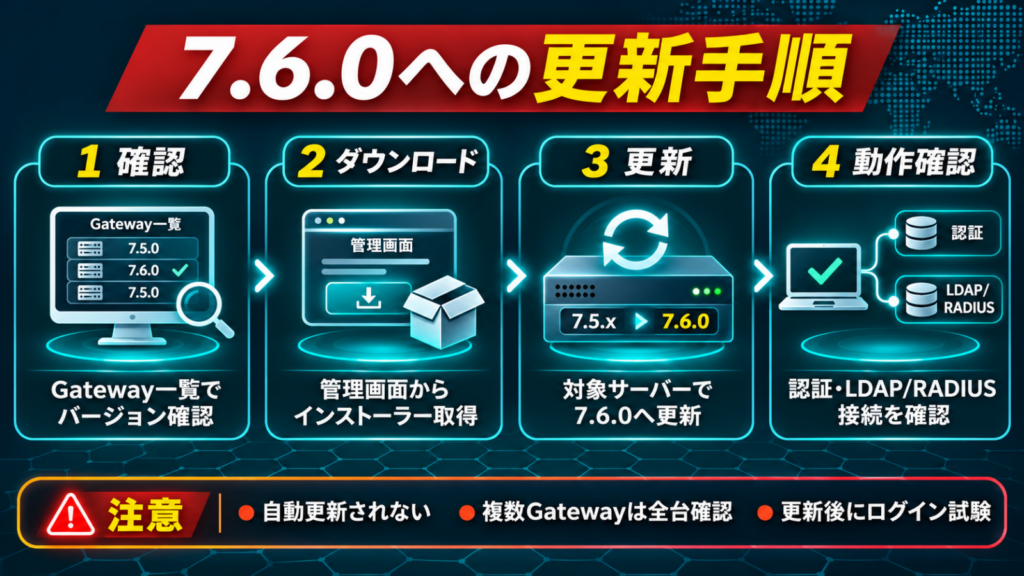
4件のCVEの違い|被害の内容と成立条件
| CVE・CVSS v4.0 | 主な危険性 | 公式が示す条件・前提 |
|---|---|---|
| CVE-2026-121639 9.2/Critical | 認証が必要な重要機能の保護不足。ネットワーク到達可能な未認証の攻撃者が認証サービスを妨害し、ローカルのディレクトリ同期設定を削除できるおそれ | LDAPまたはActive Directoryプロバイダーを設定したGateway |
| CVE-2026-121638 9.1/Critical | 証明書検証の不備。通信経路上の攻撃者がGatewayとローカル認証プロバイダー間の通信を傍受・改ざんできるおそれ | RADIUS、LDAP、ADFSリソースを設定したGateway。攻撃者が通信経路上にいることが前提 |
| CVE-2026-121640 9.1/Critical | 正当な通信の再送(リプレイ)で、認証サービス妨害などの不正な管理操作につながるおそれ | Gateway構成要素間の正当なリクエストを攻撃者が観測・取得していることが前提 |
| CVE-2026-121637 8.9/High | LDAP認証コールバックのHMAC検証不備。正しい署名を入手したネットワーク攻撃者が認証結果などを偽造できるおそれ | LDAPプロバイダーを設定したGateway。攻撃者が有効なヘッダー署名を得ていることが前提 |
注意:4件がすべてインターネットから無条件で悪用できる、または任意のコードが実行できるという公表ではありません。特に通信経路上の位置や正当な通信の取得が必要なものは、攻撃成立の条件を区別する必要があります。
なぜMFAの『認証ゲートウェイ』に脆弱性があると困るのか
AuthPointは多要素認証(MFA)を提供する製品ですが、利用環境によっては社内ディレクトリやRADIUS認証と連携するためにGatewayを使います。利用者が本人確認を行う経路に障害が起きれば、VPNや連携システムへのログインができなくなる可能性があります。
| 通常の構成イメージ | 問題が起きると |
|---|---|
| 利用者 → 業務システム/VPN等 → AuthPoint認証 → Gateway → LDAP・AD/RADIUS・ADFS | 認証サービスが停止すると、構成次第で利用者の認証を処理できなくなる |
| Gatewayと社内認証基盤が通信 | 経路上での通信干渉や応答偽造が問題になる場合がある |
上記は一般的な仕組みを理解するための構成例です。今回、特定企業でVPNへの不正ログインが発生したことを示すものではありません。また、MFA自体が一律に無効化されるという意味でもありません。
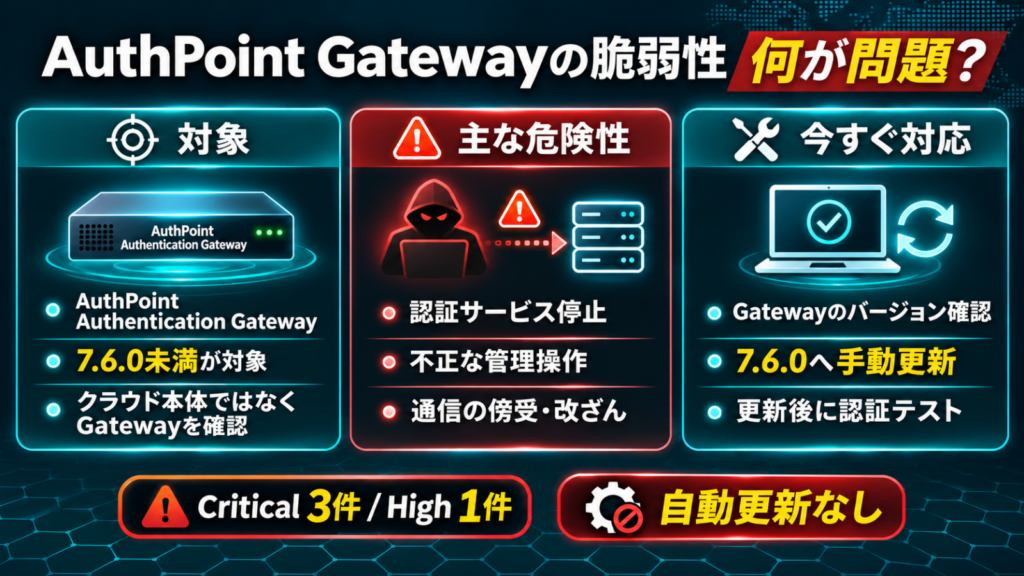
AuthPoint Gatewayを7.6.0に更新する手順
WatchGuardの公式手順では、Gatewayは自動で最新版に更新されません。既存のGatewayを更新するときは、管理画面から対応するインストーラーを入手して実行します。稼働中の認証経路に影響するため、事前に変更管理・復旧手段を確認してください。
- 管理画面のGateway一覧で対象のホスト、現在のバージョン、利用する認証リソースを控える。冗長化・依存サービス・メンテナンス時間を確認する。
- AuthPoint管理画面のDownloads(ダウンロード)を開く。
- Gateway Installer欄で、サーバーのOSに合ったインストーラーをダウンロードする。
- 対象サーバーでインストーラーを実行し、AuthPoint Authentication Gatewayを7.6.0へ更新する。
- 管理画面のGateway一覧でステータスが緑色であること、バージョンが7.6.0と表示されることを確認する。
- LDAPなど外部IDソースとの接続を確認し、運用で使うRADIUS/ADFS/VPN等の認証も実際のユーザー操作で点検する。
公式手順では通常、既存Gatewayの更新時にアンインストールや登録キーの再発行は不要とされています。ただしメーカーのUpgrade Notesでは、非常に古い3.1.3-83より前の環境には別手順が示されています。該当環境は通常の上書き更新手順をそのまま適用せず、公式Upgrade Notesを確認してください。
更新後に確認したい実務チェック
- Gatewayがオンラインになり、インストールバージョンが7.6.0である。
- LDAP/Active Directoryの同期や接続テストが成功する。
- RADIUS・ADFSなど、導入済みの認証経路で正常に認証できる。
- 更新前後のイベント・監視状況を確認し、予期しない認証失敗やサービス停止が増えていない。
- 複数台配置時は全Gatewayの更新状況を記録し、未更新機を残さない。
すぐに更新できないときの暫定的な対策
最も確実な対策は7.6.0への更新です。暫定的にはGatewayホストや管理用通信へのアクセス制限を見直し、許可したサーバー・管理端末からのみ到達できる構成にすることを検討してください。Gatewayは内部の複数サービスで通信するため、使用中のポートを不用意に遮断すると認証障害を起こします。
また、ディレクトリ同期設定の保全、変更履歴・認証失敗・サービス再起動の監視を優先します。ただし、通信経路上の攻撃を前提とする脆弱性もあるため、ファイアウォールで一部通信を制限するだけでは修正の代わりになりません。これはメーカーが保証する回避策ではなく、一般的な多層防御の助言です。
悪用は確認されている?Fireboxも対象?
実際の攻撃・国内被害は確認された?
2026年11月6日に確認したWatchGuardの各アドバイザリは、4件とも実際の悪用を把握していないとしています。国内の被害発生も本記事の確認範囲では裏付けられていません。『悪用未確認』と『悪用不可能』は異なるため、対象環境なら更新を進めてください。
WatchGuard FireboxのOSも7.6.0に更新する?
いいえ。今回の7.6.0はAuthPoint Authentication Gatewayのバージョンです。Fireware OSやWatchGuard製品すべてのバージョンを意味しません。Fireboxの更新は別の製品情報・推奨バージョンに基づいて判断します。
AuthPoint 7.6.0は11月4日に初めて公開された?
WatchGuardのリリース情報では、Gateway 7.6.0の公開は2026年10月29日、今回の4件のCVEの公表日は11月4日です。更新プログラムの公開日と脆弱性公表日を混同しないようにしてください。
情シス向けまとめ|確認の順番
まず導入の有無を調べ、Gatewayの全台数・バージョン・接続するLDAP/AD/RADIUS/ADFSを把握してください。7.6.0未満ならメンテナンスを計画して更新し、更新後はログイン試験と外部ID接続を確認します。悪用が確認されていなくても、認証基盤を停止させ得る脆弱性のため優先度は高いといえます。
関連:Sophos UTM・WatchGuard・Twistedの別の脆弱性情報(今回のAuthPoint Gatewayの4件とは別の対象です)。
公式情報・更新履歴
- WatchGuard:CVE-2026-121639
- WatchGuard:CVE-2026-121638
- WatchGuard:CVE-2026-121640
- WatchGuard:CVE-2026-121637
- 公式:Update an Installed Gateway
- AuthPoint Release Notes
初稿:2026年11月6日(JST)。公式アドバイザリ・手順書・リリースノートを同日確認。実機操作や攻撃検証は実施していません。説明用の表は公式情報を整理したもので、製品画面の実写ではありません。








