
ブックオフの会員情報が外部に流出したことが確認されました。2026年10月9日の公式発表によると、漏えいした可能性のあるデータは最大約643万件。ただし、これは会員番号の件数であり、643万人の情報漏えいが確定したという意味ではありません。
「アプリを使っている自分も対象?」「パスワードは変えた方がいい?」と気になる方は、まず同じパスワードを使っているサービスの確認と、不審な連絡への警戒から始めてください。今回の対象システムには、クレジットカードなどの決済情報は保存されていないと公表されています。
この記事では、公式発表で分かっている範囲と、利用者が今できる対策を整理します。確認日:2026年10月9日。ブックオフの操作手順は公式FAQに基づきます。
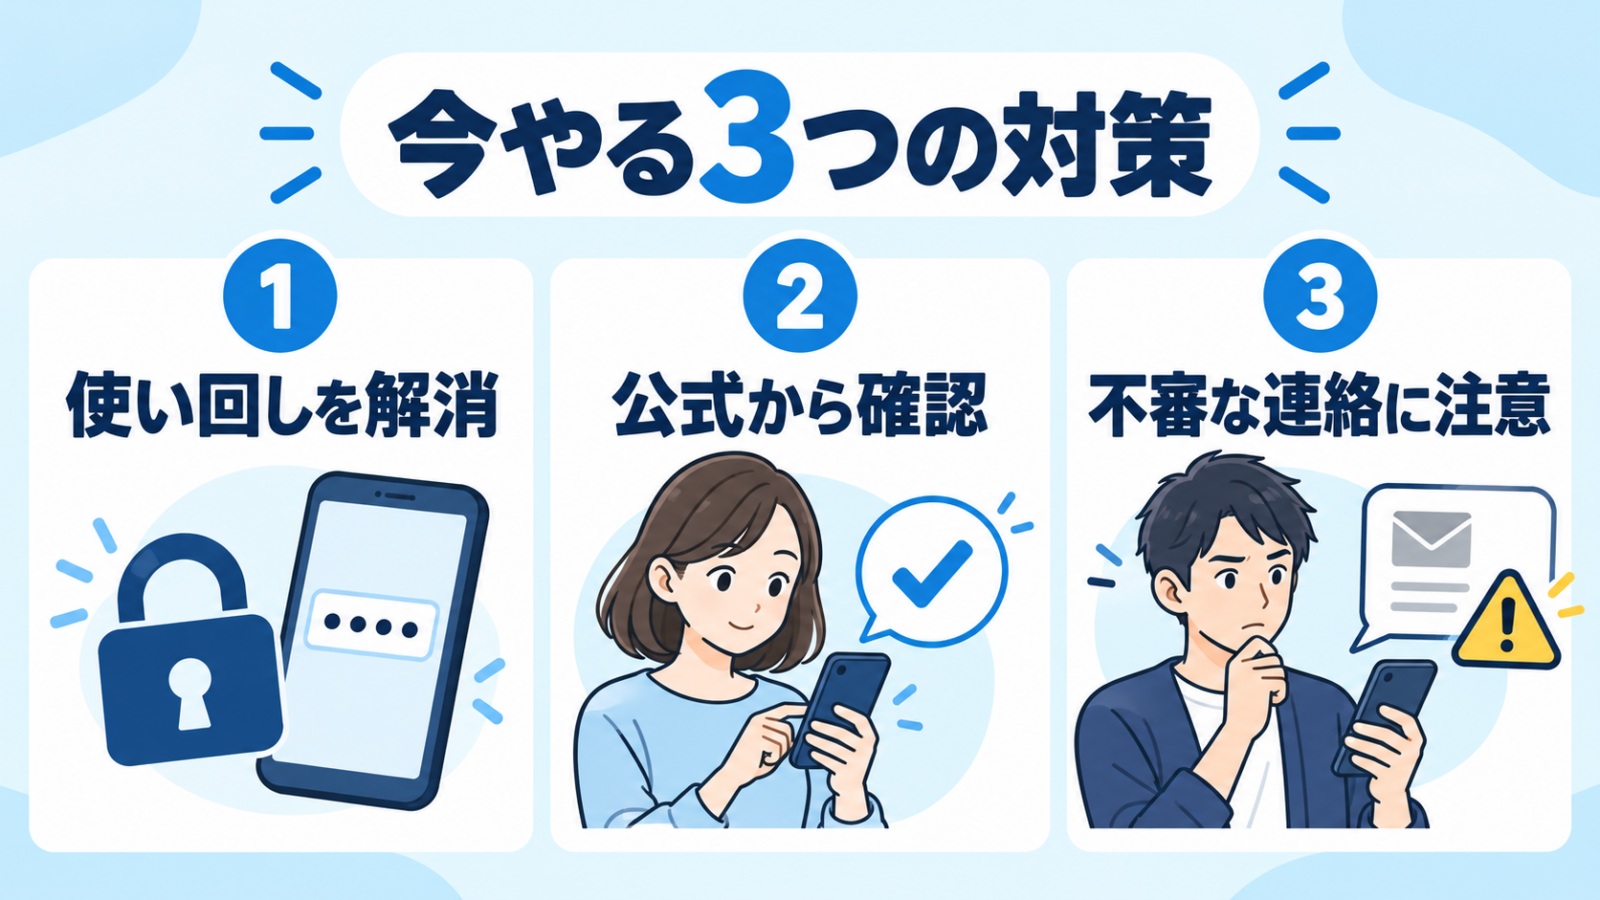
ブックオフの情報漏えいで、まず確認したい3つのこと
- 同じパスワードを他で使っていないか確認する。使い回している場合は、サービスごとに異なるものへ変更します。
- 届いたメールやSMSから、慌ててログインしない。公式アプリや普段使っているブックマークから確認します。
- 身に覚えのない利用や登録情報の変更がないか確認する。不審な点があれば、今回の公式問い合わせ窓口へ相談します。
パスワードが平文で流出したと発表されたわけではありません。対象に含まれるのは「パスワードのハッシュ値」です。それでも、使い回しを続けてよいと判断する材料にはならないため、後ほど詳しく説明します。
何が起きた?最大約643万件の意味と漏えい情報
ブックオフグループホールディングスは、子会社の会員管理システムへの不正アクセスを10月6日に確認したと発表しました。調査により、そのシステムで管理する会員情報が外部から取得されたことが判明しています。
| 確認項目 | 10月9日発表の内容 |
|---|---|
| 漏えいの可能性がある規模 | 最大約643万件。会員番号ベースの件数で、実人数は調査中 |
| 個人情報 | 氏名、生年月日、性別、メールアドレス、電話番号、郵便番号・住所 |
| 会員・認証に関する情報 | パスワードのハッシュ値、ポイントカード番号、会員番号 |
| クレジットカードなどの決済情報 | 対象システムに保有していないため、含まれない |
| 外部公開・第三者による悪用 | 発表時点では確認されていない |
| 会員情報の書き換え | 発表時点では確認されていない |
「流出そのものが未確認」なのではなく、流出した範囲や対象者の人数を調べている段階です。また、悪用が確認されていないという発表は、今後の不審な連絡に注意しなくてよいという意味ではありません。
出典:ブックオフ公式「不正アクセスによる個人情報漏えいに関するお詫びとお知らせ」(2026年10月9日)
同社は攻撃元との通信遮断、脆弱性の是正、対象システムへの外部アクセス遮断を実施し、判明した不正取得経路を封じ込めたとしています。全システムの緊急総点検と監視を進めていますが、具体的な侵入経路の詳細は示されていません。
自分は対象?アプリ会員・オンラインストア利用者の確認方法
10月9日の発表だけでは、自分が対象かどうかを確定できません。会員管理システムの情報が対象とされていますが、アプリ・オンラインストアなどサービス別の対象範囲や、登録期間による条件は示されていません。
ブックオフは、調査結果を踏まえ、対象のお客様に順次個別連絡する方針を公表しています。「まだ連絡が来ていない」「最近使っていない」という理由だけで、対象外とは判断できません。
- 公式アプリや公式サイトから、現在の登録情報を確認する。
- 公式お知らせの続報と、自分宛ての連絡を確認する。
- 個別連絡を受けた場合も、追加の情報入力を求めるリンクはすぐに開かず、公式窓口で確認する。
オンラインストアの登録情報は、マイページの「会員情報の設定」から確認できます。アプリでは「≡」メニュー内の「会員情報の設定」が案内されています。公式FAQ:会員登録情報の確認や変更
パスワードのハッシュ値とは?変更した方がいい?
ハッシュ値は、パスワードを一定の計算方法で変換した値です。元のパスワードがそのまま書かれた一覧とは異なり、値を見ただけで直ちに読み取れるものではありません。
ただし、攻撃者が候補のパスワードを同じ方法で計算し、流出した値と一致するかを繰り返し試すことで、元のパスワードを特定できる場合があります。安全性は保存方法やパスワードの長さ・複雑さにも左右されます。今回の具体的なハッシュ方式やソルトの有無は、発表では分かりません。
予防策として、ブックオフのパスワードを他サービスと重複しないものへ変更することをおすすめします。これは本記事の提案です。10月9日の発表には、全会員に一律のパスワード変更を求める案内は記載されていません。
同じパスワードを使っている場合は、変更先も確認
ブックオフだけを変更しても、別のサイトに以前のパスワードが残っていると、以前のパスワードを使った不正ログインのリスクは残ります。メール、通販、決済など、同じパスワードを設定したサービスも変更してください。多要素認証を利用できるサービスでは、併せて設定します。
IPAも、パスワードを長く複雑にし、使い回さないことと、多要素認証の利用を案内しています。IPA:インターネットサービスへの不正ログインによる被害が増加中
公式オンラインストアでパスワードを変更する手順
- 普段のブックマークなどから公式オンラインストアを開き、ログインします。
- スマートフォンは上部の「≡」、パソコンは上部の人型マークから「マイページ」を開きます。
- 「メールアドレス・パスワードの変更」を選び、新しいパスワードを登録します。
出典:公式FAQ:メールアドレスやパスワードの変更方法。上記は公式FAQの操作案内であり、今回の事故を受けた実機検証ではありません。
アプリでパスワードを忘れた場合は、ログイン画面の「パスワードをお忘れの方」から再設定手続きを行えます。アプリ公式FAQ:パスワードを忘れました
自分で公式画面から再設定を依頼したメールと、突然届いた「至急変更してください」というメールは分けて考えましょう。依頼した覚えがない場合は、届いたリンクを使わず公式サイトから確認してください。操作できない場合は繰り返し入力せず、公式窓口へ相談します。
ブックオフを装うメール・SMS・電話に注意
登録していた氏名や電話番号を相手が知っていても、ブックオフからの正規の連絡とは限りません。「漏えい確認」「本人確認」「補償の手続き」などを理由に、パスワードや認証コードを入力させる連絡に注意してください。
同社は、メール・SMS・電話などでパスワード、認証コード、クレジットカード情報、銀行口座情報を尋ねることはないと案内しています。身に覚えのない連絡のURLや添付ファイルを開かず、情報を入力しないことが大切です。
すでに不審なページに入力してしまった場合
パスワードを入力した場合は、そのサービスの公式画面から変更し、同じパスワードを使っている他サービスも変更します。認証コードを渡した場合や、身に覚えのない利用がある場合は、対象サービスの窓口へ速やかに連絡してください。カード情報を入力した場合は、カード会社にも相談します。
受信した連絡の日時や送信元、不審な利用の内容を記録しておくと、窓口へ状況を説明しやすくなります。相談時にもパスワードや認証コードそのものは送らないでください。
今回の情報漏えいに関する公式問い合わせ先
10月9日の公式発表では、利用者向けに次の窓口が案内されています。
- 今回の件に関する公式お問い合わせフォーム
- 電話:0570-01-2902(ナビダイヤル)
- 営業時間:10:00~18:30
受付内容や窓口が更新される場合は、公式お知らせの最新案内を確認してください。
よくある疑問:退会・カード停止は必要?
クレジットカードをすぐに止める必要がありますか?
今回の対象システムには決済情報を保有していないと発表されているため、この発表だけを理由に一律にカード停止する必要があるとはいえません。ただし、不審な請求がある場合や、偽サイトにカード情報を入力した場合は、カード会社へ連絡してください。
退会すれば、流出した情報を取り消せますか?
退会しても、すでに外部に取得された情報を回収できるわけではありません。まずはパスワードの使い回しを解消し、不審な連絡に備えてください。退会済み会員が今回の対象に含まれるかどうかは、公表資料では分かりません。
ポイントやアカウントは安全ですか?
発表時点では、会員情報の書き換えや第三者による悪用は確認されていません。ただし、個別のアカウントの状態は公式画面で確認する必要があります。身に覚えのない利用や変更があれば、今回の問い合わせ窓口へ連絡してください。
今は使い回しの解消と、公式経路での確認を
対象者の実人数やサービス別の範囲は、まだ調査中です。個別連絡を待つ間にも、他サービスと同じパスワードを使っていないか確認できます。急かすメールやSMSが来ても、その場で入力せず、公式アプリ・公式サイト・問い合わせ窓口から確かめてください。