
ローソンは2026年10月8日、ローソンIDの215万5,345件と、ローソンアプリ予約の26件で個人情報の漏えいを確認したと発表しました。
アプリを使っている方は、まず公式アプリのお知らせと、登録メールアドレスに届く個別案内を確認してください。カード番号の一部が漏えいしたのは、アプリ予約の26件です。全215万件でカード情報が漏れたという発表ではありません。
この記事では、対象の確認方法、通知メールの扱い方、パスワードとカードへの対応を整理します。2026年10月9日時点の確認内容です。
自分が対象か確認するには?まず公式アプリと個別案内を確認
ローソンは対象者に順次メールで個別案内を行い、アプリ上でもお知らせするとしています。公式発表に記載された案内メールの送信元は、lawson_id@mailservice.lawson.jpです。
ただし、差出人が同じに見えることだけで本物とは判断できません。通知を受け取ったら、メールのリンクをすぐ押すよりも、普段使っているローソンアプリや、ブラウザーから開いたローソンの公式発表で内容を照合しましょう。
メールがまだ届いていないことだけでは、対象外かどうかは分かりません。対象か確認したい場合は、ローソンの公式お問い合わせページから専用フォームへ進みます。お問い合わせ内容のカテゴリは「不正アクセスに伴う個人情報漏えいについて」です。
何が漏れた?ローソンIDとアプリ予約で対象情報が異なる
| 対象サービス | 件数 | 漏えいを確認した情報 |
|---|---|---|
| ローソンID | 215万5,345件 | メールアドレス、氏名。プレゼント応募などで入力していた場合は、性別・電話番号・住所・メルマガ取得情報も対象 |
| ローソンアプリ予約 | 26件 | 氏名、電話番号、クレジットカード番号の一部 |
出典:ローソンの2026年10月8日公式発表。両サービスの対象者が重複しているかは分からないため、合算して被害人数とは表記していません。
パスワードは今回公表された漏えい項目に含まれていません。カード番号についても、どの部分が漏えいしたかは公表されていません。
利用者が今確認したい3つのこと
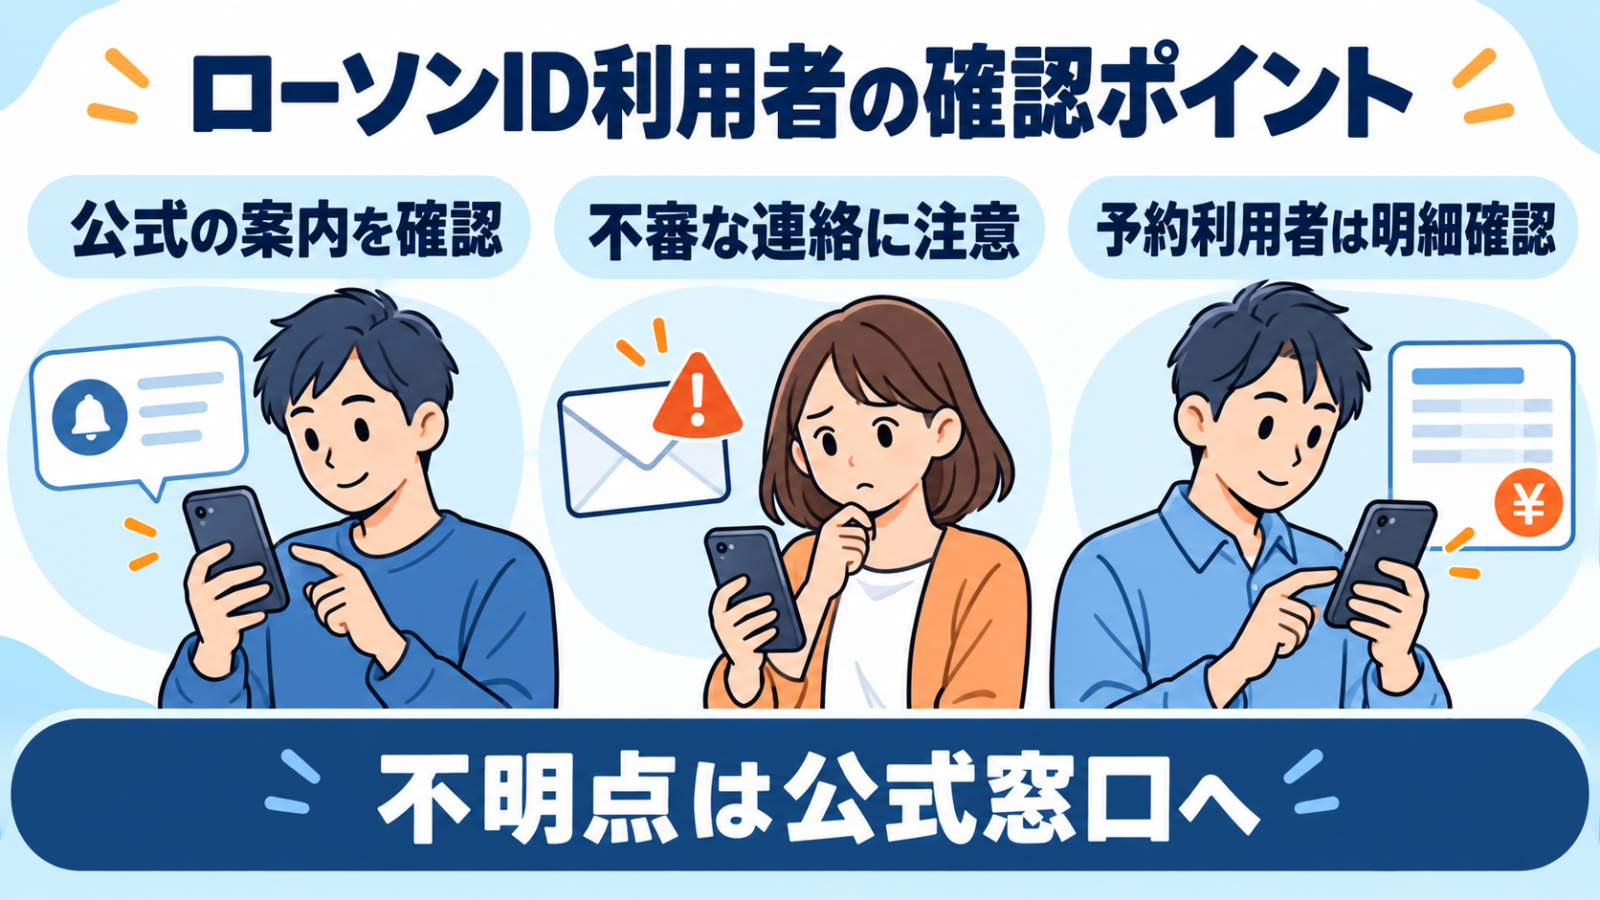
1.不審なメール・SMS・電話で情報を渡さない
氏名を知っている相手から連絡が来ても、それだけで信用しないようにしましょう。個人情報漏えいのお詫び、補償、アカウント保護などを口実に、パスワードやカード情報の入力を求められた場合は、公式窓口から確認してください。これらは警戒したい手口の例で、今回そのような二次被害が確認されたという意味ではありません。
IPAも、真偽に迷ったときはメール・SMS内のリンクや電話番号を使わず、公式サイト・公式アプリで確認するよう勧めています。確認のために届いた認証コードも、電話やメッセージで相手に伝えないでください。
2.パスワードの使い回しを見直す
今回の発表を理由に、パスワード流出が確定したとは言えません。一方、ローソンIDと別サービスで同じパスワードを使っているなら、この機会にサービスごとに異なるものへ変更しておきましょう。ローソンも、名前や生年月日など推測されやすい文字列を避け、他サイトと異なるパスワードにするよう案内しています。
ローソンIDの登録情報やパスワードは、公式のローソンIDマイページで変更・確認できます。ログインできず、パスワードを再設定する場合は、公式FAQに沿って次の手順で進めます。
- ローソンアプリのログイン画面から「パスワードをお忘れの方はこちら」を開く。
- 登録メールアドレスと、画面に表示された文字認証を入力してメール送信を選ぶ。
- 自分で再設定を申し込んだ直後に届いた案内から、新しいパスワードを設定する。
登録メールアドレスが分からない場合は、公式FAQにあるメールアドレス変更の案内を先に確認します。
3.アプリ予約を利用した方はカード明細も確認する
アプリ予約側の対象と案内された方は、カード会社の公式アプリや会員サイトで、身に覚えのない利用がないか確認してください。不審な利用があれば、カード裏面などに記載された正規窓口へ相談します。今回の発表では、利用者全員にカードの停止・再発行を求める案内はありません。
通知を装う偽サイトにカード情報を入力してしまった場合は、漏えいの対象かどうかにかかわらず、速やかにカード会社へ相談してください。偽サイトにパスワードを入力した場合は、そのパスワードと、使い回している他サービスのパスワードも変更します。これはIPAが示すフィッシング被害時の対処です。
不正アクセスは9月中旬、判明は10月7日
公式発表によると、ローソンIDへの不正アクセスは9月12~14日、アプリ予約への不正アクセスは9月17日です。10月7日の調査で判明し、翌8日に公表されました。
ローソンは、アプリに関連するシステムの不正利用が原因とみています。利用者本人に情報を表示するためのセキュリティ機構が不正アクセスを受けたと説明していますが、攻撃の詳しい手法は公表されていません。
予約機能は停止中。再開は10月中旬の予定
ローソンは不審なアクセスを遮断し、アプリ予約機能を停止しました。再開は10月中旬を予定していますが、確定した再開日時は示されていません。予約をしたい方は公式のお知らせで再開状況を確認してください。
停止が発表されたのはアプリ予約機能です。アプリのすべての機能や店頭サービスが停止した、という案内ではありません。既存の予約について受け取りや決済で不明点がある場合も、個別に公式窓口へ確認しましょう。
10月8日の発表時点で、今回の漏えいに起因すると考えられる不正利用や二次被害は確認されていないとしています。
10月1日の「英文メール不正送信」とは何が違う?
ローソンは10月1日にも、メールサーバーが不正利用されて不審な英文メールが送られた件を発表しています。その発表では、当該事案による個人情報の流出は確認されていないとしていました。
10月8日の発表は、ローソンIDとアプリ予約で個人情報の漏えいを確認した件です。2つの事案の関連は、今回の公式発表では説明されていません。英文メールの件で個人情報流出が新たに確定した、と読み替えないようにしてください。
英文メールの件名や受信時の対応は、ローソンから怪しい英文メールが届いた場合の解説記事にまとめています。
よくある疑問:退会すれば漏えいへの対処になる?
退会しても、すでに外部へ漏えいした情報を回収することはできません。まずは個別案内を確認し、不審な連絡に情報を渡さないことを優先しましょう。今後の利用をやめたい場合は、ポイント連携や予約への影響を確認してから、公式の退会手続きを検討してください。
ローソンID全利用者が対象か、個々の利用者でどの情報が漏れたかは、件数だけでは判断できません。自分の対象情報を確認したい場合は、届いた個別案内を確認し、分からない点を公式フォームへ問い合わせてください。