株式会社Eストアーから「ショップサーブで運営されているネットショップの購入者のうち、個人情報漏えいの対象である」とのメールが届きました。ただ、私にはどのショップで購入した情報なのか分かりません。突然の通知で不安になった人に向けて、公式発表を確認したうえで、今できることを整理します。
まずはメール内のリンクを使わず、Eストアーの公式サイトを自分で開いて発表を確認してください。次に購入履歴とメールを調べ、使い回したパスワードを変更し、カード明細と不審な連絡を確認します。対象ショップや、自分のどの情報が漏れたかが分からない場合は、Eストアーの購入者向け窓口へ確認しましょう。
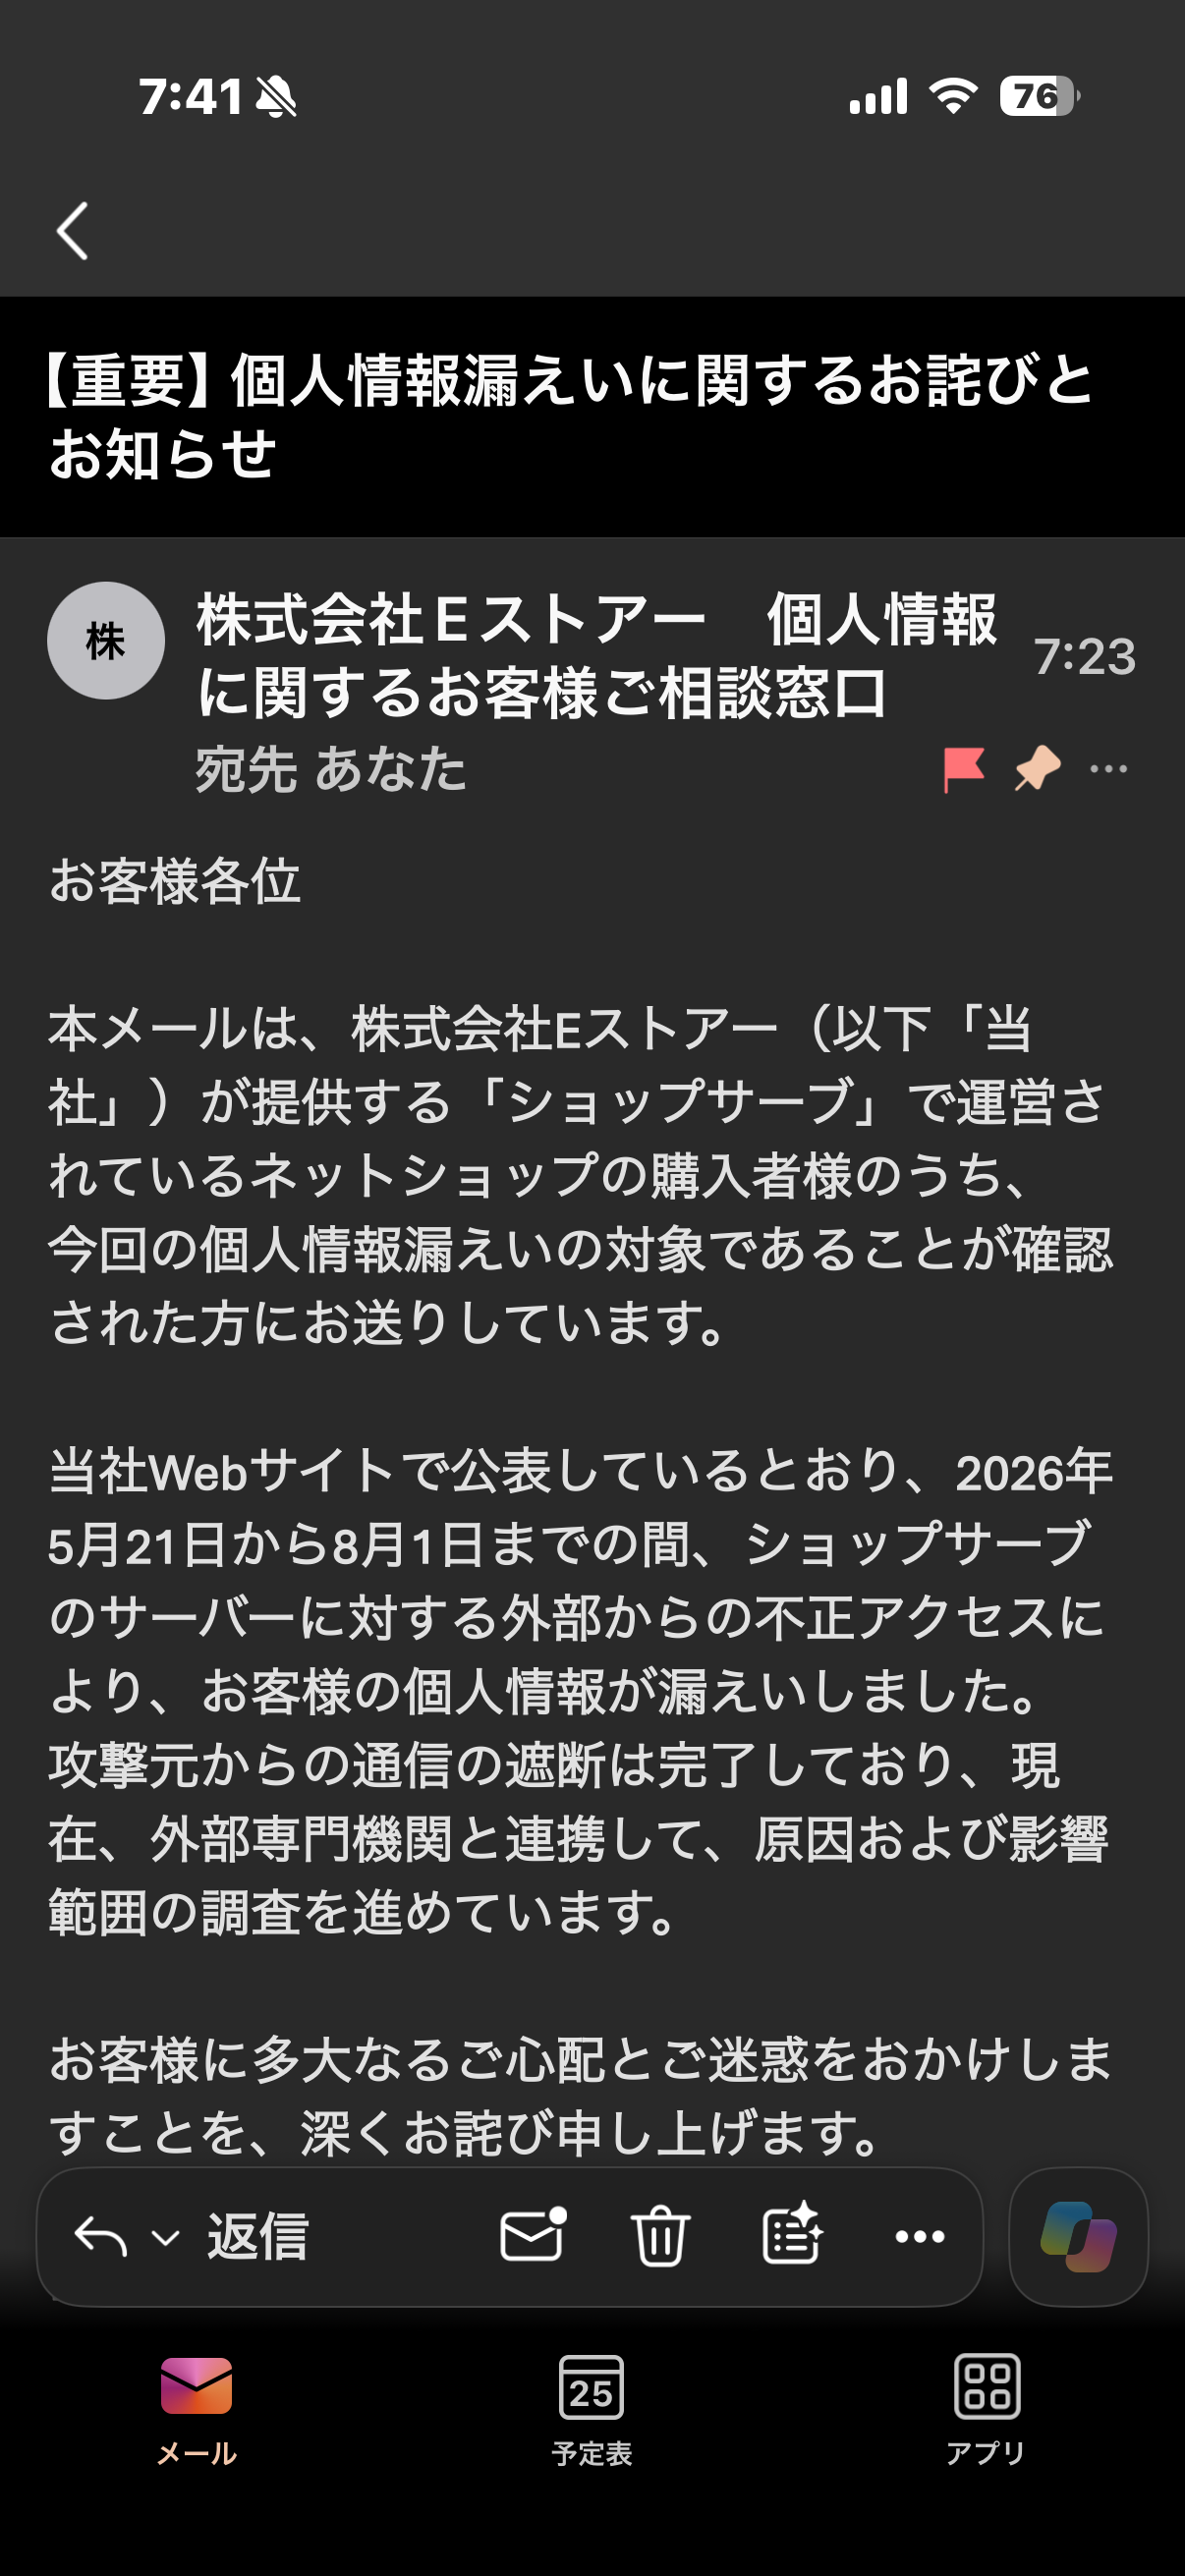
実際に届いた通知メール
私に届いたメールの冒頭がこちらです。差出人は「株式会社Eストアー 個人情報に関するお客様ご相談窓口」、件名は「【重要】個人情報漏えいに関するお詫びとお知らせ」でした。本文には「ショップサーブ」で運営されるネットショップの購入者で、漏えい対象と確認された人に送ったとあります。しかし、この画面にも購入先の店舗名はありません。メールの表示だけで送信元の真正性まで確認できるわけではないため、公式サイトでも内容を照合してください。
「ショップサーブ」は購入先の店名ではない
ショップサーブはEストアーがネットショップ向けに提供するサービスです。通知に「ショップサーブ」とだけあっても、購入した店を思い出せないのは自然です。2026年9月24日に確認したEストアーの公表資料には、購入者が自分の対象ショップを照合できる店舗名一覧は見当たりません。このメールだけから、私の購入先や漏えいした項目を特定することはできません。
その後、対象店舗についてさらに調べました。
「結局、どのネットショップの可能性があるのか」が気になったため、今回の件について公式発表している店舗・企業を確認するとともに、私自身の過去の購入メールもさかのぼって調べました。
実際にショップサーブを利用している購入先を見つけることはできましたが、ショップサーブを使っている店舗だからといって、今回の漏えい対象だったとは限りません。
公表済みの店舗と、過去メールから自分で購入先を調べた方法については、こちらの記事にまとめています。
→ ショップサーブの漏えい通知、対象店舗はどこ?公表済み店舗と自分で調べた方法
何が起きたのか
Eストアーの公式発表(2026年8月2日・第2報)によると、2026年5月21日から8月1日までの間に、ショップサーブのサーバーで不正なプログラムが実行され、購入者情報が外部に送信されました。公表した8,853,839件は同一人物の複数データを含み得る延べ件数であり、被害者の人数ではありません。
対象情報には氏名、住所・配送先、連絡先、任意入力情報、会員IDと暗号化されたパスワード、カード名義・番号の先頭6桁と下4桁・有効期限などが含まれます。すべてが全員分漏れたという意味ではありません。Eストアーによるとセキュリティコードは保持しておらず、漏えい対象に含まれません。公式第2報は8月2日時点で本件に起因する具体的な二次被害を確認していないとしています。その後の状況は公式サイトで確認してください。

メールが届いたら、順番に確認する
noreply@estore.co.jpから届いたメールは本物?
私に届いた個人情報漏えいの通知では、送信元としてEストアーを名乗るメールが表示されていました。
ただし、メールの送信元アドレスだけで「本物」と判断することはできません。送信元を偽装したメールが届く可能性もあるためです。
実際にEストアーは公式サイトでショップサーブの個人情報漏えいを公表していますが、2026年9月28日時点で確認できた公式発表では、個別通知メールの送信元アドレスとしてnoreply@estore.co.jpを明記した案内は確認できませんでした。
noreply@estore.co.jpから通知が届いた場合も、メール内のリンクをそのまま開くのではなく、Eストアー公式サイトを自分で開いて、個人情報漏えいに関する公式発表と内容を照合してください。
1.メールのリンクから入力しない
通知と同じ文面を使った偽メールが届く可能性もあります。検索やブックマークからEストアーの公式サイト「estore.jp」を自分で開き、プレスルームの発表を確認します。メールに記された相談フォームも、心配なら公式サイトで案内された窓口からたどってください。送信元アドレスや見た目だけで本物と決めないことが大切です。
2.どのショップの可能性が高いか、購入時の記録から絞る
今回の通知に店舗名がない場合、過去の注文メールに残るリンクや、利用した店の購入履歴が最も手掛かりになります。漏えいが確認された期間は2026年5月21日から8月1日ですが、それ以前に登録した会員情報なども対象になり得ます。購入メールをその期間だけに絞らず探しましょう。
- 受信箱で「ご注文ありがとうございます」「注文確認」「発送完了」「会員登録」「メールマガジン」や「ショップサーブ」「shopserve.jp」を検索する。
- 見つかった注文メールの店舗名と、当時のカート・マイページのリンク先URLを控える。リンクは安全確認が済むまで開かず、表示またはコピーして確認する。
- URLに
cart数字.shopserve.jpがあれば、ショップサーブを使った強い手掛かり。店舗のドメイン/CART/cart.phpや/CART/smp_cart.phpも公式資料にある形式です。 - 候補の店舗名と「ショップサーブ」または「Eストアー」を検索し、店舗自身のお知らせや現在の購入ページでも確認する。
ショップサーブは独自ドメインで運営でき、注文メールの差出人も店舗の独自ドメインに設定できます。そのため、shopserve.jp が見つからない店も候補から外せません。逆に、いまショップサーブを使っている店が見つかっても、購入当時も使っていたか、あなたの情報がその店舗から漏れたかは別の確認です。候補を複数挙げてEストアーに照会しましょう。注文メールが見つからない場合はカード・決済サービスの古い明細も手掛かりになります。メールマガジン会員情報も公表対象なので、購入経験のない店が該当する可能性もあります。
3.パスワードを確認・変更する
対象ショップの会員登録が分かったら、そのショップの公式サイトを自分で開いてパスワードを変更し、登録情報と注文履歴に見覚えのない変更・注文がないか確認します。同じ、または似たパスワードを他のサービスでも使っている場合は、そちらも変更してください。特にメールアカウントの使い回しがあれば優先します。サービスごとに異なるパスワードを使い、利用可能なら多要素認証を設定します。これはEストアーの第2報でも案内されています。対象店が特定できず、使い回しの有無も不明な場合は、よく使う通販とメールのパスワード設定から確認してください。
4.カード明細を見て、不審な請求はカード会社へ
カード情報の一部が対象に含まれる可能性はありますが、通知メールは本件を理由に直ちにカードを停止・再発行する必要はないと説明しています。利用通知を有効にできるなら設定し、しばらく明細を確認しましょう。身に覚えのない請求があれば、カード裏面や公式アプリに記載された窓口からカード会社へ連絡してください。カード会社を名乗る電話やSMSに、カード番号全体や認証コードを伝えないでください。
5.再決済・返金・本人確認を装う連絡に注意する
氏名や住所、購入先らしい情報を知っている相手でも、正規の担当者とは限りません。「再決済が必要」「返金する」「本人確認のためコードを教えて」と言われても、その場で操作せず、公式サイトやカード裏面の窓口に自分から連絡して確認します。SMSのリンクや添付ファイルも開かないようにします。
購入先と漏えい項目を知りたい場合の問い合わせ
公式第2報には購入者向け窓口として support@estore.co.jp が掲載されています。届いたメールには「個人情報に関するお客様ご相談窓口」のフォームも案内されていますが、フォームを使う際は公式サイトから案内を確認してください。問い合わせでは、調べた候補店舗を挙げて「対象となった店舗名」「自分に該当する漏えい項目」「会員登録の有無と必要な対応」を尋ねると具体的です。窓口が個別にどこまで回答できるかは確認できていません。
例:「個人情報漏えいの対象という通知を受けました。購入した店舗を特定できません。対象となった店舗名、私の情報のうち漏えいが確認された項目、会員パスワード変更が必要な店舗を教えてください。確認に必要な情報と安全な提出方法もご案内ください。」メール本文にカード番号全体やパスワード、本人確認書類を添付しないでください。
よくある疑問
カードを今すぐ作り直す必要は?
通知では直ちに停止・再発行する必要はないとしています。ただし、実際に不審な利用を見つけた場合やカード会社から案内があった場合は、その指示に従ってください。
パスワードは暗号化されているなら放置してよい?
いいえ。Eストアーは悪用の可能性は低いとしつつも、会員パスワードと、他サービスで使い回したパスワードの速やかな変更を求めています。
結局、どこのショップなの?
今回の通知文と確認できた公式発表だけでは、個人ごとの購入先を特定できません。手元の履歴を調べても分からなければ、Eストアーの購入者向け窓口に個別に確認してください。
まとめ
私も通知を受け取りましたが、購入先はまだ特定できていません。まず注文メールの店舗名とリンク先URLから候補を絞り、公式発表、パスワードの使い回し、カード明細を確認します。個別の店舗名や漏えい項目は推測せず、窓口へ確認するのが確実です。新しい発表が出た場合は記事も更新します。


参考:Eストアー第1報(2026年8月1日)/Eストアー第2報(2026年8月2日)/ショップサーブ公式:カートURL/ショップサーブ公式:注文確認メール。確認日:2026年9月24日。