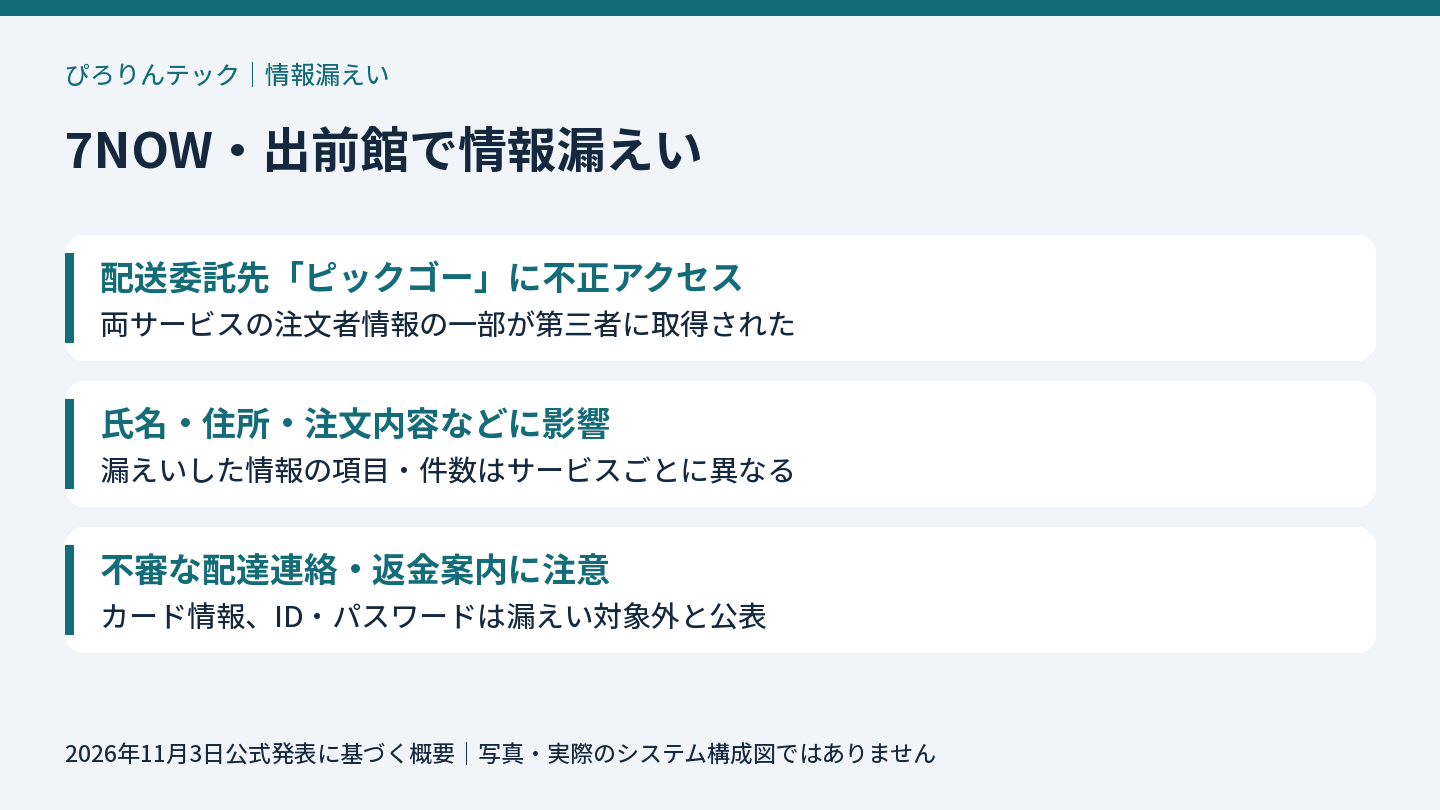


7NOWと出前館で、配送委託先への不正アクセスによる注文者情報の漏えいが判明しました。住所や電話番号、注文内容の一部も対象です。両社はクレジットカード情報、ID・パスワードは漏えいしていないと説明しています。[1][2]
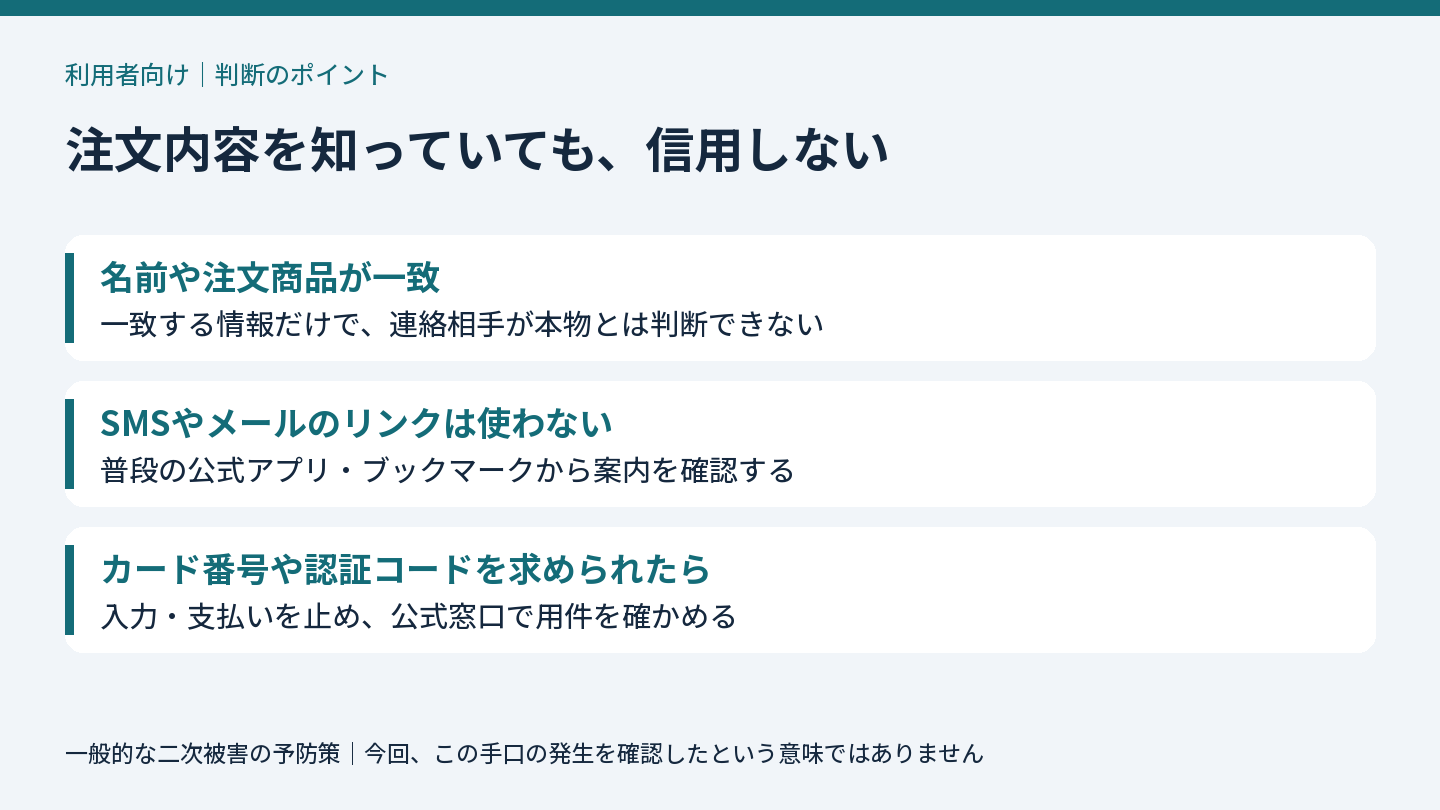
利用者がまず気をつけたいのは、配達や返金を口実にした不審な連絡です。名前や注文した商品が合っていても、相手が本物とは判断できません。確認はメッセージのリンクからではなく、普段使う公式アプリや公式サイトから行ってください。
7NOWは通常通り稼働しています。出前館は11月2日に委託先との連携を止め、安全確認後に同日再開しました。以下は2026年11月4日に確認した公式発表に基づく内容です。[1][2]
7NOW・出前館の情報漏えいで、何が起きた?
不正アクセスを受けたのは、両社が一部の配達を委託するCBcloudの「ピックゴー」です。CBcloudは11月1日に不正アクセスを確認し、11月2日に公表。セブン‐イレブン・ジャパンと出前館は11月3日にそれぞれ影響を発表しました。[1][2][3]
配送には届け先などの情報が必要です。注文したサービスの外側に情報が渡り、その委託先で事故が起きると、注文元のシステムに侵入したとの発表がなくても利用者に影響が及びます。今回も「注文先と、情報を扱う配送委託先が別」という関係を押さえると理解しやすくなります。
7NOWで漏えいした情報|住所・電話番号・注文履歴は?
| 第三者による取得が確認された区分 | 件数 |
|---|---|
| 氏名(カナ) | 164,180件 |
| 氏名(カナ)・住所 | 4,762件 |
| 氏名(カナ)・住所・電話番号・郵便番号 | 209件 |
このほか、一部の注文日、注文店舗名・店舗住所、注文商品名も取得されています。表は公式発表の3区分をそのまま示したものです。計算上の合計は169,151件ですが、実人数を表す数字ではありません。全件で住所や電話番号まで漏れたわけでもありません。[1]
自分がどの区分に該当するか、過去のどの注文が対象かは、個別の案内で確認する必要があります。利用経験だけをもとに、すべての注文履歴が流出したと考えることもできません。
出前館で漏えいした情報|件数は項目ごとに確認
| 情報の項目 | 取得が確認された件数 |
|---|---|
| 氏名 | 799件 |
| 住所(番地まで) | 794件 |
| 電話番号・郵便番号 | 33件 |
出前館では、一部の注文店舗名、店舗の住所・電話番号、注文メモ、商品名、料金明細も取得されています。これらは項目ごとの件数で、足して被害人数にはできません。[2]
注文メモは自由に文章を書けるため、入力内容によっては配達方法などの事情が伝わることがあります。ただし、今回取得されたメモの具体的な内容は公表されていません。家族構成や在宅時間まで漏れたといった推測はできません。
対象者への連絡は7NOWがSMS、出前館がメール
| サービス | 公式発表で示された通知方法 |
|---|---|
| 7NOW | 登録電話番号宛にSMSで順次連絡 |
| 出前館 | 登録メールアドレス宛に順次連絡 |
7NOWの正式な通知もSMSで届くため、「SMSだから全部偽物」とする判断は避けたいところです。一方、通知方法が合っていても、それだけで本物とは判断できません。届いた内容を保存し、公式アプリや自分で開いた公式サイトの案内と照合してください。[1][2]
なぜ配送委託先から漏えいした?公表済みの対策と不明な原因
CBcloudは、接続の遮断、悪用されたアカウントの停止、不具合の修正を実施し、一部機能や国外からのアクセスも制限したと説明しています。出前館の発表には、不正に作成されたアカウントの無効化も記載されています。[2][3]
具体的な脆弱性名、CVE番号、侵入経路は今回確認した発表では示されていません。アカウントが悪用されたという説明だけでは、パスワードを盗まれたのか、認証や権限の仕組みに問題があったのかは分かりません。国外アクセスを制限したことから、攻撃者の国籍を判断することもできません。
技術解説:ログインできることと、その注文を見られることは別
ここからは今回の原因の断定ではなく、同種の情報漏えいを防ぐための一般的な解説です。システムでは、利用者が誰かを確かめる「認証」に加え、その利用者にどの情報を見せるかを決める「認可」が必要です。
たとえば、配送担当者が自分の担当注文を開けることと、別の担当者の注文まで開けることは別です。Web画面やAPIで注文番号を受け取る際は、その注文を参照する権限をサーバー側で毎回確認する必要があります。OWASPも、データ単位の権限確認が欠ける問題をAPIの主要なリスクとして挙げています。[4]
画面でボタンを隠すだけでは、サーバーが返す情報の制限にはなりません。委託先のシステムを選ぶ際は「ログイン機能があるか」だけでなく、「他社・他担当の注文を参照できないか」まで確認することが実務上のポイントです。今回この問題があったと確認されたわけではありません。
情報漏えい後の対処法|配達・返金の偽連絡に注意
| 届いた連絡・してしまった操作 | 取る行動 |
|---|---|
| 再配達料や返金のために情報入力を求められた | 操作を止め、公式アプリや公式窓口で確認 |
| 電話でカード番号や認証コードを求められた | その場で伝えず、いったん電話を切る |
| 偽サイトにパスワードを入力した | 正規サイトで変更。同じパスワードの利用先も確認 |
| カード情報を入力した | カード発行会社へ速やかに連絡 |
警察庁は、メールやSMSのリンクを安易に開かず、ブックマークや公式アプリを使って正しいサイトへ接続するよう案内しています。消費者庁も、利用明細を確認し、身に覚えのない請求はカード会社へ連絡するよう呼びかけています。[5][6]
氏名や住所が漏れた場合、利用者の操作で回収することはできません。だからこそ、届いた連絡の正確さよりも、確認に使う経路を固定することが大切です。注文情報を知っている相手からでも、その連絡先へそのまま折り返さず、公式窓口を自分で確認しましょう。
企業のIT担当者が見直したい、配送委託先への情報提供
自社で点検するなら、最初に「どの委託先へ、どの項目を、何のために渡しているか」を一覧にすると進めやすくなります。以下は今回の事故を踏まえた運用上の提案です。
| 点検対象 | 確認する内容 |
|---|---|
| 提供項目 | 配送に不要な顧客情報を含めていないか |
| 参照権限 | 担当注文・委託企業ごとに情報を制限できるか |
| 保存期間 | 配達完了後、不要になった情報をいつ消すか |
| 記録 | 誰がどの注文を参照・出力したかを追えるか |
| 連携停止 | 緊急時に停止する担当者と手順が決まっているか |
多要素認証はアカウント侵害への備えになりますが、正規アカウントで閲覧できる範囲が広すぎる問題は別途対策が必要です。連携用の権限を必要な機能に絞り、停止時にどの業務が止まるかも確認しておくと、事故対応の判断がしやすくなります。
7NOW・出前館の情報漏えいでよくある疑問
パスワードは今すぐ変更する必要がありますか?
両社はID・パスワードの漏えいを否定しています。今回の公表だけを理由に、パスワード流出があったとはいえません。偽サイトに入力した場合や、使い回している場合は別途対処してください。
登録しているクレジットカードを止めた方がよいですか?
今回、カード情報は漏えい対象外とされています。一律の停止が必要とする案内は確認していません。身に覚えのない決済や、偽サイトへの入力があれば、カード会社へ相談してください。
通知が来ていなければ対象外ですか?
対象者への連絡は順次とされています。通知の未着だけでは対象外と判断できません。確認が必要な場合は、公式発表に記載された窓口を利用してください。