


電通デジタルが提供するLINE連携サービス「TONARIWA(トナリワ)」で不正アクセスが確認され、サービスが一時停止しました。企業が扱う利用者の氏名・生年月日・連絡先などに加え、LINE公式アカウントの連携用アクセストークンも漏えいした可能性があります。
企業のLINE公式アカウントから不審なメッセージが届いた場合は、リンクをすぐに開かず、企業の公式サイトから案内の真偽を確認してください。ただし、実際に不正なLINEメッセージが配信されたと確認されたわけではありません。本記事は2026年11月11日に公表された電通デジタルの公式発表を基に、一般利用者と企業の管理担当者が確認すべき点を整理します。
【2026年11月12日追記】日本郵便のLINE「郵便局[ぽすくま]」も停止|いつ再開?
日本郵便は2026年11月11日、LINE公式アカウント「郵便局[ぽすくま]」の運営業務で使う電通デジタルの「TONARIWA」が不正アクセスを受け、情報漏えいのおそれがあると公表しました。「ぽすくま」ではアンケートの実施や回答内容の管理などにTONARIWAを利用しています。
LINEサービスは11月11日14時20分ごろから緊急メンテナンスとなり、同日の公式発表では利用できないと案内されました。11月12日の確認時点で、この停止に関する再開のお知らせは確認できませんでした。再開予定日時は未公表です。荷物に関する各種手続きは、日本郵便の公式Webサイトから確認してください。
日本郵便は「利用者情報が不正取得された事実や悪用された事実は確認されていない」と説明しています。TONARIWA全体で公表された流出のおそれがある項目を、そのまま「ぽすくま」の利用者全員の確定被害とみなすことはできません。日本郵便やLINEの名を使った不審な再開案内・本人確認のリンクは開かず、公式サイトを直接閲覧してください。
一次情報:日本郵便:委託先プラットフォームへの不正アクセスと情報漏えいのおそれ(11月11日)/日本郵便:「ぽすくま」緊急メンテナンスのお知らせ。確認日:2026年11月12日。
まず確認:自分のLINEや個人情報は対象なのか
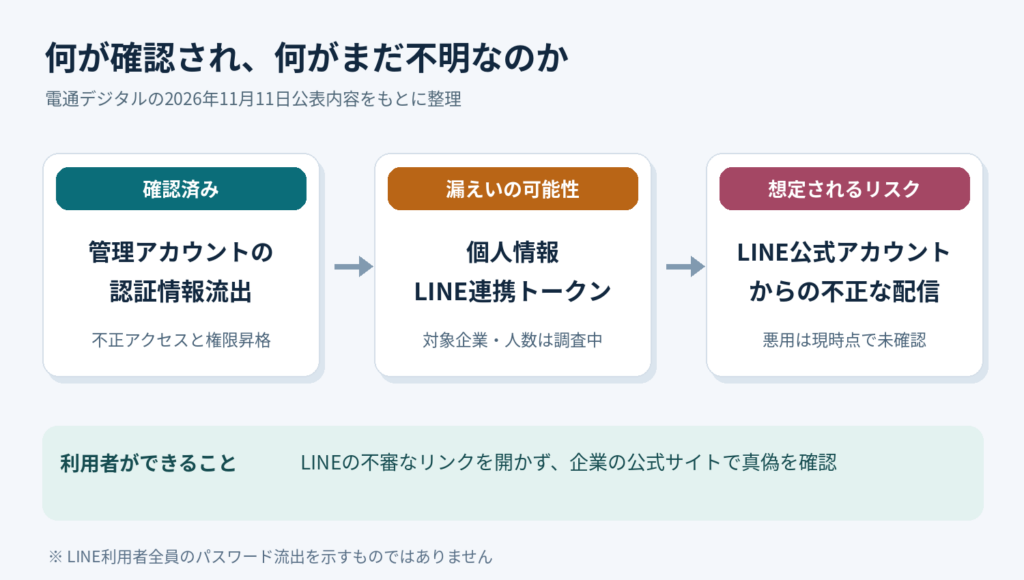
2026年11月11日現在、影響する利用企業名、対象人数、個別のデータ項目は公表されていません。そのため、特定の企業のLINE公式アカウントを友だち登録しているだけでは、自分が漏えい対象かどうかは判定できません。LINEを使っている人が一律に対象という意味でもありません。
| 確認すること | 11月11日時点の状況 |
|---|---|
| 不正アクセス | 管理アカウントへの侵入と権限昇格を確認 |
| 利用者の氏名・生年月日・連絡先など | 一部の利用企業が扱う情報に漏えいの可能性 |
| LINE連携用アクセストークンなど | 漏えいの可能性 |
| クレジットカード・銀行口座情報 | 漏えい対象に含まれていないことを確認 |
| 対象企業名・人数・詳細項目 | 調査中 |
| 流出情報の悪用・LINEからの不正配信 | 現時点で悪用は確認されていない |
| TONARIWAの稼働状況 | 一時停止、再開時期は未公表 |
発表では対象企業と電通デジタルが連携して安全措置を進めているとしています。今後、利用企業から案内が届く可能性がありますが、通知方法や対象者への連絡時期は一律には明らかにされていません。
LINE公式アカウントから怪しいメッセージが届いたら
今回注意したいのは、企業がLINE配信に使用する「連携用の鍵」に相当する情報が影響を受けた可能性です。万一、有効な連携トークンが第三者に渡ると、権限の範囲によっては、その企業の公式アカウント経由で意図しないメッセージを送信される危険があります。LINE Developersもトークン流出時の不正配信リスクを説明しています。これは一般論としてのリスクであり、TONARIWAで不正配信が起きたという意味ではありません。
- 不意に届いた本人確認・パスワード再入力・決済依頼は警戒する。公式アカウントから届いたように見えても、リンク先が安全とは限りません。
- メッセージ内のリンクを経由せず、企業の公式サイトや普段使うアプリを自分で開く。公式のお知らせや問い合わせ窓口で確認します。
- 認証コードやパスワード、カード番号をトーク画面やリンク先で安易に送らない。特に期限を強調する案内は慎重に確認します。
- すでに入力してしまった場合は、そのサービスの正規画面でパスワードを変更し、使い回しているサービスも確認してください。決済情報を入力した場合はカード会社などにも相談します。
- 不審なメッセージを受信した場合は、必要に応じ画面の記録を残し、当該企業の正規窓口へ連絡します。
なお、今回の公式発表には一般利用者のLINEログイン用パスワードが漏えいしたとの記載はありません。本件だけを理由に、すべてのLINEユーザーへ一斉のパスワード変更が必要だと判断する根拠はありません。
何が起きた?管理アカウントの認証情報流出と権限昇格
電通デジタルは11月10日、TONARIWAのシステム基盤で使用する管理アカウントについて、漏えいした認証情報を使った第三者の不正アクセスと、権限昇格(操作範囲の拡大)を確認しました。同社は被害拡大を防ぐためTONARIWAを一時停止し、ログ解析を進める過程で個人情報の漏えいの可能性が判明したと説明しています。11月11日に公表しました。
TONARIWAとは?LINEそのものへの不正アクセスではない
TONARIWAは電通デジタルが提供する、企業のLINE公式アカウントの運用を支援するメッセージングプラットフォームです。企業の顧客属性に合わせた配信、チャットボット、キャンペーン、顧客管理システムとの連携などに利用できます。電通デジタルの製品紹介にもこれらの機能が示されています。
今回の不正アクセスは電通デジタルのTONARIWAのシステム基盤で確認されたものです。LINEアプリやLINE全体のサービス基盤が侵害されたと発表されたわけではありません。
なぜアクセストークンが危険なのか:技術的な仕組み
LINE Messaging APIでは「チャネルアクセストークン」という認証用の文字列を使って、連携システムがLINE公式アカウントのメッセージ送信機能などへアクセスします。パスワードとは別の認証情報ですが、使用可能なトークンが漏えいすると、第三者に許可された範囲のAPI操作を行われるおそれがあります。
LINE Developersの公式ドキュメントは、漏えいが疑われるトークンを取り消すよう案内しています。また、長期トークンには有効期限がないものがあり、再発行により従来の長期トークンが無効になると説明しています。LINE Developers「チャネルアクセストークン」を参照してください。
ただし、TONARIWAで実際にどの種類のトークンが保管されていたか、漏えいしたか、第三者が使用したかは判明していません。トークン以外の管理認証情報も対象に含まれるため、導入企業は影響範囲を分けて確認する必要があります。
TONARIWA導入企業・情報システム担当者が確認すること
TONARIWAを利用する企業では、電通デジタルからの個別案内を優先したうえで、次の点を整理してください。トークンの無計画な再発行は、ほかの正常な連携にも影響するため、接続先と管理権限を確認してから進めます。
- 影響範囲の把握:自社のLINE公式アカウント・Messaging APIチャネル・TONARIWAとの連携・外部ツールを洗い出し、管理者と担当部署を明確にする。
- 認証情報の失効・切り替え:漏えいが疑われるトークンはサービス提供元の案内とLINE公式ドキュメントに沿って取り消し、必要に応じ再発行する。変更後は連携サービスの動作を確認する。
- 不審な配信・操作の調査:社内で取得できる配信履歴、操作履歴、APIログなどを確認し、身に覚えのないキャンペーン配信や設定変更の有無を調べる。取得できるログの種類は環境による。
- 利用者への連絡体制:影響を受けるデータ項目と対象期間が判明したら、問い合わせ窓口、注意喚起内容、詐欺メッセージの通報先を決める。
- 管理体制の見直し:トークンをソースコードや平文設定ファイル、共有チャットに置かず、アクセス権の限定、機密情報保管、定期的な棚卸しなどを検討する。
電通デジタルは侵入に利用された認証情報の失効、通信経路の遮断、全サーバーの停止・隔離を実施したと発表しています。また、LINE連携トークンの再発行・切り替えは、他システムとの関係を確認しながら自社または利用企業で進めるとしています。
侵入原因と復旧時期は?今後の続報で確認する点
現時点で分かっている侵入の起点は「管理アカウントの認証情報漏えい」です。その認証情報がなぜ外部に出たのか、どの操作で権限昇格が行われたのか、侵入が始まった日時は公式発表で特定されていません。特定のソフトウェア脆弱性やフィッシングが原因と断定することはできません。
同社は外部のフォレンジック調査会社の選定やログ解析を進め、関係機関への報告に向けて利用企業と調整しています。サービス再開は外部専門機関による安全性の検証と対策の実施後に判断する方針で、再開予定日はまだ示されていません。
よくある質問
Q. LINEで友だち登録しているだけで漏えい対象ですか?
現時点では判断できません。TONARIWAを導入している企業の一部で扱う情報が対象となる可能性がありますが、企業名と対象人数は調査中です。
Q. LINEのパスワードやトーク履歴が流出したのですか?
公式発表は一般のLINEログイン用パスワードや個人間のトーク履歴の漏えいを確認したものではありません。可能性が示されたのは利用者の一部属性情報と、企業側の管理用アカウント情報などです。
Q. 企業のLINE公式アカウントから来た連絡なら安全ですか?
普段利用している公式アカウントでも、機密情報の入力や不審なリンクを伴う通知は別経路で真偽を確認してください。今回は不正配信の事実が確認されたわけではなく、可能性への注意喚起です。
Q. サービスはいつ再開しますか?
11月11日現在、再開日の発表はありません。電通デジタルの公式サイトで続報を確認してください。
まとめ:対象企業は調査中、LINEの不審な案内は公式サイトで確認
TONARIWAでは管理アカウントへの不正アクセスと権限昇格が確認され、サービスが停止しています。一方、個人情報やLINE連携トークンの漏えいは可能性の段階で、対象企業・人数や二次被害の有無については調査が続いています。一般利用者は、不審な本人確認や支払い案内に即応せず、正規窓口で確認することが重要です。導入企業は認証情報・配信履歴を点検し、案内に従って連携の安全を確保してください。
出典・更新履歴
- 電通デジタル:TONARIWAにおける不正アクセスに伴う個人情報漏えいの可能性に関するお知らせ(2026年11月11日)
- 電通デジタル:TONARIWAサービス紹介
- LINE Developers:チャネルアクセストークンの説明と漏えい時の対応
- 初版:2026年11月11日(日本時間)。同日公表の一次情報を確認し作成。








