


エディオンの通販サイトが使えないのは、ECサイトへの不正アクセスと決済処理の改ざんが判明し、サービスを停止しているためです。 エディオンは2026年11月9日、第2報を公表。パソコンの決済画面から新規入力されたカード情報が最大556回分、第三者に漏えいした可能性があると発表しました。
さらに、第1報では含まれないとしていたカード情報やログインパスワードも一部が対象と判明しました。2026年11月4日19時以降、同7日22時の停止までにパソコンでカード情報を新しく入力した方は、カード利用明細を確認してください。実際に情報が外部へ渡ったか、個人別の対象範囲は調査中です。
確認日:2026年11月11日(日本時間)。エディオン公式の11月6日第1報、11月9日第2報(10日訂正)に基づきます。
エディオン通販が使えないのはなぜ?いつ再開する?
エディオンは11月7日22時、決済関連処理に外部の第三者が不正なプログラムを組み込んでいたことなどを受け、ECサイトと関連アプリを緊急停止しました。ECサイトの再開日は11月9日付第2報時点で未定です。11月11日の確認時点でも、公式の再開日発表は確認できませんでした。
一方、「エディオン公式アプリ」「エディオンスマートアプリ」は、点検を経て11月8日21時10分からデジタル会員証やクーポン表示などの一部機能を再開しています。通販サイトの停止と、アプリ機能の一部再開は分けて考えてください。
自分は情報漏えいの対象?確認したい3項目
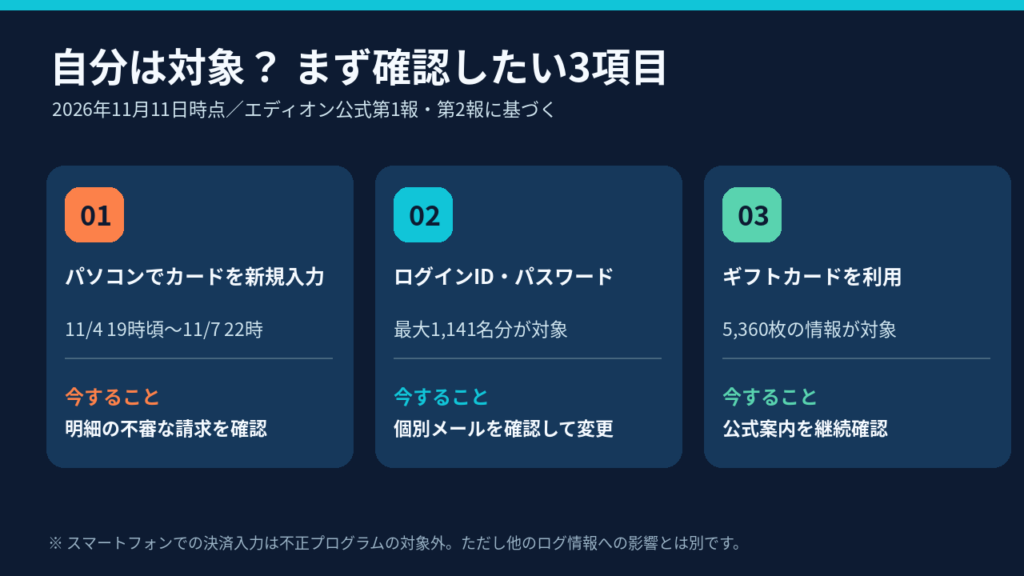
① 11月4日19時以降にパソコンでカード情報を新規入力したか
エディオンによると、不正プログラムは11月4日19時過ぎから稼働していました。対象となり得るのは、その後ECサイトの停止(11月7日22時)までに、パソコンの決済情報入力画面でカード情報を新しく入力した場合です。入力回数の上限が556回であり、「556人」や「556枚」と確定した数字ではありません。
公式資料では、スマートフォンからの操作・決済入力は、この不正プログラムの対象外と確認されています。ただし、これは決済入力画面の改ざんによる影響についての説明であり、別に発表されたログ情報への不正アクセスまで一律に対象外とするものではありません。
② エディオンECサイトのログインID・パスワードを利用しているか
調査の結果、ログインIDとパスワード最大1,141名分も対象と判明しました。エディオンは対象者にパスワード変更を求めるメールを順次送ると説明しています。メールが届かないだけで対象外と断定することはできません。
同社は、新規ログイン時に2段階認証が必要で直ちに不正利用される状況ではないとしています。ただし、他サイトで同じパスワードを使っている場合、そのサイトの認証方式によって危険性が変わります。使い回しがあれば他サイト側も含めて異なるパスワードへ変更してください。
③ エディオンギフトカードを持っている・利用したことがあるか
5,360枚のエディオンギフトカードについて、番号、PIN、利用履歴が対象となりました。エディオンによると、番号とPINだけで利用できるのはECサイトに限られ、実店舗ではカード原本の提示が必要です。このためECサイト停止中は、漏えいした情報だけによる第三者の不正利用はできない仕組みと説明しています。今後の取り扱いは検討中で、対象者には方針決定後に案内される予定です。
クレジットカード情報は何件?最大556回分と5件の違い
今回のカード情報には、異なる経路で問題になった2つの区分があります。合計して「561人が被害に遭った」と表現するのは正確ではありません。
| 発表された区分 | 対象規模 | 対象となる情報 |
|---|---|---|
| 改ざんされたPC向け決済入力処理 | 最大556回分 | カード番号、有効期限、名義人、セキュリティコード |
| 注文時のエラーログ | 最大5件 | カード番号、有効期限、名義人、セキュリティコード |
| ログイン認証情報 | 最大1,141名分 | ログインID、ログインパスワード |
| エディオンギフトカード | 5,360枚 | カード番号、PIN、利用履歴 |
最大5件は、注文画面でエラーが起きた際、入力内容が例外的にシステムのログへ一時記録されていたものです。最大556回分は、別途確認された不正プログラムによるPCの新規カード入力が対象です。両者の重複や最終的なカード枚数は、この公表だけでは分かりません。
氏名・住所など最大13,685人分という報道は正しい?
11月6日の第1報では、ログファイル内に含まれていた情報を2区分に分けて公表しています。
| 区分 | 最大人数 | 含まれる可能性のある内容 |
|---|---|---|
| 複数情報がひも付くログ | 4,131名 | 氏名、メールアドレス、電話番号、生年月日、性別、住所、お客様番号など |
| 注文関連のログ | 9,554名 | 氏名、注文番号、注文金額など。別のログと照合すると住所・メールアドレス・カード有効期限等が分かる場合もある |
4,131名と9,554名には重複があるため、実際の対象人数は単純合計の13,685名を下回るとエディオンは明記しています。これらの数値を今回の556回分や1,141名分とさらに足し合わせ、被害者総数とすることもできません。氏名などに結び付かない状態で記録された情報については、件数を精査中です。
なお、第1報は「顧客データベース本体への不正アクセスや情報漏えいは確認されていない」としています。これはログ領域などの情報漏えいがなかったことを意味しません。
カード情報を入力した人が今すぐできる対処法
- カード会社の利用明細・通知を確認する。 11月4日19時以降にPCからカードを新規入力した場合、未確定の利用履歴も含めて定期的に確認します。
- 身に覚えのない請求があればカード発行会社へ連絡する。 カード裏面やカード会社公式アプリの正規窓口を利用し、必要なら利用停止・再発行を相談してください。
- パスワードの使い回しを解消する。 エディオンから変更案内が届いた場合は、メール内リンクを安易に押さず、企業公式サイトのお知らせで確認します。
- 偽の補償・返金案内に注意する。 カード番号、セキュリティコード、ワンタイムパスワードをメールやSMSで求められても入力しないでください。
- 対象か判断できない場合は公式窓口へ。 エディオンお客様相談センター:0120-77-0095(9:00~18:00、11月9日付公式発表記載)。
エディオンは対象カードについて、提携するクレジットカード会社に不正利用の監視強化を依頼しています。ただし、監視しているから不正請求が絶対に起きないという意味ではありません。
なぜカード情報を保存していないのに漏えいする?技術的な仕組み
エディオンのECサイトはカード情報を自社サーバーに残さない「非保持化」に対応していました。それでも、PC向けの決済情報の入力処理そのものが改ざんされると、正規の決済処理へ渡す前後に不正なプログラムが入力情報を読み取るおそれがあります。これは一般に「Webスキミング」と呼ばれる攻撃類型に似たリスクです。
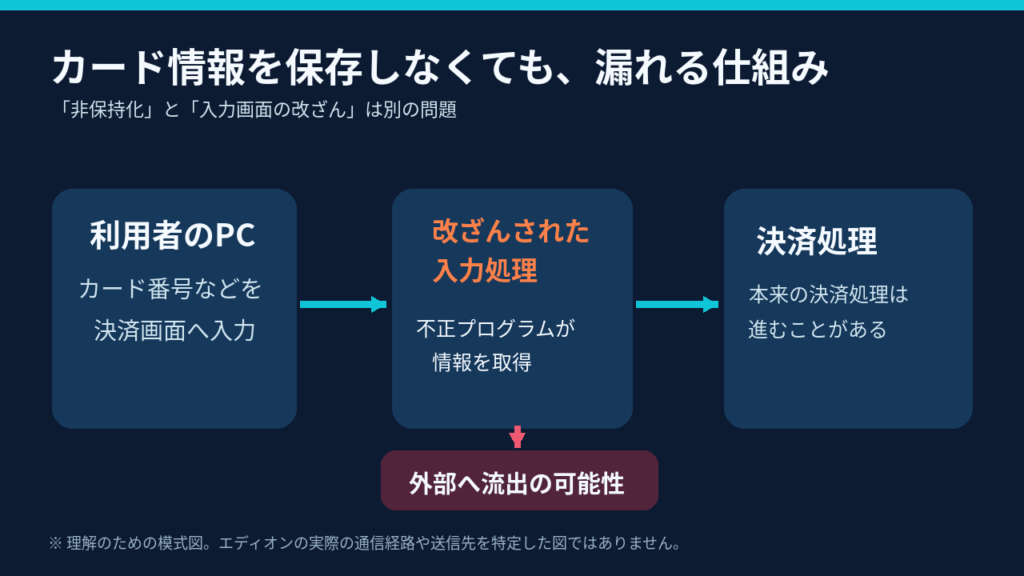
つまり「カード情報を保存しない」ことは、サーバー内に保持した番号が盗まれるリスクを減らしますが、入力画面が安全であることまで保証するものではありません。 また今回、注文時のエラーログにカード情報が残っていた5件も別に確認されており、例外処理やログ出力の管理も重要だと分かります。
ECサイト管理者が点検したいポイント
- 決済画面で読み込まれるJavaScriptなどのファイル、外部タグ、変更履歴を棚卸しし、意図しない変更がないか確認する。
- ファイル改ざん検知、管理者権限の最小化、多要素認証、更新プログラム適用、アクセスログの監視を組み合わせる。
- エラー時のログにカード番号・セキュリティコード・パスワードなどの秘密情報が出力されないよう、ログ設計とマスキングを点検する。
- 外部スクリプトの制限(CSPやSRIなど)は実装方式に合う範囲で検討し、決済代行会社・サイト構築会社と連携して点検する。
上記は一般的な再発防止の観点です。エディオンの改ざん箇所へ侵入した具体的な経路、攻撃コードの仕様、悪用された脆弱性の製品名・CVE番号は公式資料から確認できません。 実際の原因として断定しないでください。
いつ何が起きた?11月4日~10日の経緯
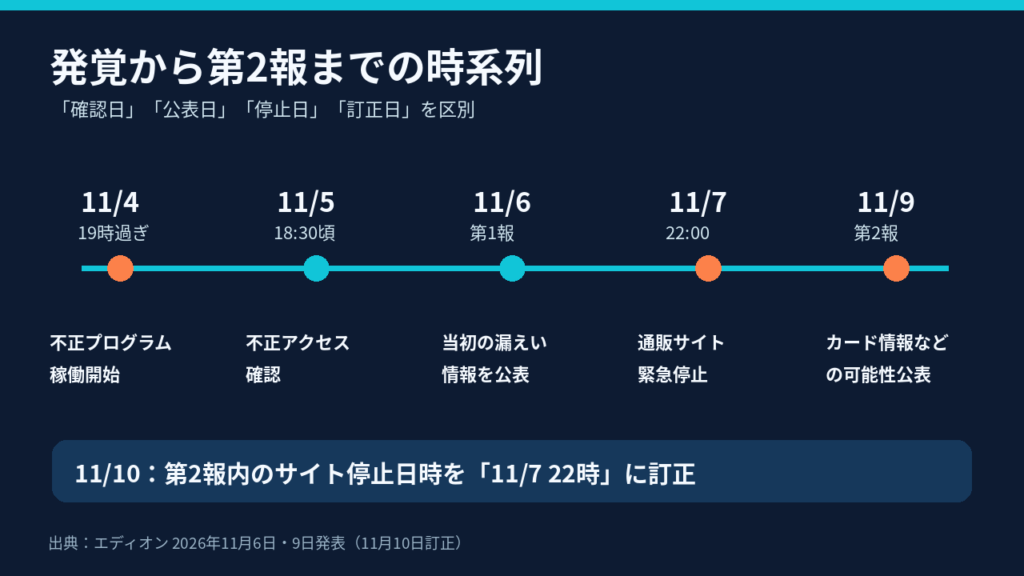
| 日付 | エディオンが発表した出来事 |
|---|---|
| 11月4日19時過ぎ | PC向け決済入力処理の不正プログラムが稼働開始 |
| 11月5日18時30分ごろ | ECサイトサーバーへの不正アクセスと情報漏えいの可能性を確認 |
| 11月6日 | 第1報公表。カード番号・ログインパスワードは含まれないと説明 |
| 11月7日22時 | 新たな痕跡等を受け、ECサイト・関連アプリを緊急停止 |
| 11月8日21時10分 | 公式アプリのデジタル会員証・クーポン表示などを一部再開 |
| 11月9日 | 第2報で決済処理の改ざん、カード情報・パスワード等の可能性を追加公表 |
| 11月10日 | 第2報に記載したサービス停止日時を「11月7日22時」に訂正 |
第1報で「カード番号やログインパスワードは含まれない」と説明されていましたが、その後の詳細解析で訂正されました。情報漏えい事故では初報と続報の対象範囲が変わるため、古い案内だけで判断しないことが重要です。
よくある質問
スマートフォンでエディオン通販を利用した場合もカード情報が漏れていますか?
第2報は、今回確認されたPC向け決済入力の不正プログラムについてはスマートフォンの操作と決済入力を対象外と確認しています。ただし、他のログ情報の漏えい可能性とは別問題です。
カードを新規入力せず、保存済みのカードで購入した場合は?
最大556回分の対象としてエディオンが挙げているのは、PCの決済情報入力画面で新たにカード情報を入力した場合です。保存済みカードでの購入が同じ影響を受けると公式資料は説明していません。一方、注文時のエラーログに記録された最大5件は別区分です。個別の該当状況が不明なら公式窓口へ確認してください。
カードの再発行や補償は決まっていますか?
11月9日付第2報ではカード会社による監視強化を依頼したことが示されていますが、対象カードの一律再発行・補償条件は確認できません。 不審な請求がある場合、再発行が必要かも含めてカード発行会社に相談してください。
エディオン店舗で買い物をしただけでも対象ですか?
今回の発表はECサイトでの決済入力処理の改ざんと、ECサイト関連サーバーのログ領域への不正アクセスに関するものです。実店舗で購入したという理由だけで、今回のPC向け決済入力の対象になるわけではありません。 ただし個人ごとの対象判定は公表資料だけではできません。
エディオンからパスワード変更メールが来たら、リンクを押してもよい?
エディオンは対象の1,141名へメールを送るとしていますが、事故に便乗したなりすましも考えられます。メールのリンクをすぐ押さず、エディオンの公式ニュース一覧から案内を確認してください。
まとめ|対象期間にPCでカード入力した人は明細確認を
エディオンのECサイトは決済処理の改ざんを受け、PCから入力されたカード情報が最大556回分、漏えいした可能性があります。別にエラーログのカード情報5件、ログイン情報最大1,141名分、ギフトカード5,360枚も問題になっています。いずれも対象規模の単位や経路が異なるため、安易に足し算しないことが大切です。
11月4日19時以降にパソコンでカード情報を新規入力した場合は、まずカード明細の確認を。エディオンの通販サイト再開日は未定です。状況の変化は公式発表を確認してください。
関連記事:ノジマオンラインの情報漏えいとパスワード変更/情報漏えい通知メールが届いたときの対処法(いずれも別の事案です)。
出典・更新履歴
- エディオン:ECサイトへの不正アクセスによる個人情報漏洩の可能性に関するお詫びとお知らせ(2026年11月6日・第1報/PDF)
- エディオン:新たに判明した事象と個人情報漏洩の可能性・サービス停止に関するお知らせ(2026年11月9日・第2報、10日訂正/PDF)
- エディオン公式ニュース一覧(続報・再開情報の確認先)
記事作成・一次情報確認:2026年11月11日。数値は同日時点の公式第2報に基づきます。今後、対象範囲・再開予定・補償などが更新された場合は追記します。








