


アクサ損害保険の契約者専用マイページ「MyAXA」を利用している方は、公式サイトのお知らせを確認してください。同社は2026年11月12日、MyAXAへの不正アクセスに関する第1報を掲載しました。直前の11月10日には、緊急メンテナンスによるWeb手続きの一時停止も案内しています。
「ログインできないのは自分のアカウントが乗っ取られたから?」「氏名や契約内容が漏れた?」「保険の更新手続きはどうする?」といった疑問に、11月12日時点で確認できる公式情報に基づいて答えます。結論からいうと、MyAXAへの不正アクセスが公表されたことと、全利用者の情報漏えいが確認されたことは別です。
また、11月2日に公表された「ロードサービス委託先への不正アクセス」は別の事案です。混同しないよう、記事後半で整理します。
MyAXAで何が起きた?11月12日の公表内容
| 確認項目 | 現時点で確認できた内容 |
|---|---|
| 公表した会社 | アクサ損害保険株式会社(アクサダイレクト) |
| 対象サービス | お客さま専用マイページ「MyAXA」 |
| 公表日 | 2026年11月12日(第1報) |
| 不正アクセス | 公式サイトが「MyAXAへの不正アクセスに関するお知らせ」を掲載 |
| 個人情報の漏えい件数・項目 | 当記事で確認した一次情報の範囲では特定できず。漏えい確定と断定できない |
| 攻撃手法・侵入経路 | 詳細を確認できず。パスワード攻撃やシステム脆弱性が原因と断定できない |
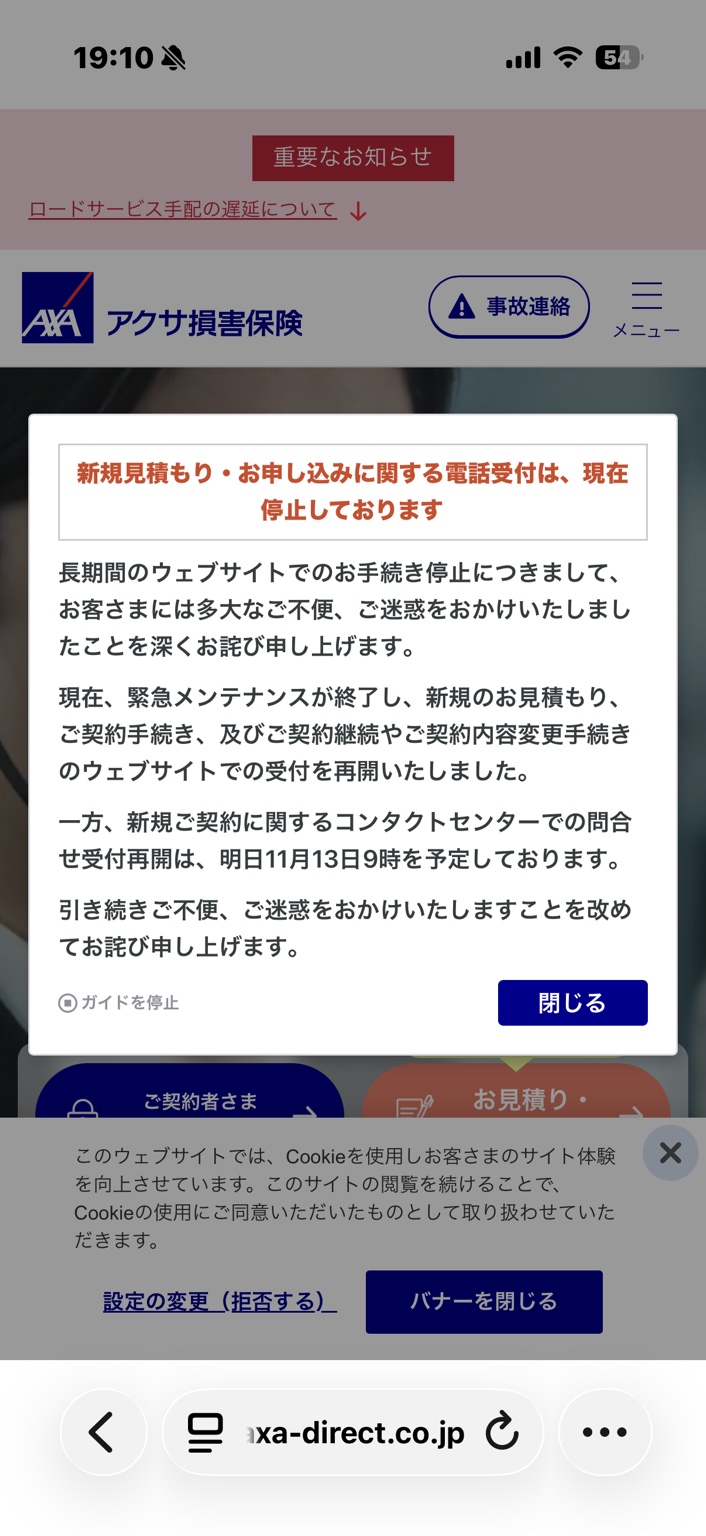
| サービスの稼働状況 | 11月12日19時10分ごろの公式サイト画面で、緊急メンテナンス終了と、Webでの新規見積もり・契約・契約継続・契約内容変更の受付再開を確認。新規契約に関する電話問い合わせ受付は11月13日9時再開予定。 |
アクサ損害保険の公式トップページには、11月12日付で「当社のお客さま専用マイページ『MyAXA』への不正アクセスに関するお知らせ(第1報)」が掲載されています。ただし、当記事制作時点では第1報の全文を確認できなかったため、攻撃の具体的な手口や漏えいデータの種類は推定していません。
出典:アクサ損害保険 公式サイト(大切なお知らせ)/2026年11月10日 緊急メンテナンスのお知らせ
MyAXAにログインできないときはどうする?
Web手続きが使えない場合、パスワードを何度も変更したり、不審なリンクから再ログインしたりする必要はありません。まずサービス側が一時停止していないかを確認しましょう。
1. 公式サイトを直接開いて稼働状況を確認する
メールやSMSに記載されたURLは使わず、以前から使用しているブックマーク、または公式URL https://www.axa-direct.co.jp/ を直接開きます。トップページの「お客さまへ大切なお知らせ」に最新情報が掲載されていないか確認してください。
2. 更新・契約内容の変更が急ぎなら電話窓口を利用する
【11月12日19時10分ごろの公式サイト表示】Webでの新規見積もり・契約・契約継続・契約内容変更の受付は再開しました。一方、新規見積もり・申込みに関する電話受付は停止中で、新規契約についてのコンタクトセンターでの問い合わせ受付は11月13日9時から再開予定と案内されています。11月10日付の緊急メンテナンス案内では、既存契約の継続・変更を急ぐ場合の問い合わせ先として0120-128-193が掲載されていました。受付状況は窓口・手続きによって異なる可能性があるため、電話する前に公式サイトの最新案内を確認してください。
3. ログイン画面が表示されたら不審な動きがないか確認する
- 覚えのない契約内容の変更、連絡先変更、通知がないかを確認する
- 見覚えのないパスワード再設定メールや認証コードが届いていないかを確認する
- 他のサイトでも同じパスワードを使っている場合は、まず共通利用を解消する
- 不審な操作履歴や身に覚えのない連絡がある場合は、公式窓口に相談する
アクサ損害保険が今回、全契約者に一律のパスワード変更を求めているかどうかは確認できていません。公式の指示が出た場合は、それを優先してください。
自分の個人情報は漏えいした?対象かどうかの確認方法
2026年11月12日時点で、当記事が確認できた資料からは、対象人数、漏えいした情報項目、全利用者への影響を確定できません。不正アクセスの公表は重大ですが、それだけで全契約者の氏名・住所・保険証券番号・支払情報が流出したと結論づけることはできません。
- 公式サイトに新たな第2報や調査結果が掲載されていないか確認する
- アクサ損害保険から個別案内が届いた場合は、記載された対象情報と対応を確認する
- 不審なメールが届いても、本文内のリンクを使わず公式サイトや自分で調べた電話番号で真偽を確認する
- 保険料の支払いなどに身に覚えのない動きがある場合は、利用金融機関やカード会社にも相談する
個人情報漏えいが判明した場合の一般的な対処法について、IPAは不審なメール・SMSのリンクを開かないこと、パスワードを使い回さないこと、多要素認証などを推奨しています。これは今回のMyAXAで特定のデータが漏えいしたという意味ではありません。
参考:IPA「自分の個人情報等が漏えいした際の『対処』と『日頃の対策』」
偽の「アクサからのお知らせ」に注意|メール・SMSの見分け方
不正アクセスの報道後は、ニュースを悪用した偽メールやSMSに注意が必要です。今回の事故を口実にした偽メールの発生が確認されたという意味ではなく、一般的な二次被害対策です。
| 届いた連絡 | 対応の目安 |
|---|---|
| 「今すぐパスワード再設定」「保険契約失効」などを急がせる | リンクを開かず、公式サイトを直接確認する |
| 本人確認を理由にカード番号・暗証番号・認証コードを入力させる | 入力せず、公式窓口に確認する |
| 契約番号や名前が書かれている | それだけで本物と判断しない |
| 身に覚えのないログイン通知 | アカウント状況を確認し、公式サポートに相談する |
すでに不審なサイトでID・パスワードを入力してしまった場合は、正規サイトからパスワードを変更し、使い回した他サービスの認証情報も変更してください。カード情報を入力した場合はカード会社へ連絡しましょう。
技術解説:マイページへの不正アクセスと情報漏えいはどう違う?
保険契約者向けのマイページは、一般にログイン認証、利用者ごとのアクセス権限、契約データの保管・参照機能などで構成されます。ここに第三者による不正なアクセスがあっても、その経路と到達範囲によって影響は異なります。
- 認証情報の悪用:第三者が不正に入手したID・パスワードでログインする例。個別アカウントへの影響と、全体システムへの侵入は別問題
- アプリケーション・サーバーの脆弱性悪用:設定不備やプログラム上の問題から、権限外の情報にアクセスされる例
- データの持ち出し:実際に個人情報が外部に転送されたかどうかは、アクセスログ、データベースの監査記録、通信記録などの調査が必要
以上は一般的な仕組みの説明であり、アクサ損害保険の今回の侵入手口が判明したことを示すものではありません。システムが一時停止した場合も、それは被害の拡大防止や調査のための措置である可能性があり、停止そのものから漏えいの有無は判断できません。
11月2日のロードサービス委託先の不正アクセスとは別の事故
アクサ損害保険は11月2日、ロードサービスを委託する株式会社プレステージ・コアソリューションへの不正アクセスについても公表しています。同社の説明では委託先のシステムにアクサ損害保険の顧客情報が含まれており、流出の有無と影響範囲を調査しているとされていました。
| 比較 | 11月12日のMyAXA | 11月2日の委託先 |
|---|---|---|
| 不正アクセスを受けたと公表された対象 | 契約者向けマイページ「MyAXA」 | ロードサービス提携業者のシステム |
| 発表主体 | アクサ損害保険 | アクサ損害保険(委託先の事故を案内) |
| 利用者が確認すること | マイページの稼働状況、契約・アカウント関連通知 | ロードサービス関連の公式案内、電話のつながりやすさ |
同じ保険会社が関係していても、同一の侵入経路・犯人・原因であると決めつけないことが重要です。現時点で両事案の関連性は確認できません。
出典:アクサ損害保険「ロードサービス提携業者への不正アクセスの発生に関するお知らせ」(11月2日)
よくある質問(FAQ)
Q. MyAXAにログインできないのは、自分のパスワードが流出したからですか?
そうとは限りません。アクサ損害保険は11月10日にWeb手続きの一時停止を案内しています。まず公式サイトで停止・再開状況を確認してください。
Q. すべての契約者が漏えい対象ですか?
当記事の確認範囲では、そのような事実は確認できません。第1報の追加情報や個別案内を待って判断する必要があります。
Q. アクサ生命のMyAXAも同じ事案ですか?
今回、11月12日付の不正アクセス案内を掲載したのはアクサ損害保険の公式サイトです。「MyAXA」という名称だけでアクサ生命のシステム全体にも同じ影響があると判断しないでください。加入先の会社と公式案内を確認しましょう。
Q. 契約更新の期限が迫っています。どうすればよいですか?
Web手続きの停止が続く場合は、緊急メンテナンス案内にある電話窓口で継続・変更手続きを相談してください。期限や取り扱いは契約によって異なるため、自己判断で放置しないことが大切です。
まとめ|不正アクセスの公表を受け、今できること
11月12日付でMyAXAへの不正アクセスが公表されました。利用者が優先すべきことは、①公式サイトでサービス状況を確認する、②急ぎの手続きは公式窓口へ相談する、③不審な再設定メール・SMSからログインしないの3点です。
漏えいした情報の種類や人数、侵入経路について、確認できない事実を断定することは避けるべきです。新たな公式情報が公表された場合は、対象と具体的な対処方法をこの記事に追記します。
確認・初回掲載:2026年11月12日。追記:同日19時10分ごろのアクサ損害保険公式サイト表示に基づき、Web手続きの再開と電話受付予定を更新し、読者提供スクリーンショットを掲載。その他の出典は同社公式サイト(11月12日付第1報の掲載見出し)、11月10日付緊急メンテナンス案内、11月2日付委託先不正アクセス案内、IPAの一般向け対策資料。第1報の全文、漏えい件数、侵入経路は当記事で未確認です。








