


「gifteeが使えない」「ログインできない」「ギフトを確認できない」と困っている方へ。株式会社ギフティは2026年11月12日、会員情報の管理・ログイン認証に利用する外部サービス「prismatix」への不正アクセスを受け、個人向けeギフトサービス「giftee」の主要機能を停止していると公表しました。停止開始は11月11日22時ごろ。会員情報の一部が漏えいした可能性も調査中で、再開日時は発表されていません。
2026年11月13日15時時点の確認結果:主要機能停止は公式に公表されていますが、個別の機能ごとの利用可否、情報漏えいの有無・件数、復旧予定はまだ明らかになっていません。すべてのギフトが無効になったという発表でもありません。
gifteeの主要機能が停止|何が起きた?
| 確認項目 | 公式に確認できた内容 |
|---|---|
| 公表日 | 2026年11月12日 |
| 停止開始 | 2026年11月11日22時ごろ |
| 対象サービス | 個人向けeギフトサービス「giftee」の主要機能 |
| 不正アクセスを受けたサービス | 会員情報管理・ログイン認証に利用する「prismatix」(プリズマティクス株式会社提供) |
| 利用者情報 | giftee会員情報の一部が漏えいした可能性。漏えいの有無・範囲を調査中 |
| 再開時期 | 公式公表時点では未定 |
ギフティは、影響拡大を防ぎ安全性を確認するために主要機能を止めています。公式のお知らせはギフティの2026年11月12日付発表で確認できます。
gifteeが使えない・ログインできないとき、何を確認する?
今回の公表で確認できるのは「主要機能の一時停止」です。ログイン、購入、贈呈、ギフトの表示・受け取り、使用済みギフトの扱いなど、機能別の停止範囲は公式資料で示されていません。そのため「ログインできない原因は必ず今回の障害」「受け取ったギフトは一律に使えない」とは断定できません。
- まず公式発表を開き、再開案内や追加の対応指示が出ていないか確認します。
- 購入済み・受け取り済みのギフトが表示できない場合は、購入確認メール、ギフトのURL、利用期限、注文番号などを安全な場所に控えておきます。ギフトが失効したと判断して再購入する前に公式サポートへ確認してください。
- ギフトの利用期限が迫っている場合も、期限の延長・補償の有無は未公表です。公式サポートに対象ギフトの取り扱いを問い合わせてください。
- メールやSNSにある「緊急復旧」「アカウント再認証」のリンクから安易にパスワードを入力しないでください。
不正アクセスを受けた外部サービスの安全性が確認されるまで、復旧時期を推測して何度もログインを繰り返すより、公式案内の更新を待つことが重要です。
gifteeはいつ復旧する?
ギフティは、プリズマティクスと連携して安全性の確認とサービス再開への対応を進めています。ただし、11月12日の公式発表に具体的な再開日時はありません。11月13日15時に確認した情報でも、確実な復旧予定を示す追加の一次情報は確認できていません。
再開の条件として公式に示されているのは「安全性が確認でき次第」という方針です。詳しい復旧順序や一部機能の先行再開についても、まだ公表されていません。
自分の個人情報は漏れた?対象者の確認方法
ギフティは、今回の不正アクセスによってgifteeの会員情報の一部が漏えいした可能性があると発表しています。ただし、漏えいが確定したわけではありません。
| 気になる点 | 2026年11月13日15時時点 |
|---|---|
| 自分が漏えい対象か | 対象会員の判定方法は未公表 |
| 何人・何件か | 未公表 |
| 氏名・メールアドレスなど、何が含まれるか | 具体的な項目は未公表 |
| パスワード・決済情報への影響 | 漏えいしたとの公式確認なし。影響の有無も未確定 |
| 確認・通知方法 | 調査結果に応じて詳細と必要な対応を案内する方針 |
現在分かっているのは「外部サービスへの不正アクセス」と「会員情報の漏えいの可能性」の二点です。「自分も確実に漏れた」と決めつける必要はありませんが、続報の確認は必要です。
偽メールに注意|ギフティは11月6日に別途フィッシングを警告
今回の発表より前の2026年11月6日、ギフティは自社サービスを装い、偽サイトへ誘導してログインIDやパスワードを盗もうとするフィッシングメールが確認されていると注意喚起していました。このフィッシングと11月のprismatixへの不正アクセスに関連があるという発表はありません。
- 「gifteeの障害復旧のために認証が必要」などのメールを受け取っても、本文のURLは開かず、ブックマークや自分で入力した公式サイトから確認する。
- 偽サイトでID・パスワードを入力した場合は、正規のサイトや公式アプリから速やかに変更する。ログイン機能が停止していて変更できない場合は、再開案内と公式サポートの指示を確認する。
- 同じパスワードを他のサービスでも使用している場合は、そちらも変更する。
- 身に覚えのないログイン、購入、アカウント操作の通知がないか確認する。
ギフティの案内は、実際に偽サイトへ情報を入力してしまった場合の対応として示されています。今回の事故だけを理由に、すべてのgiftee会員へ一律のパスワード変更が指示されているわけではありません。
関連記事:「このサイトは安全ではありません」と表示されたときの確認方法。なお、鍵マークの有無だけではフィッシングサイトを判定できません。
なぜ認証サービスの不正アクセスでgifteeが停止するのか
今回、不正アクセスを受けたとされるのは、ギフティが会員情報の管理とログイン認証に利用する外部サービス「prismatix」です。会員認証の一部を外部サービスに委ねる方式では、ログイン時に必要な本人確認やユーザー情報の参照を、別の事業者の基盤に依存することがあります。
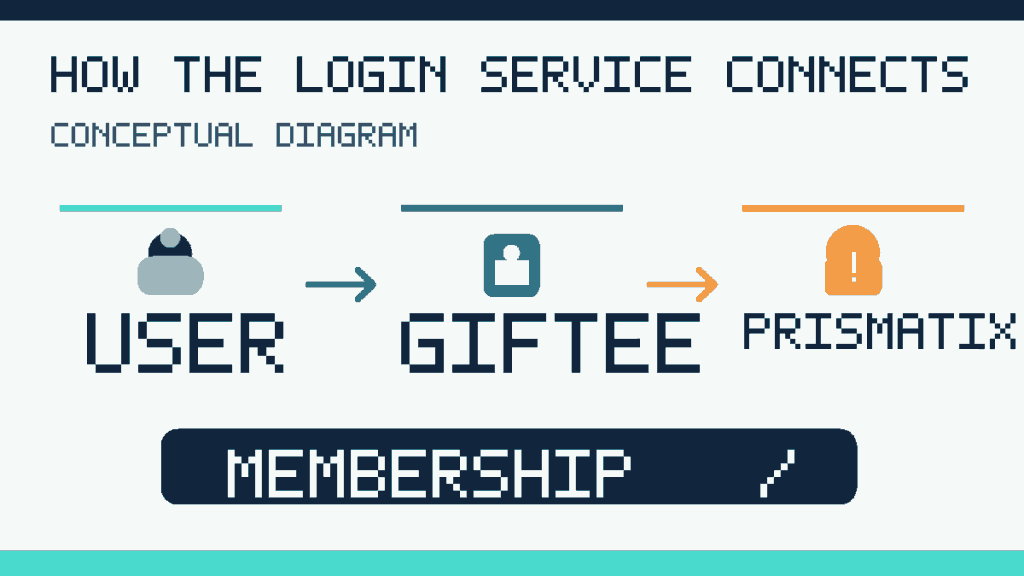
一般論として、認証基盤が侵害された疑いがある状況では、不正ログインを防げるか、会員情報の参照や認証処理を安全に継続できるかを確認しなければなりません。事業者がシステムの安全性を検証するまで機能を一時停止するのは、影響の拡大防止につながる対処です。
ただし、今回のprismatixへの侵入方法、攻撃者が取得した権限、流出したデータ、認証トークンへの影響、giftee内部でどの機能が連鎖して停止したかは公表されていません。上の図や説明は一般的な仕組みの解説であり、実際の侵入経路を特定したものではありません。
10月のeギフト不正発行と同じ事件?
ギフティは2026年10月にも、自社が運用する一部システムへの不正アクセスで、eギフトが新たに不正発行された事案を公表しています。今回は「prismatix」という外部の会員・認証サービスが対象であり、公式発表が示す侵害箇所と影響が異なります。
| 比較 | 2026年10月の事案 | 2026年11月の事案(今回) |
|---|---|---|
| 確認された問題 | ギフティ運用システムへの不正アクセスとeギフトの不正発行 | 外部サービスprismatixへの不正アクセス |
| 利用者への公表 | 10月27日 | 11月12日 |
| 個人情報 | 10月の発表では漏えいは確認されていない | 会員情報の一部が漏えいした可能性を調査中 |
| 主要な対応 | 対象システム停止など | giftee主要機能の一時停止 |
10月27日の公式案内には、当時の不正発行事案によって受け取り済みeギフトが不正利用された事実は確認されていないと記載されています。これは今回の11月の機能停止について、ギフトの利用可否を保証するものではありません。また、両事案の攻撃者や原因が同じかどうかは公表されていません。
法人・情報システム担当者が確認しておきたいこと
gifteeを販促、謝礼、福利厚生などで使っている企業や、外部の顧客ID管理サービス(CIAM)を利用する組織では、利用者に伝える情報と技術的な確認事項を分けることが大切です。
- 利用サービスの棚卸し:gifteeの個人向けサービスと法人向けサービスを混同せず、どの業務・キャンペーン・引換処理が影響を受けるか個別に確認する。
- 連携と依存関係の確認:外部の認証基盤が使えない場合に、会員ログイン、セッション更新、利用者情報参照のどこが停止するかを把握する。
- セキュリティ調査:委託先から侵害範囲が示されたら、必要な範囲でセッション無効化、APIキー・クライアントシークレットの更新、アクセスログ調査の要否を判断する。今回の事故で、これらが漏えいしたとの公式発表はまだない。
- 利用者への案内:停止した機能、既に配布したギフトの問い合わせ先、期限の扱い、正規の案内経路を明確にする。対象者への通知は確定情報に基づいて行う。
よくある質問
Q. gifteeにログインできないのは今回の不正アクセスが原因ですか?
A. gifteeの主要機能停止は確認できますが、ログイン単体の停止状況や個別エラーの原因は公開されていません。表示されたエラーだけでは今回の事故が原因と断定できません。
Q. すでに受け取ったギフトは使えますか?
A. 11月の公式発表は主要機能の停止を告知していますが、個々のギフトや店舗での利用可否、期限延長については説明していません。ギフトの種類と期限を控え、公式サポートへ確認してください。
Q. gifteeのパスワードは今すぐ変更すべきですか?
A. 今回の事故を理由とする全会員への一律の変更指示は確認されていません。ただし、偽サイトに入力した、他サービスと使い回している、心当たりのない操作がある場合は、正規の経路から対処してください。
Q. どこに問い合わせればよいですか?
A. ギフティが今回のお知らせに記載したgifteeカスタマーサポートはsupport@giftee.comです。個人情報やギフトコードを、SNSの公開投稿や不審なフォームへ入力しないでください。
まとめ|今は公式発表と不審なメールに注意
gifteeの主要機能は、会員管理・ログイン認証に利用する外部サービス「prismatix」への不正アクセスを受け、11月11日22時ごろから停止しています。復旧時期は未定で、会員情報の漏えいは調査段階です。まずは公式の再開案内を確認し、手元のギフト情報を控え、不審な復旧案内や偽ログイン画面には情報を入力しないようにしてください。
一次情報・更新履歴
- 株式会社ギフティ:外部サービスへの不正アクセスに伴う「giftee」サービスの一時停止に関するお知らせ(2026年11月12日)
- 株式会社ギフティ:当社を装った不審なメール(フィッシングメール)に関する注意喚起(2026年11月6日)
- 株式会社ギフティ:当社システムへの不正アクセスに関するお知らせ(2026年10月27日)
記事作成・一次情報確認:2026年11月13日15時(日本時間)。発生日(侵入日時)は未公表のため、主要機能の停止開始日と区別しています。新たな公式発表で停止範囲や復旧日時が明らかになった場合は更新します。








