
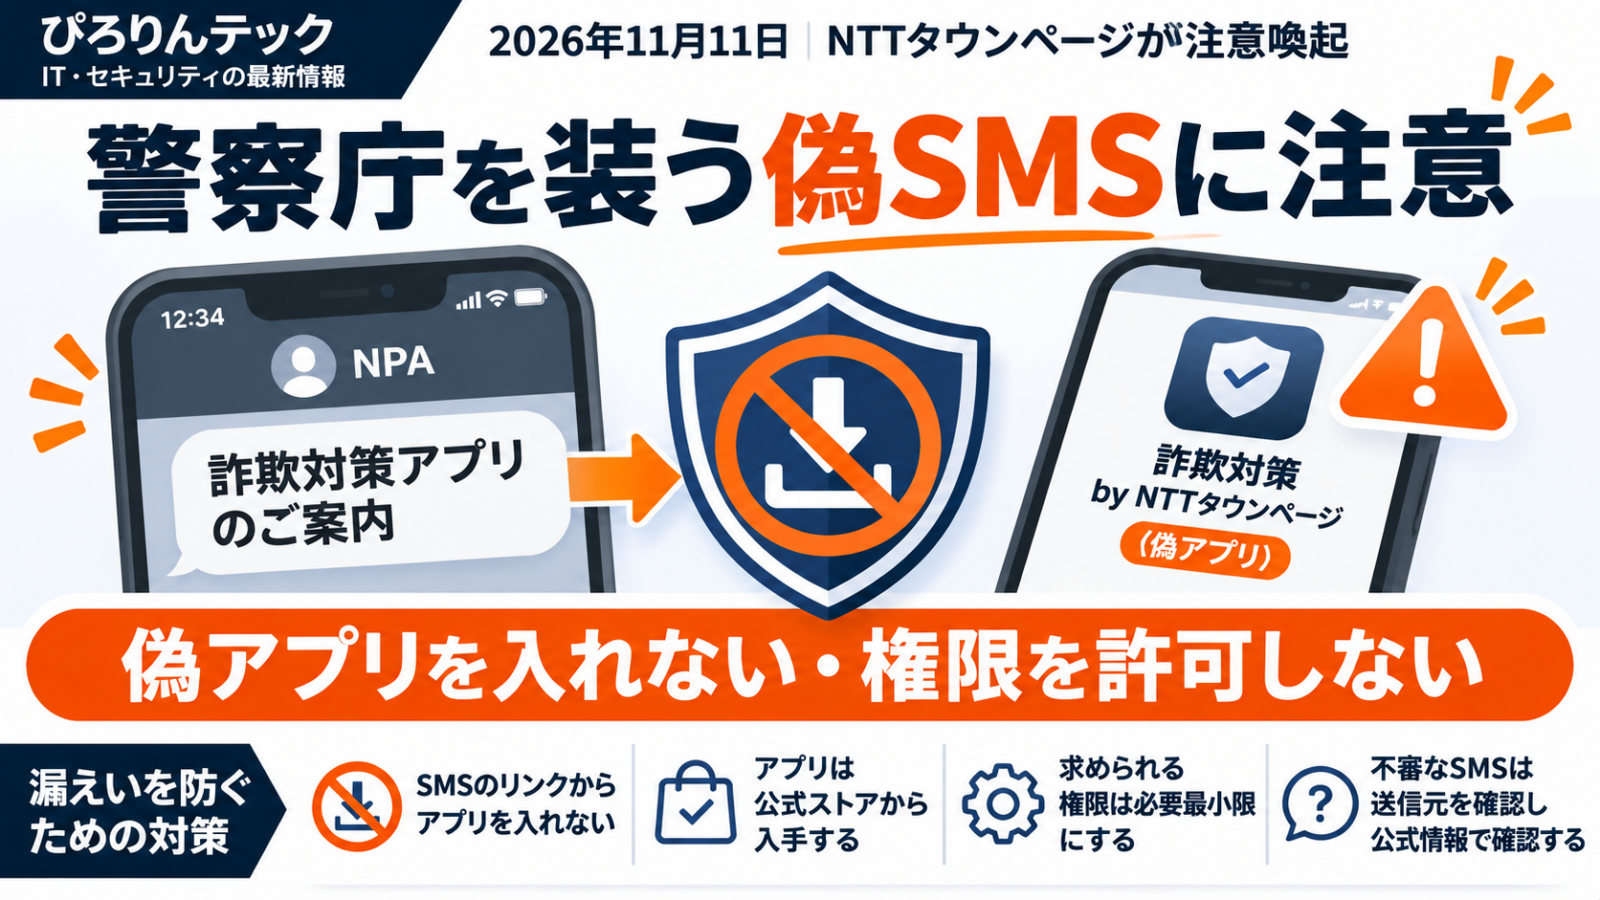


「NPA(警察庁)」を名乗るSMSが届き、「詐欺対策アプリをダウンロードしてください」と案内されたら、SMSのURLは開かず、そこからアプリを入れないでください。 2026年11月11日、NTTタウンページは自社の正規アプリ「詐欺対策 by NTTタウンページ」を装う偽アプリについて注意喚起しました。
問題は、本物の警察庁推奨アプリに不正が見つかったという話ではありません。警察庁を装ったSMSで偽サイトに誘い、正規アプリに見せかけて別のものをインストールさせようとする手口です。2026年11月12日時点で、偽アプリによる被害人数や漏えいした情報の種類・件数は確認できていません。
この記事では、実際に確認された誘導の流れ、Android・iPhoneでの安全確認、インストールしてしまった場合の対処、ChatGPTなどのAIに相談する際の注意点を整理します。確認日:2026年11月12日。
警察庁「NPA」からSMSが届いたら偽物?まずすること
報道とセキュリティ企業の調査では、送信元に「NPA」と表示され、「最近、詐欺被害が多発しています」「資金の安全を守るため」といった文言でアプリの導入を求めるSMSが確認されています。送信者名の表示は正当性の証明にはなりません。警察が個人へSMSやメッセージアプリで警察庁推奨アプリの導入を求めることはないと案内されています。
| 届いた内容・状況 | 安全な行動 |
|---|---|
| 「NPA」「警察庁」名義のSMSにアプリ導入URL | リンクを押さず、SMSを削除または迷惑メッセージとして報告 |
| 「Google Play」と表示されたWebページ | ブラウザー上の見た目で本物のストアと判断しない |
| VPN接続・端末の全面操作の許可を要求 | 許可しない。アプリ導入を中止する |
| 警察庁推奨アプリを使いたい | 警察庁の公式サイトを自分で開き、そこから正規ストアへ進む |
SMSが届いただけで、直ちにスマートフォンの中の情報が漏れたと判断する必要はありません。ただし、偽サイトで情報を入力したり、不審なアプリをインストールしたりすると、危険性は大きく変わります。
偽アプリへ誘導する仕組み|なぜVPNや「フルコントロール」が危険?
NPAを名乗り「詐欺対策アプリが必要」と誘う
警察庁・Google Playに似せた画面でダウンロードを促す
VPN接続や端末の広い操作権限を求める
図:公表内容を基に整理した模式図。実際のSMS・偽サイト画面ではありません。
トビラシステムズの調査を報じたINTERNET Watchによると、偽の警察庁サイトから「Google Play」と表示された画面へ進み、VPN接続や端末のフルコントロールを許可させようとする例が確認されています。こうした権限を許可すると、スマートフォンが乗っ取られるおそれがあると注意喚起されています。
VPNの許可と端末の操作権限は何が違う?
VPNは通信の経路を別のネットワークへ通す仕組みです。正規のVPNは安全な通信に利用されますが、出所不明のアプリにVPN接続を管理させると通信を不正な経路へ誘導されるリスクがあります。端末の広い操作権限やユーザー補助機能を悪用されれば、画面操作の監視・代行などにもつながり得ます。
ただし、今回確認された偽アプリが実際にどの情報を抜き取ったか、端末をどう操作したかは公表資料だけでは特定できません。「インストールした全員の銀行口座が流出した」などとは断定できません。
本物の「詐欺対策 by NTTタウンページ」はどこから入れる?
本物の「詐欺対策 by NTTタウンページ」は、警察庁が推奨する無料アプリです。警察庁の公式ページには、同アプリと「詐欺バスター Lite」が掲載されています。特殊詐欺に使われた電話番号の発着信を警告・ブロックするなどの機能があります。
- ① ブラウザーで警察庁の警察庁推奨アプリ公式ページを直接開く。
- ② 「詐欺対策 by NTTタウンページ」の欄から、AndroidならGoogle Play、iPhoneならApp Storeに進む。
- ③ 正規ストア内でアプリの名称・提供元を確認してインストールする。SMSのURLやWebサイト内の「ダウンロード」ボタンから直接ファイルを入れない。
NTTタウンページのアプリ公式サイトから案内をたどる方法もあります。正規アプリを公式ストアから入れたことだけを理由に、今回の偽アプリに感染したと考える必要はありません。
SMSのURLを開いた・偽アプリを入れた場合の対処法
| どこまで操作した? | 今すること |
|---|---|
| SMSを受信しただけ | URLを開かない。削除・ブロックを検討 |
| リンクを開いただけで、入力・導入はしていない | ページを閉じる。不審な通知許可やダウンロードの有無を確認。開いたことだけで漏えい確定ではない |
| ファイルをダウンロードしたが、まだインストールしていない | 開かずにダウンロードしたファイルを削除。アプリ一覧に新規追加がないか確認 |
| アプリをインストールした/VPNや広い権限を許可した | 通信を切り、信頼できる方法で削除・スキャン。必要なら端末の初期化・専門窓口へ相談 |
| パスワード・カード情報・口座情報を入力した | 別の安全な端末から公式サービスにログインし変更。金融機関・カード会社へ直ちに相談 |
Androidで確認する場所
- Wi-Fiとモバイルデータ通信を切り、被害が疑われる端末から銀行やメールにログインしない。
- 「設定」→「アプリ」などで最近追加した不審なアプリを確認する。削除できない場合は、端末管理・ユーザー補助・VPN等の権限状態を確認し、無理に操作を続けずメーカーや専門窓口へ相談する。
- Google Play ストア→プロフィールアイコン→「Play プロテクト」からスキャンを実施し、スキャン機能が有効かも確認する。
- 症状が続く、管理権限を奪われている、削除しても再発する場合は、バックアップ内容を吟味して初期化を検討する。仕事用端末なら先に管理者へ連絡する。
メニュー名はAndroidの機種・バージョンで変わります。GoogleはPlay プロテクトを常時有効にするよう推奨しています。スキャンに異常がなくても、すべての脅威が存在しない保証にはなりません。
iPhoneで確認する場所
- インストールした覚えのないアプリがないか確認し、不審なアプリの利用を止める。
- 「設定」→「一般」→「VPNとデバイス管理」で、心当たりのない構成プロファイル・管理登録を確認する。
- 見知らぬプロファイルがあればAppleの公式手順を確認して対処する。学校・会社から支給された端末では独断で削除せず管理者へ連絡する。
- Apple Accountの認証情報を入力した場合は、別の安全な端末からパスワード・サインイン済みデバイスを点検する。
今回の具体的な偽アプリがiPhoneでどのように動くかは確認できていません。iPhoneだからSMSや偽サイトが安全という意味ではありません。
個人情報の漏えいを防ぐ7つの対策|他の詐欺SMSにも共通
- SMS内のURLからアプリを入れない。 警察・銀行・宅配業者を名乗っていても、公式サイトや公式ストアを自分で開く。
- 「NPA」などの送信者表示だけを信用しない。 正しい機関名やロゴは、偽物でも使われることがある。
- 不自然な権限要求を拒否する。 VPN、ユーザー補助、端末管理、通知へのアクセスなどは目的を理解してから許可する。
- AndroidのPlay プロテクト、OS・アプリ更新を有効にする。 ただし対策ソフトだけに頼らない。
- パスワードを使い回さず、多要素認証を設定する。 認証コードは誰にも伝えない。
- 銀行・クレジットカードの通知や取引履歴を確認する。 身に覚えのない取引は金融機関へ相談する。
- 家族にも「警察庁推奨アプリは実在するがSMSからの導入案内は信用しない」と共有する。
ChatGPTなどAIで「このSMSは本物?」と確認する場合の注意
ChatGPT、Gemini、CopilotなどのAIにSMSを見せて相談することは、文面の不自然さを整理する補助にはなります。しかし、AIの回答だけで正規の送信元やアプリの安全性が証明されるわけではありません。 AIが偽URLを見落としたり、実在するページと誤認したりする可能性もあります。
- AIへ送る前に、電話番号・氏名・住所・アカウントID・確認コード・個別識別子を含むURLを伏せる。
- SMS全文やスクリーンショットに表示された他人の情報・勤務先の情報を、そのまま複数のAIサービスへ貼り付けない。
- AIが「安全」と答えても、そのリンクは開かず、警察庁・NTTタウンページ・公式ストアで直接確認する。
- 偽SMS内のURLやQRコードを、AIに調べてもらうために自分のスマートフォンで開かない。
AIのデータ保存・学習利用の設定はサービスや契約・利用モードによって異なるため、「AIに貼れば必ず安全」「すべてのAIが入力を学習する」と一括りにはできません。特に企業の情報や他人の個人情報は、所属先のルールと各サービスの利用条件を確認してください。
NTTタウンページの11月5日の情報流出とは別の事件
NTTタウンページは2026年11月5日、利用しているメール配信サービスへの不正アクセスによる情報流出についても公表しています。しかし、今回の11月11日の注意喚起は「警察庁を装うSMSと偽アプリ」に関するものです。両者の関連は公表されていないため、11月5日の流出が今回の偽SMSの原因だとは判断できません。
関連記事:アララメッセージ不正アクセスとメール配信情報を守る方法/ニセ基地局の見分け方とSMS対策
よくある質問
「NPA」のSMSが届いた時点で私の情報は漏れていますか?
SMSが届いたことだけでは、端末から情報が漏れたとはいえません。電話番号が送信先として使われた事情も、このSMSだけでは特定できません。リンク先で入力したか、アプリを導入したかによって確認する内容が変わります。
本物の警察庁推奨アプリまで削除する必要はありますか?
公式ストアから正規アプリを入れている場合、今回の注意喚起だけを理由に削除する必要があるとは確認されていません。インストール経路やアプリの提供元に不安がある場合は、公式ページから照合してください。
VPNを使っているだけで危険なのでしょうか?
いいえ。VPN自体は正当な通信技術です。問題は、知らないSMSの誘導先から入れたアプリに、通信を管理する権限や広い操作権限を渡すことです。
すでに情報を入力した/お金を送ってしまったときは?
不審なサイトへの入力を止め、銀行口座・カード会社・利用サービスの公式窓口に直ちに相談してください。警察相談専用電話「#9110」や最寄りの警察署にも相談できます。証拠となるSMS・URL・取引日時は、安全な方法で記録してください。
まとめ|「警察庁推奨」という言葉より入手経路を確認
今回確認されたのは、警察庁や実在する詐欺対策アプリの信頼性を悪用する偽SMS・偽サイトです。SMSのURLからアプリを入れない、知らないアプリにVPN・全面操作権限を与えない、正規の公式ページからストアへ進むことが重要です。すでに操作した場合は、どこまで進んだかに応じて冷静に対処してください。
出典・更新履歴
- NTTタウンページ「詐欺対策 by NTTタウンページ」を装った偽アプリにご注意ください(2026年11月11日)
- 警察庁:警察庁推奨アプリ(2026年11月12日確認)
- 警察庁:フィッシング対策
- INTERNET Watch:トビラシステムズの偽サイト調査を報道(2026年11月11日)
- Google:Google Play プロテクトの使い方
- Apple:構成プロファイルを確認する/削除する
公開・確認:2026年11月12日。偽アプリの実際の情報取得範囲、漏えい人数、被害総額は未確認です。具体的な端末対処は公的機関・OSメーカーが示す一般的な安全対策であり、今回の不正アプリで実機検証した駆除手順ではありません。








