


Notion AIに入力した会話は漏れたのか。自分のデータは対象なのか。2026年11月、NotionはAI処理の委託先「Fireworks AI」への不正アクセスを受け、Notion AIのチャット記録の一部が第三者にアクセスされた可能性を公表しました。影響を受けたワークスペースは全体の1%未満です。対象には個別に連絡するとしています。
まず確認すべきことは、①Notionからの通知の有無 ②会話にパスワードやAPIキーを入力していないか ③職場の管理者への報告です。今回の事件を題材に、ChatGPT・Gemini・Claude・Microsoft Copilotを含めた、生成AIへの入力情報を守る方法も説明します。最終確認日:2026年11月13日(日本時間)。
【2026年11月13日追記】フォースタートアップスで最大約1,900件の情報流出のおそれ
フォースタートアップス株式会社は11月13日、社内で使っているNotion AIのチャット履歴の一部が、委託先Fireworks AIへの不正アクセスにより外部流出した可能性を公表しました。対象件数は最大約1,900件です。これは同社が公表した対象件数であり、国内全企業の合計件数や、1,900人の漏えいが確定したという意味ではありません。
| 項目 | 11月13日の同社公表内容 |
|---|---|
| Notion社からの通知 | 2026年11月10日 |
| 対象期間 | 2026年10月5日~10月24日のチャット履歴の一部 |
| 対象情報 | 社員によるNotion AIへの入力内容とAIの回答に含まれる、一部のお客さま等の個人情報およびその他の情報 |
| 対象件数 | 最大約1,900件(調査中) |
| 二次被害 | 同社が確認した時点では不正利用などは未確認 |
| 同社サービスへの影響 | 同社の社内システム・サービスシステムへの不正アクセスや影響は確認されず、サービスは通常どおり利用可能 |
同社は対象のチャット履歴を全件精査し、影響範囲と対象者の特定を進めています。特定が完了した後、対象者に個別連絡する予定です。自分の情報が含まれるかを、この「最大約1,900件」という数字だけで判断することはできません。取引先や利用者は、心当たりがあれば同社の公式発表・専用窓口を確認し、不審な連絡のURLや添付ファイルを安易に開かないでください。
今回の国内企業の影響報告は、Notion本体への侵入ではなく、Notion AIの利用状況分析に使われた委託先環境のデータに関連します。Notion AIにパスワード・APIキーなどを入力していた組織は、Notionの対象通知と会話記録を確認し、必要に応じて認証情報を失効・再発行してください。
一次情報:フォースタートアップス「外部サービス『Notion』のAI機能における情報流出の可能性に関するお知らせ」(2026年11月13日)/Notion公式セキュリティ告知。確認日:2026年11月13日。
【2026年11月12日追記】国内3社がNotion AIへの入力情報流出の可能性を公表
Notion AIの委託先Fireworks AIへの不正アクセスを受け、日本国内では少なくともLRM、フェイガー、SecureNaviの3社が影響の可能性を公表・報道されています。既報のLRMとフェイガーに加え、11月12日のITmedia報道でSecureNaviの公表内容が確認されました。これらは国内全体の影響企業数の確定値ではありません。
LRM:2026年10月5日~24日に作成されたNotion AIの会話記録の一部が対象となる可能性があります。取引先担当者名などを含んでいたものの、同社が調査した記録にシステムのパスワード等の認証情報は含まれていなかったと説明しています。フェイガー:同期間の入力文とAIの回答の一部が対象で、取引先担当者名などを含む可能性があり、詳細を調査中です。
SecureNavi:ITmedia AI+の2026年11月12日付報道によれば、顧客企業名・担当者名、問い合わせや相談・打ち合わせの内容、同社サービスの利用状況に関する情報などが、流出した可能性のある情報として挙げられています。SecureNaviの一次発表原文は今回確認できておらず、この項目は報道に基づく記載です。
3社の関連情報は、外部流出の可能性を示すもので、すべての入力情報を第三者が取得したと確定したわけではありません。取引先や従業員は、対象企業からの連絡を公式サイトで照合し、パスワードやAPIキーをNotion AIに貼り付けていた場合は、通知された対象記録を確認したうえで発行元で変更・失効を検討してください。
出典:LRM公式(11月11日)/フェイガー公式(11月11日)/ITmedia AI+(SecureNaviの公表について報道、11月12日)。確認日:2026年11月12日。
Notion AIの会話漏えいは何が起きた?対象者と現時点の結論
| 確認事項 | 公表されている内容 |
|---|---|
| 問題が起きた場所 | Notion本体ではなく、AI処理を委託したFireworks AIの環境 |
| 流出の可能性がある情報 | AI利用状況の分析機能「Insights」に使われたNotion AIのチャット記録 |
| 対象規模 | 全Notionワークスペースの1%未満。個別の人数・総件数は未公表 |
| 会話以外のNotionページ・データベース | Notionは今回、ほかの機能は影響を受けていないと説明 |
| 今すべきこと | 通知の確認。対象で認証情報を貼り付けていれば変更・再発行 |
| 調査状況 | 調査継続中。国内の一部企業も影響の可能性を公表 |
Notionの公式説明では、大半の対象記録には「誰が書いたか」「どのワークスペースか」を示すラベルがなく、AIのツール呼び出し結果も含まれていません。ただし、会話本文そのものに氏名・企業名・業務情報が書かれていれば、ラベルがなくても内容から推測できる可能性があります。「匿名化されているから安全」とは言い切れません。出典:Notion公式セキュリティ告知。
自分のNotion AIが漏えい対象かを確認する方法
- ワークスペースオーナー・管理者:Notionからのセキュリティ通知を確認します。メール内のリンクを不用意に開かず、Notion公式サイトに直接ログインし、案内された手順で対象記録を確認してください。
- 一般メンバー:管理者に「Fireworks AIインシデントの対象通知を受けたか」「自分のチャット記録が対象か」を確認します。
- 対象通知があった場合:通知内の手順に従い対象の会話記録を確認し、どの種類の情報が含まれるかを記録して、社内の担当者へ連絡します。
- 通知がない場合:Notionは「現時点で対象として特定していないため、事故に関する特別な対応は不要」と案内しています。ただし調査継続中であり、一般的な情報管理は続けましょう。
Notionは対象ワークスペースに、影響を受けたデータを安全に確認するための手順をメールで案内しています。メニューの表示位置はアカウントや権限によって異なり得るため、案内内容と管理画面を照合してください。「確認のためパスワードを入力してください」などと誘導する偽メールにも注意が必要です。
Notion AIにパスワードやAPIキーを貼った場合は?
対象の会話にパスワード、APIキー、アクセストークン、秘密鍵を入力した場合は、チャットを削除するだけで終わらせず、発行元のサービスでその認証情報を無効化・変更または再発行してください。APIキーを再発行すると連携アプリが停止する場合があるため、利用箇所を確認し、鍵を差し替えて動作も確認します。必要に応じて不審なログインやAPI利用履歴を点検しましょう。これはNotion公式の推奨対応に沿った考え方です。
日本企業にも影響は?LRM・フェイガーが公表
国内では、LRM株式会社(11月11日公表)がNotionから11月10日に通知を受け、従業員が入力した会話の一部に取引先担当者名などが含まれていたと説明しています。同社は対象記録を調査し、認証情報は含まれていなかったと公表しました。
また、株式会社フェイガー(11月11日公表)も影響の可能性を発表し、従業員の入力に取引先の担当者名などが含まれていたとしています。両社の説明では対象期間は2026年10月5日~24日の一部記録ですが、この期間がNotionの全ユーザーに一律に当てはまると確認されたわけではありません。日本国内の全体の件数・企業数も未公表です。
なぜ「AIの学習に使わない」のに会話が漏れるのか
今回のポイントは、AIのモデル学習と、AIを動かすためのデータ処理・保存は別の工程だということです。Notionは顧客データを原則としてモデル学習に使わないと説明していますが、それだけで情報の処理がNotion社内だけで完結するわけではありません。
- ①入力:利用者がNotion AIに質問や文章を送る。
- ②処理:必要に応じて外部AIプロバイダーが応答生成や利用状況分析を担う。
- ③データの取り扱い:分析用データやその他の情報が委託先の環境で処理される場合がある。
- ④今回の問題:その委託先側で不正アクセスが起き、Insights向け会話記録の一部が含まれたデータが影響を受けた。
つまり「学習オフ」はモデルを改良する用途への利用制限であり、委託先への送信、保管、障害調査、アクセス権限、情報漏えいの可能性までゼロにする設定ではありません。契約上の「ゼロデータ保持(ZDR)」も安全管理に有効な要素ですが、周辺の分析システムやログなどを含む全経路が一律に無リスクになるわけではありません。Notion AIの公式プライバシー・セキュリティ説明。
委託先のFireworks AIは、10月の別の不正アクセスについて11月9日付で詳細を更新し、10月24日に開発用システムで不正な処理が実行されたことや、一部顧客データへの影響を説明しています。ただし、Notion AIのチャットがどの攻撃経路で取得されたかは、この公表内容だけでは確定できません。 Notion本体のシステムへの侵入が確認されたという意味でもありません。出典:Fireworks AI公式続報。
ChatGPT・Gemini・Claude・Copilotで情報漏えいを防ぐ設定
ここからは今回のNotion事故とは別に、生成AIを使う際の予防策です。各サービスの設定は「学習利用」の抑制には役立ちますが、不正アクセスによる漏えいを完全に防ぐ保証ではありません。個人向けと法人向けは契約・保護条件が違うため、混同しないようにしてください。
| サービス | 設定・確認すること |
|---|---|
| ChatGPT(個人向け) | 「設定」→「データコントロール」→「すべての人のためにモデルを改善する」をオフ。必要に応じて一時チャットを利用。 |
| Geminiアプリ(個人向け) | 「アクティビティの保存」をオフにするか、一時チャットを利用。停止後も安全対策目的などの一時保持あり。 |
| Claude(個人向け) | 「Settings」→「Privacy」→「Help Improve Our AI models」をオフ。Incognitoチャットの利用も検討。 |
| Microsoft Copilot Chat(職場・学校) | 組織アカウントでエンタープライズデータ保護が適用されているか確認。個人向けCopilotとは条件が異なる。 |
| Notion AI | デフォルトで学習利用しない方針。管理者は外部AI処理やデータ保持、利用権限、対象の事故通知を確認。 |
ChatGPT:学習をオフにする
ChatGPTの個人向けFree・Plus・Proでは、モデル改善の設定を確認できます。設定 → データコントロール →「すべての人のためにモデルを改善する」をオフにします。履歴を残したまま変更できます。一時チャットは通常、モデル改善には使用されませんが、安全上の理由で最大30日保持される場合があります。削除と学習停止は別の操作です。出典:OpenAI公式ヘルプ。
Google Gemini:アクティビティ保存を確認
個人向けGeminiアプリでは「アクティビティの保存」をオフにすると、今後の会話が通常のモデル改善に使われないよう制御できます。一時チャットも選択肢です。ただし、オフでも回答の提供や安全確保などのためデータが一時保持・処理され、フィードバック送信時は扱いが異なります。出典:Google公式プライバシーヘルプ。
Claude:モデル改善への利用を停止
Claudeの個人向けサービスでは、Settings → Privacy → Help Improve Our AI modelsをオフにできます。これにより今後の会話を将来のモデル学習へ使用しないようにできますが、安全関連の例外や、過去の学習済みデータについての制約があります。企業向けClaude for WorkやAPIの扱いは別です。出典:Anthropic公式プライバシー説明。
Microsoft Copilot:職場用と個人用を区別
職場・学校アカウントで企業向け保護が適用されたMicrosoft Copilot Chatでは、プロンプトや回答を基盤モデルの学習に利用しないとMicrosoftは説明しています。一方で監査やeDiscoveryのために履歴が保持される場合があり、「履歴が残らない」という意味ではありません。個人向けCopilotに同じ条件が当然に適用されるとは考えず、サインイン中のアカウント・保護条件・組織の利用ルールを確認してください。出典:Microsoft公式ドキュメント。
生成AIに個人情報や社外秘を入れないための5つの対策
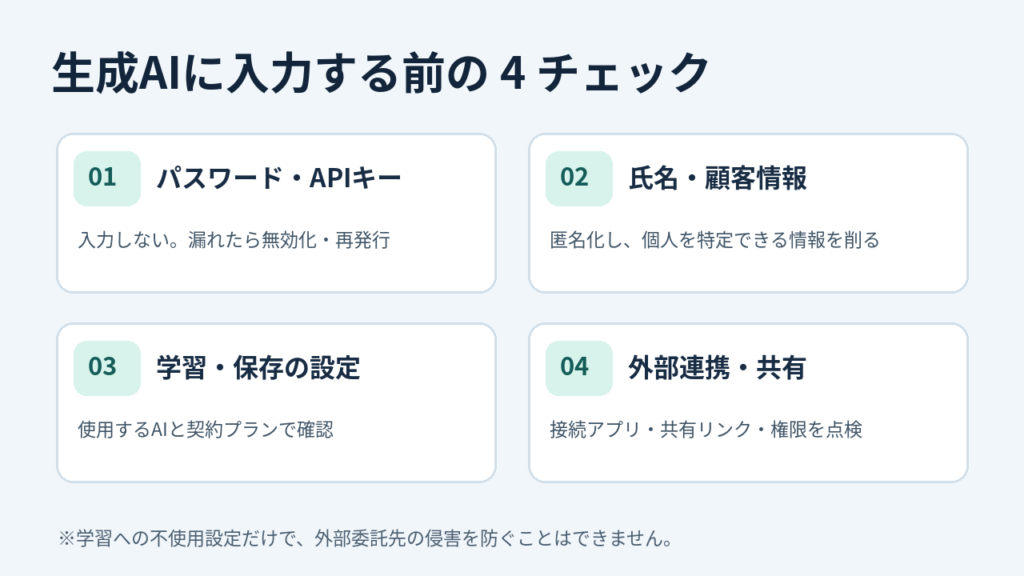
- 1. 入力前に匿名化する:実名、住所、電話番号、顧客ID、契約番号、社内システム名などは必要性を判断し、削除・置換する。複数の情報を組み合わせると個人を特定できることにも注意。
- 2. 認証情報を入力しない:パスワード、APIキー、秘密鍵、ワンタイムコードはAIに貼り付けない。プログラムのエラー相談では値を伏せ、ダミー文字列に置き換える。
- 3. ファイルの中身を先に確認する:PDF、Excel、議事録、スクリーンショットには、見落としやすい個人情報、コメント、隠し列、画像内の情報が含まれる。
- 4. 外部連携を最小限にする:Google Drive、メール、SharePoint、Notionなどの接続アプリやAIエージェントに不要な権限を与えない。共有リンクの公開範囲も点検する。
- 5. 職場では利用可能なサービスを決める:個人アカウントへの業務資料の貼り付けを避け、承認した法人向けAIとDLP・監査・アクセス制御を組み合わせる。
画像の文字やファイル名を伏せただけでなく、画像・文書全体に機密情報が残っていないことを確認しましょう。事故を防ぐには、サービス設定に加えて「AIへ送る前に情報を減らす」運用が効果的です。
会社の情報システム担当者が確認したい実務チェック
- 利用中の生成AIを棚卸しする。個人向けWebサービス、Copilot、Notion AI、ChatGPT、Gemini、Claude、API、AIエージェントを区別する。
- 契約プランごとの学習利用・保存期間・外部委託先・データ所在地・監査ログ・事故通知方法を公式資料で確認する。
- 秘密情報や個人情報を扱う業務は、投入可否、匿名化基準、承認手順、削除・保存ルールを決める。
- AIへ接続するDrive・SharePoint・メール・データベースの権限を最小化し、公開リンク・過剰な共有権限を修正する。
- 漏えい時に、対象データの特定、認証情報失効、ログ保全、委託先照会、本人・取引先連絡を進める体制を整える。
生成AIの入力情報が漏れる仕組みには、今回のような委託先インシデントのほか、誤共有、社員の誤入力、アカウント乗っ取り、AIエージェントの過剰な権限などがあります。原因が異なれば対策も変わります。関連記事:生成AIの認証情報不正利用とAPIキー管理/AIエージェントの権限と情報漏えいリスク。
Notion AIの情報漏えいでよくある質問
Q. Notion AIを使った人は全員パスワード変更が必要?
いいえ。今回の公表では、全員に一律のパスワード変更は求められていません。対象となる会話に認証情報を入力した場合は、その認証情報を変更・再発行します。アカウント不正利用の兆候がある場合は、別途アカウントの安全確認が必要です。
Q. 会社名や氏名のラベルがなければ安全?
いいえ。会話本文に氏名・取引先名・案件名などがあれば、内容から個人や会社を推測できる場合があります。実際に日本企業が担当者名を含む可能性を公表しています。
Q. ChatGPTなども同じ不正アクセスを受けたの?
今回確認できたのはNotionの委託先Fireworks AIに関するインシデントです。これを根拠にChatGPT・Gemini・Claude・Microsoft Copilotの会話も同時に漏えいしたとは言えません。 他社AIの設定案内は一般的な予防策として紹介しています。
Q. 学習オフにすれば業務資料を何でも入力してよい?
いいえ。学習オフは重要な設定ですが、サービス提供や安全確保のための処理、第三者サービスとの連携、契約に基づく保存がなくなるとは限りません。機密情報は会社の規程と契約条件を確認し、必要最小限にしてください。
まとめ:Notionの対象確認と、AIへ情報を渡す前の対策が重要
Notion AIの一部チャット記録は、委託先の不正アクセスにより影響を受けた可能性があります。対象ワークスペースには通知されており、認証情報を貼り付けた場合は変更・再発行が必要です。調査は継続中のため、漏えい件数や最終的な影響を断定できません。
今後はNotionだけでなく、ChatGPT・Gemini・Claude・Copilotでも、利用プランに合った学習・保存設定の確認、個人情報の匿名化、パスワード・APIキーの非入力、外部連携の最小化を習慣にしましょう。
一次情報・更新履歴
- Notion:Fireworks AI incident(2026年11月9日付)
- Fireworks AI:2026年10月の事故に関する続報(11月9日更新)
- LRM株式会社:情報流出の可能性に関する第一報(11月11日)
- 株式会社フェイガー:情報流出の可能性に関する第一報(11月11日)
- Notion:AIのセキュリティとプライバシー対策
- OpenAI:ChatGPTのデータコントロール
- Google:Geminiアプリのプライバシー
- Anthropic:Claudeのモデル改善設定
- Microsoft:Copilot Chatのエンタープライズデータ保護
初回公開・情報確認:2026年11月12日(日本時間)。「漏えいの可能性」と「第三者による取得の確定」を区別して記載しています。画面設定や仕様は今後変更される場合があります。








