
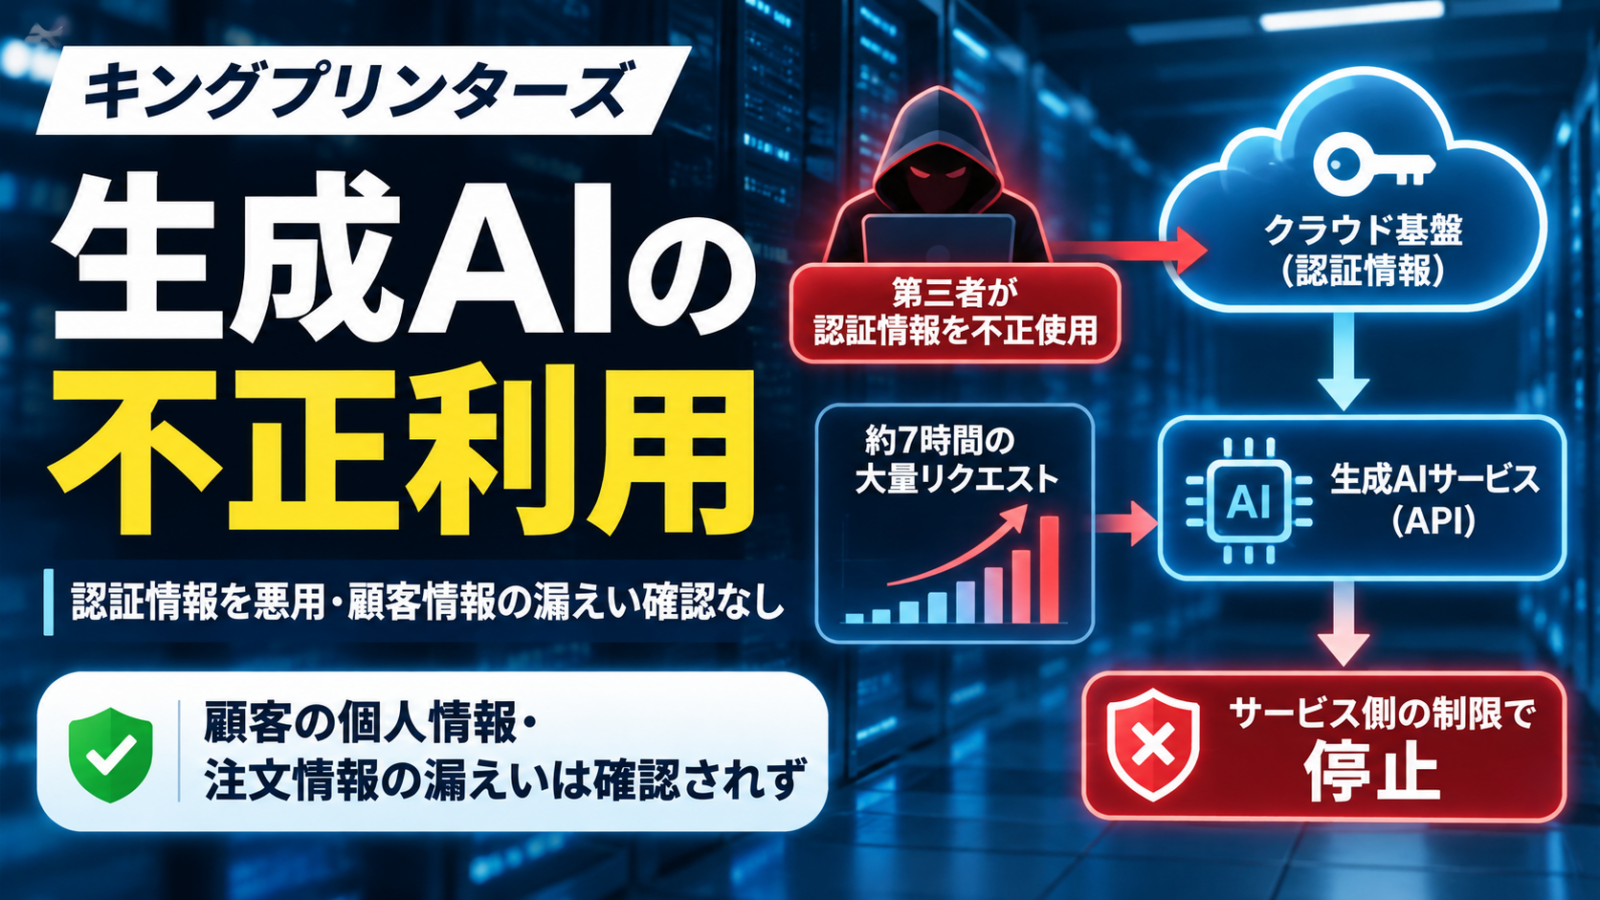


キングプリンターズで不正アクセスが発生し、同社のシステム基盤の認証情報を使って、生成AIサービスが第三者に不正利用されていたことが分かりました。 2026年11月9日に伝えられた調査結果によると、不正利用は9月10日の午前6時51分ごろから午後1時44分まで、約7時間続きました。
外部専門機関による調査では、顧客の個人情報・注文データ・機密情報の漏えいは確認されていません。 この記事では、利用者が確認したい点と、企業の情報システム担当者が今回の事例から学べる認証情報の管理方法を整理します。確認日:2026年11月9日。
キングプリンターズの情報漏えいは確認された?まず知っておきたい結論
| 確認項目 | 2026年11月9日時点で把握できる内容 |
| 何が起きた? | 第三者が同社のシステム基盤の認証情報を不正利用し、生成AIサービスへ大量の呼び出しを実施 |
| 不正利用の時間 | 2026年9月10日 6時51分ごろ〜13時44分(約7時間) |
| 顧客の個人情報・注文データ | 外部専門機関の調査で漏えいは確認されず |
| 顧客情報システムへのアクセス | アクセスを試みた痕跡は確認されず |
| AIサービスが止まった理由 | サービス提供側の利用制限が適用されたため |
| サービス停止期間 | 9月10日18時〜9月14日16時。現在は再開済み |
| 悪用された認証情報の具体的種類 | 公表資料からは特定できず |
| 不正利用による費用や損害額 | 確認できず |
ここでいう「漏えいが確認されなかった」は、調査でその痕跡が見つからなかったという意味です。事故自体がなかったということではありません。また、生成AIが攻撃に使われた事件ではなく、生成AIサービスそのものが不正利用された事件です。
キングプリンターズを利用した人はパスワード変更が必要?
会社の9月25日付第2報では、顧客の個人情報や各種データの漏えいは確認されていないと説明しています。また、クレジットカードなどの決済情報は同社サーバー内では保持しておらず、ログインパスワードはハッシュ化して保存しているとしています。
今回の公表内容だけから、すべての利用者が直ちにパスワードを変更しなければならないとは判断できません。 一方、別のサービスでも同じパスワードを使っている場合は、事故と無関係でも使い回しを解消することを勧めます。
- 公式のお知らせを確認する:キングプリンターズのニュースページを直接開き、追加発表の有無を確認する
- 不審な連絡に注意する:「注文情報の確認」「アカウント再認証」などを名乗るメールのリンクを安易に開かない
- 注文への影響を調べる:現在の注文・納期などに不明点があれば公式サポート窓口へ問い合わせる
同社は2026年9月10日18時から9月14日16時までサイトと関連機能を停止し、9月14日16時に再開したと発表しています。注文状況の個別の影響までは、今回参照できた公表資料だけでは判断できません。
不正アクセスはどう進んだ?9月10日の約7時間を時系列で確認
| 日時 | 判明している出来事 |
| 9月10日 6:51ごろ | 複数のIPアドレスから生成AIサービスへの大量の呼び出しが行われ始める |
| 9月10日 13:44 | 生成AIサービス提供側の利用制限が適用され、不正利用が停止 |
| 9月10日(当日) | 同社が不正利用された認証情報と攻撃者が新規作成した認証情報を削除 |
| 9月10日 18:00 | 安全確認のためサイトと関連機能を停止 |
| 9月14日 16:00 | サイトと関連機能を再開 |
| 9月25日 | 第2報で生成AIサービスの不正利用が目的とみられると公表 |
| 11月9日 | 外部専門機関の調査結果と再発防止策が報じられる |
上記の11月9日付の詳細(時刻や新規認証情報の作成を含む)は、ITmedia NEWSの同日報道で確認しました。会社の最終報の原文は本記事の確認時点では直接取得できていません。
技術解説:認証情報の悪用で、なぜ生成AIを勝手に使えるのか
クラウド環境では、生成AIの呼び出しに利用者本人の画面操作だけでなく、システムに設定された認証情報を使う場合があります。認証情報とは、APIキー、アクセストークン、サービスアカウントの鍵、クラウドのアクセスキーなど、サービスやリソースを利用する権限を証明する情報の総称です。
第三者が利用可能な認証情報を入手した場合、その権限と設定次第では、正規システムを操作せずに外部からAPIを大量に呼び出せることがあります。従量課金型のサービスでは不正な利用料が生じる可能性もあり、利用制限を超えると正常な業務にも影響が及び得ます。これは一般的な仕組みの説明であり、本件でAPIキーが盗まれた、従量課金の被害が発生した、と確定したものではありません。
今回の事故で確認されていること/いないこと
| 公表内容から確認できる | まだ特定できない |
| 認証情報を使った生成AIサービスの不正利用 | 具体的なAIサービス名やAPIキーの種類 |
| 複数IPからの大量リクエスト | 認証情報を攻撃者が入手した方法 |
| 攻撃者が新たな認証情報を作成 | その認証情報が持っていた具体的な権限 |
| 顧客情報へのアクセス・取得ログは確認されず | 不正利用の総額や全処理内容 |
11月9日の報道によると、外部専門機関のフォレンジック調査では、顧客情報を扱うシステムへのアクセス試行、データベースやサーバー基盤の操作、攻撃者と疑われるIPアドレスへのデータ送信も確認されませんでした。一方、侵入経路など未発表の項目は推測で補えません。
企業・情シス担当者が実施したい認証情報の確認手順
キングプリンターズは、長期にわたって有効な静的認証情報をやめ、必要なときだけ発行する一時的な認証情報へ切り替えること、クラウド環境の認証情報の棚卸しと不要キーの削除、職務に応じた最小権限化を再発防止策として掲げたと報じられています。自社でも次の順序で点検できます。
- ① 利用箇所を洗い出す:クラウドアカウント、生成AI API、CI/CD、委託先のシステム連携、環境変数やシークレット管理サービスを含めて、誰が何を使っているか一覧化する
- ② 使っていない認証情報を無効にする:最終使用日時、所有者、有効期限、権限を確認し、不要なキーは削除する。稼働中の連携を止めないよう依存関係を確認する
- ③ 長期固定の鍵を減らす:環境に応じてワークロードID・ロール・短命トークンなどを検討し、認証情報の恒久的な埋め込みを避ける
- ④ 最小権限へ絞る:AI推論を呼び出す用途に、認証情報の新規作成や他のシステム資源を操作する権限が必要か確認する
- ⑤ 利用量の異常を検知する:時間帯別のAPI呼び出し回数、利用額、呼び出し元、失敗率などの監視と、請求アラート・予算上限・レート制限を設定する
- ⑥ 事故対応を訓練する:鍵の失効・再発行・利用ログ保全・委託先への連絡を順に実施できるよう、手順書を整備する
監視ログの画面名や設定方法はクラウド提供事業者ごとに異なります。実装する際は契約中サービスの公式マニュアルと、組織の権限管理方針を参照してください。生成AI APIを使うアプリだけでなく、クラウド管理基盤そのものの認証情報も点検対象です。
よくある疑問
Q. 顧客の印刷データが生成AIに入力されたのでしょうか?
そのような事実は確認できません。11月9日の調査結果を伝える報道では、注文データや機密情報の漏えいは確認されず、顧客情報を扱うシステムにアクセスした痕跡もないとされています。
Q. 犯人は生成AIを使って攻撃したのですか?
今回確認されたのは、第三者が認証情報を悪用して生成AIサービスを利用したことです。攻撃の手口そのものに生成AIが用いられたという発表ではありません。
Q. 同様の事故はMicrosoft 365やAzureなどでも起こりますか?
認証情報が不正取得され、過大な権限を持っていれば、クラウドサービス全般で不正利用につながる可能性があります。ただし今回の被害環境にMicrosoft製品が使われたと確認できたわけではありません。Entra IDのアプリ認証情報の点検例はこちらの関連記事で解説しています。
まとめ:顧客情報の漏えいは確認されず、企業にはキー管理の見直しが重要
キングプリンターズの不正アクセスでは、認証情報が悪用され生成AIサービスが約7時間不正利用されました。顧客の個人情報や注文データの漏えいは調査で確認されていません。利用者は公式発表を確認し、不審な案内に注意することが基本です。
情シス担当者にとっては、「使える認証情報が第三者に渡ると、データを盗まなくてもサービスを大量利用され得る」という点が重要です。棚卸し、一時的な認証情報への移行、最小権限、利用量の監視を優先して進めましょう。
出典・更新履歴
- キングプリンターズ公式:不正アクセス検知に伴うシステム停止・サービス再開および調査状況(2026年9月14日)
- キングプリンターズ公式:不正アクセス検知に伴う調査状況のお知らせ【第2報】(2026年9月25日)
- ITmedia NEWS:自社の認証情報で生成AI不正利用される(2026年11月9日)
最終確認:2026年11月9日。初報・第2報は公式資料で確認し、11月9日付調査結果の詳細は同日付報道に基づきます。会社の最終報原文は直接取得できていません。未確認項目は断定していません。








